
2026版船舶网络安全规范(DNV船级社)解读
作者 钟明远 2026年09月07日 08:00
随着数字化与智能化的深度融合,船舶网络安全已成为行业关注的焦点。2026年7月,DNV发布新版船舶入级规范(DNV-RU-SHIP),其中第21节“网络安全”(Cyber security)迎来重要更新,进一步优化了认证流程与文件要求,为船舶行业提供更清晰、更系统的网络安全实施路径。
一、从合规走向系统性防护
2024年7月1日起,国际船级社协会(IACS)发布的UR E26和UR E27成为船舶行业的首个强制性网络安全标准。其核心目标是建立船舶网络韧性(Cyber Resilience),确保关键系统(如推进、导航)在遭受网络攻击时具备有效防护能力,并在事件发生后能够实现快速恢复与持续运行。
该规范覆盖国际航行客船、500总吨及以上国际航行货船、以及500总吨以上的海上移动钻井装置等。UR E26聚焦整船网络安全,围绕“识别、保护、检测、响应、恢复”五大能力,覆盖船舶从设计建造到交付与全生命周期运行。UR E27则针对设备级网络安全,从标识与鉴别、使用控制、系统完整性、数据保密性、受限数据流、事件及时响应、资源可用性七个维度提出具体要求。UR E26/27所要求的强制性网络安全要求对应DNV的Cyber Secure (Essential)(SP1级)符号,主要用于防范非蓄意、偶发性的网络安全事件,属于网络防护的基础层级。
尽管SP1处于网络安全体系的初级阶段,但E26/27的强制实施标志着船舶行业迈出了标准化防护的关键一步,不仅填补了整船与设备在网络防护上的制度空白,也为未来逐步过渡到更高级别的网络安全奠定了重要基础。
二、DNV网络安全等级体系
DNV构建了从SP0到SP4的五级网络安全防护体系:
SP0(Cyber secure):满足IMO MSC.428(98)最低标准。
SP1(Cyber secure Essential):防护偶然或意外威胁,对应IACS UR E26/27强制要求。
SP2:防护使用简单手段、资源有限、动机不高的蓄意威胁。
SP3(Cyber secure Advanced):防护使用复杂手段、具备IACS特定技能、有一定动机的蓄意威胁。
SP4:防护使用复杂手段、大量资源、具备工业自动化控制系统的特定技能、有强烈动机的蓄意威胁。
“(+)”符号则允许船东将额外系统(如货物系统、IT系统、钻井系统等)纳入认证范围,或使部分系统满足更高安全等级。
三、2026版新规优化调整详解
在旧版规范的基础上,2026年7月版对第21节(DNV-RU-SHIP Pt.6 Ch.5)进行了系统性优化。以下通过详细对比表格,逐项呈现变更内容、变更类型及其影响分析。
表1:新版与旧版(Section 21)主要变更对比
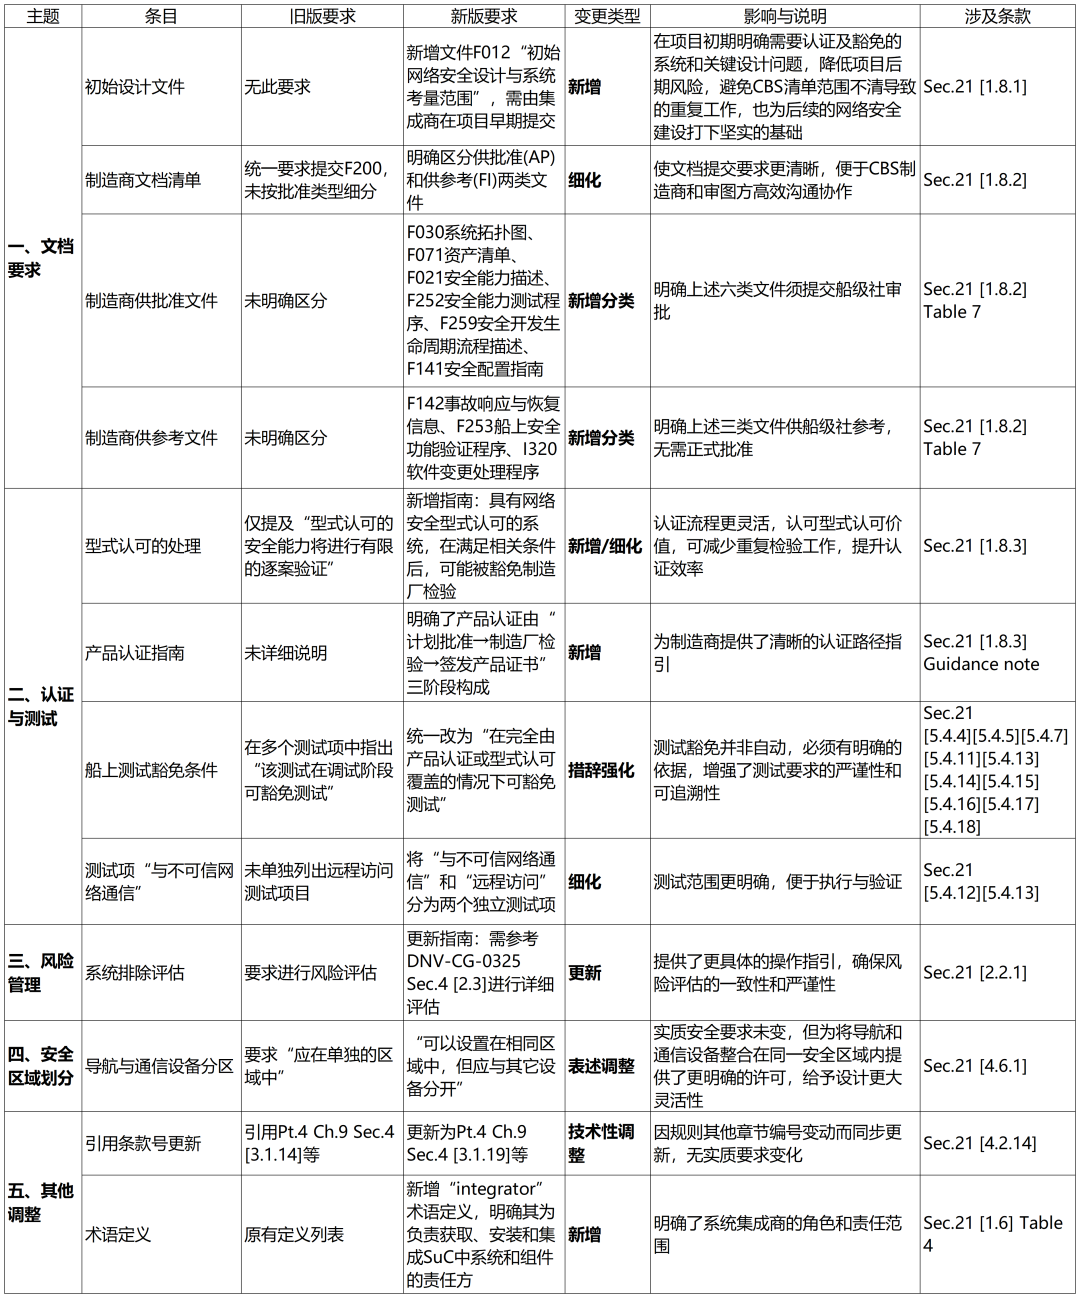
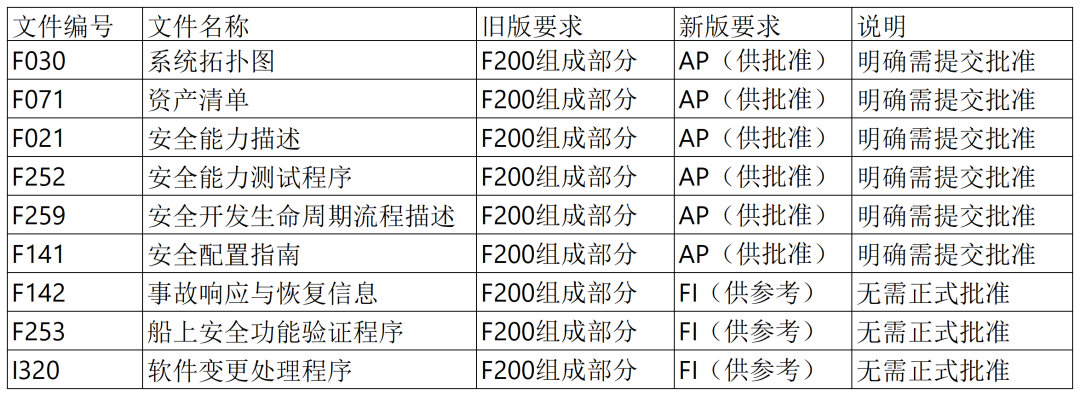
表2:制造商F200文件清单对照表
四、行业展望与建议
随着2026年7月版规范生效,我们建议各利益相关方及时熟悉DNV规范变更,并在早期设计阶段引入网络安全考量,以更有效地应对合规要求与安全风险。
船舶网络安全规范的演进表明,该领域正从碎片化的合规应对走向系统化的主动防护。对于船厂、设备制造商和船东而言,提前布局网络安全能力建设,不仅关乎合规,更是保障资产安全和提升市场竞争力的战略投资。未来,随着网络威胁的不断演变,船舶网络安全标准也将持续升级,构建纵深防御的网络安全体系将成为行业常态。