
统一安全管理平台
对工业网络中的安全产品及安全事件进行集中管控的一体化产品:安全策略统一配置、运行状况全面监控、安全事件实时告警,并基于工控设备指纹识别实现工业网络脆弱性识别。
统一安全管理平台(USM)
产品概述
统一安全管理平台(USM)是对工业网络中的安全产品及安全事件进行集中管控的一体化产品。通过对生产控制网络中的边界隔离、网络监测、主机防护、入侵检测、运维管理等安全产品进行集中管理,实现安全策略的统一配置、运行状况的全面监控、安全事件的实时告警,同时基于工控设备指纹识别技术实现工业网络的脆弱性识别,帮助工业企业用户掌握工控网络的安全现状,降低运维成本、提高安全事件响应效率。
平台子系统工业态势感知以建立工业企业的工控网络安全态势感知平台为目的,整合企业内部各厂区的设备资产、网络流量、安全漏洞、安全配置、安全日志、设备运行状态、业务故障日志等信息,通过智能关联分析获取企业的安全风险和态势,指导安全告警的事件处置工作。子系统借鉴"一个中心、三重防护"的纵深防御模型,采用"一个中心、三重发现"的建设理念:一个中心指集团级安全管理中心,三重发现指发现工控网络区域边界、网络通信、计算环境安全问题的能力;集团安全管理中心通过统一集中安全管理、态势分析、报警等防护反馈给厂侧,对厂侧安全防护进行监督。
产品特点
全面的安全日志审计
全面记录工业网络中的主机安全日志、网络异常攻击监测日志、网络攻击防护日志、工业网络会话信息,以及攻击发生时的原始报文信息,便于安全事件分析和调查取证。
高速率加密传输通道
产品针对安全设备的统一管理采用私有加密方式进行通信,防止数据包遭到恶意截取或篡改,有效保障数据的有效性和安全性。
安全设备集中管控
对工控网络中的工业防火墙、工控安全监测与审计系统、工控主机卫士、入侵检测系统、安全运维管理系统等安全产品进行集中管控,实现安全设备的集中管理、安全策略的统一下发、安全日志的统一收集、安全告警的统一呈现。
丰富的日志报表展示
内置丰富的报表模板,包括统计报表、明细报表、综合日志审计报表,审计人员可以根据需要生成不同的报表。
产品功能
- 安全域管理:采用接口划分的方式实现安全域的管理,帮助管理人员提高工作效率的同时降低操作风险
- 拓扑管理:提供专业的设备管理工具和网络拓扑管理工具,帮助客户对现有设备进行数字化管理,方便用户对网络拓扑进行创建和修改
- 可信主机管理:支持配置可信主机,只有在可信列表中的主机才可以登录安全管理平台
- 管理方式:支持远程管理方式且支持 HTTPS;支持本地管理方式
- 账户管理:采用三权分立的管理模式,各管理员各司其职、相互监督,有效避免越权和权限过大带来的安全隐患
- 资产管理:支持自动发现在线安全设备并显示在线、离线和告警状态;支持设备升级、自动发现和日志备份等配置操作;支持按策略划分安全域分别管理;支持查看设备状态、型号、版本、端口状态、功能模式;支持工控设备管理,可查看厂商、序列号、型号等信息;支持统一卸载工业主机安全防护软件
- 告警信息管理:支持监控总览界面(事件数量和安全设备连接状态);支持事件实时监控;支持事件关联分析,具备分析事件起源设备、目标设备、所经过的保护设备、匹配规则、关联事件等综合分析能力;具备监管工业防火墙、监测审计平台、工控主机卫士日志记录功能
- 实时监控:支持安全设备、工控设备和网络设备的实时监控;对系统内未知设备接入实时告警,迅速发现非法接入;支持对违规使用 USB 存储设备进行报警
- 安全设备集中管理:通过对相应设备和系统管理模块进行授权,开启不同安全设备和系统的管理功能,一键进入相应管理模块即可进行系统配置、拓扑管理、设备状态监控等,提高工作效率、节约企业人力资源投入
- 日志报表管理:对收集到的系统日志、配置日志、流量日志、攻击日志、访问日志进行分析和归档,运维人员能够快速检索网络或设备的安全问题;记录操作者、操作 IP、操作时间、操作指令、处理方式等信息,方便管理员精确定位网络异常事件;支持实时可视化呈现工控网络链路的连通性和服务状态,并提供多类历史监控数据对比分析
应用场景
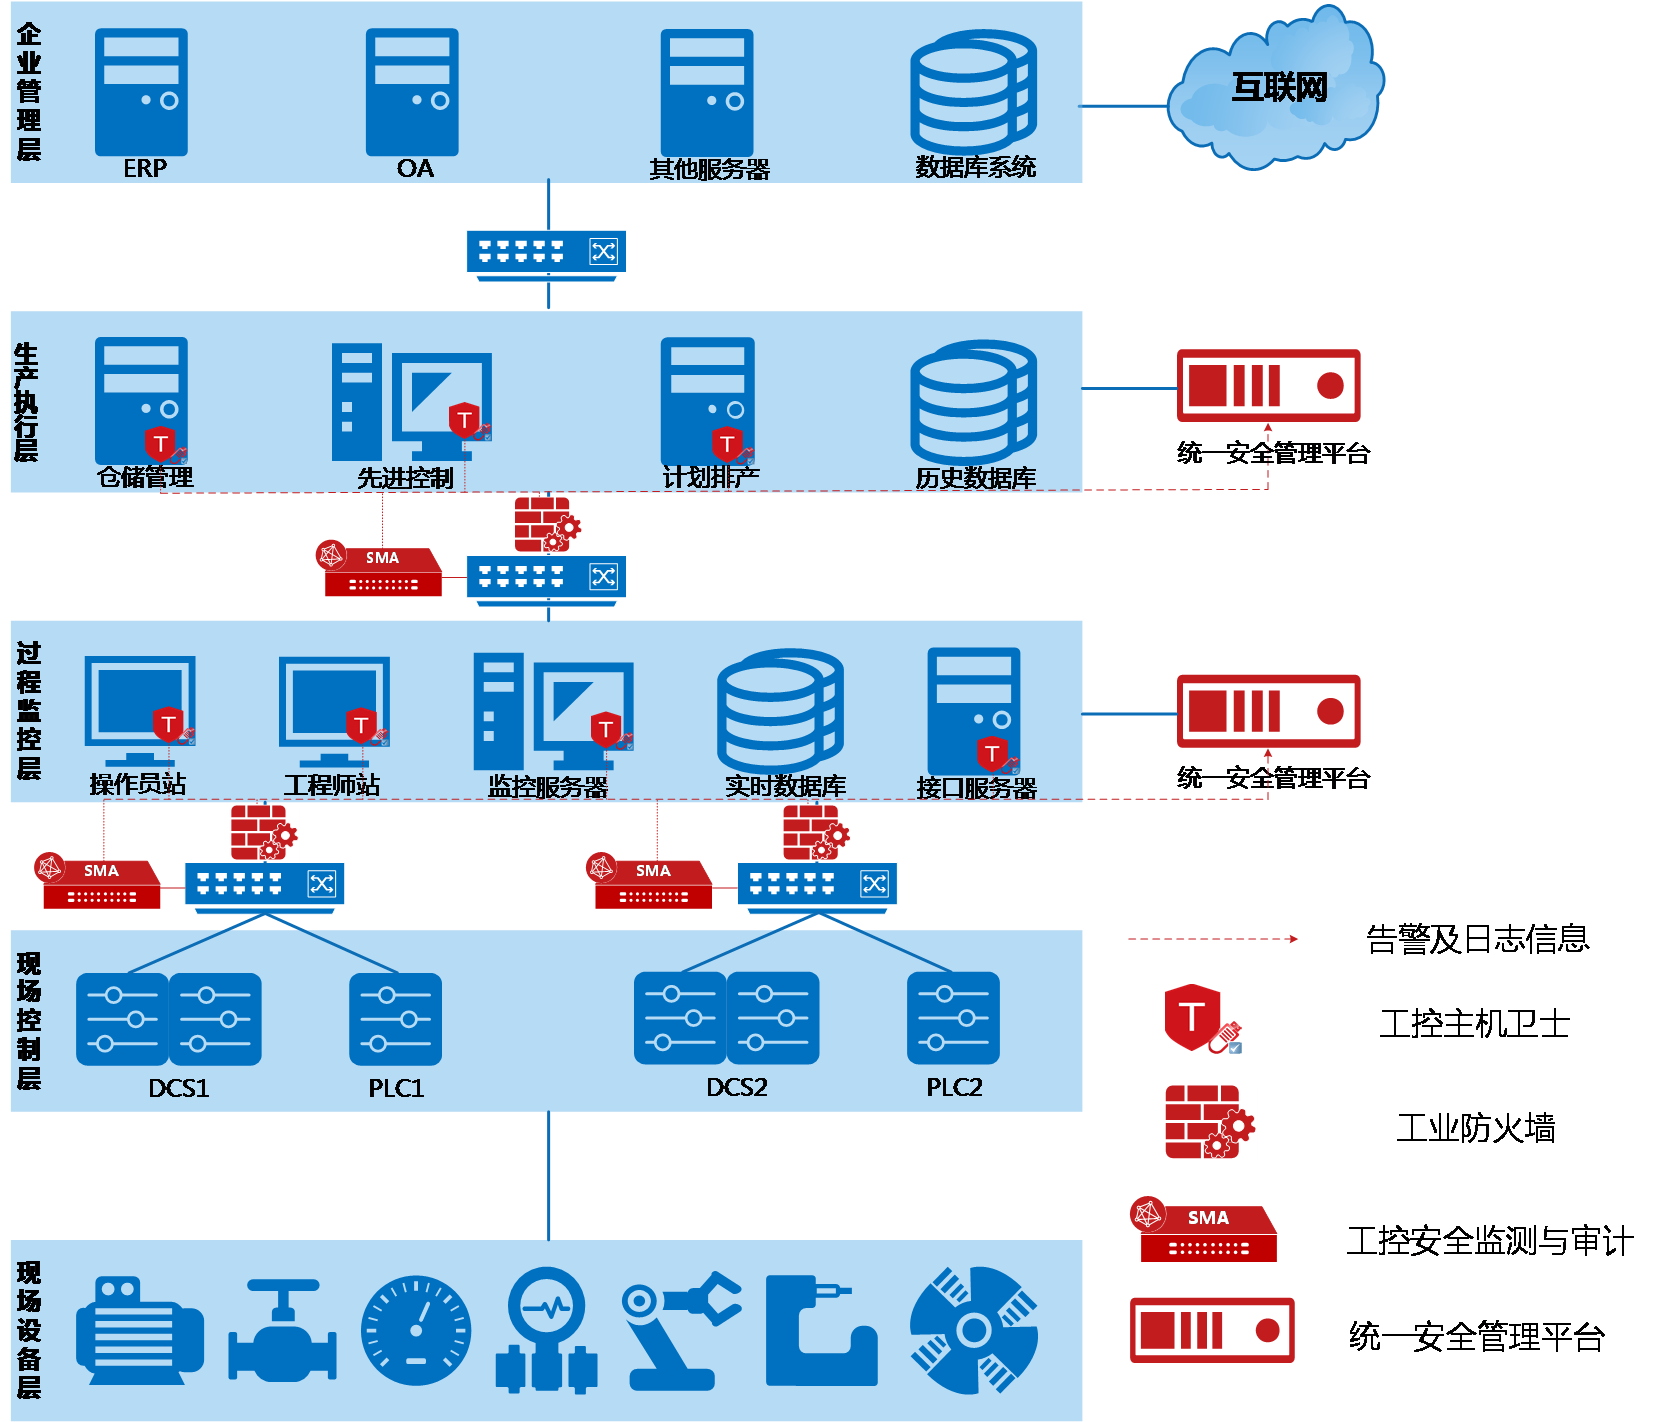
生产安全状况集中监测
- 单臂部署到生产执行层交换机
- 全面记录企业生产网的主机安全日志、安全防护日志、流量日志、异常攻击监测日志、攻击发生时的原始报文等信息,提供全方位的可视化展示
- 实时发现各类工业控制设备的安全风险和漏洞,提供专业的风险评估和漏洞解决方案
- 结合大数据分析和机器智能技术,提供生产安全预警
工控网络安全设备统一管理
- 单臂部署到生产执行层及过程监控层交换机
- 集中管理网络中的工业防火墙、工控安全监测与审计系统、工控主机卫士、主机加固系统、入侵检测系统、安全运维管理系统等设备,实现设备状态监控、配置管理、日志管理、拓扑管理等
- 对工控网络中的安全日志进行汇总、关联分析并形成报告,为工控网络安全事件分析和调查取证提供依据
子系统:工业安全态势感知平台
产品特点
- 支持工业资产自动发现:为用户提供完整的工业控制系统、设备资产台账,基于资产展开安全态势感知建设,如基于资产的告警、资产漏洞脆弱性分析、安全防护保护范围、攻击路径可达设备分析等
- 安全态势感知、安全监测"组态化":创新引入基于业务、基于工艺、基于拓扑的安全监测模式,以拓扑等于业务相关的画面展示网络安全问题;安全监测不再局限于安全设备本身,而是覆盖主机、网络设备、服务器甚至"网线连通状态"在内的所有资产,从单纯的安全监测提升到业务安全监测
- 安全合规可视化:将公安部工控等保检查工具箱技术标准能力集成到平台,为用户明确展示当前网络合规量化情况,同时支持其他监管机构检查或评估要求量化
- 实时的企业安全态势分析:基于实时告警和日志信息的采集,实时发现企业生产网各类网络安全事件,帮助用户实时发现各类工业控制设备的安全风险及漏洞,提供专业的风险评估及漏洞修复方案,基于网络风险进行合规性量化分析,提供企业网络安全状况健康指数
产品功能
- 整体安全态势分析:实时分析集团的安全态势,实时计算集团的工控安全健康指数
- 厂区安全态势分析:实时计算厂区工控安全健康指数,将厂区安全态势量化分析;通过将安全告警和网络拓扑中的设备资产相结合,实现厂区安全态势可视化
- 资产态势分析:资产自动识别、漏洞自动匹配、自动识别风险资产;资产画像多维度描述 IT 资产(IP、MAC、品牌、承载业务、漏洞、开放端口等);通过资产合规检查获得安全配置不合规项并计算资产合规评分;资产可疑互联记录
- 脆弱性态势分析:自动识别每个厂区的高、中、低危漏洞数量,漏洞级别分布、类型统计、设备类型排名、设备厂商排名及资产漏洞数量排名;包括资产配置核查中发现的弱点分析
- 安全事件态势分析:自动识别紧急、重要、一般安全事件的变化趋势;通过对源 IP 的安全事件数量分析迅速识别攻击发起源头,通过对目的 IP 的分析迅速识别攻击受害者;通过对安全事件发生数量的统计分析,迅速识别当前网络里的核心攻击事件
- 安全告警关联分析:日志范化、关联分析和告警归并,剔除虚假告警,将真实的安全告警入库集中管理;精准定位安全威胁事件,并对特定威胁事件进行溯源分析
- 攻击路径溯源分析:系统记录每个厂区的 IP 节点和连接关系,形成资产网络连通图;通过采集 IP 对应的漏洞、开放端口、安全事件,基于人工智能的知识图谱技术进行关联分析,获取攻击路径和攻击时间轴,对攻击路径进行溯源分析
- 工控网络合规评估:支持等保 2.0、能源局 36 号文等合规评估;通过用户填写合规评估调查问卷获取未达标项,最终形成整个企业的合规指数
应用场景
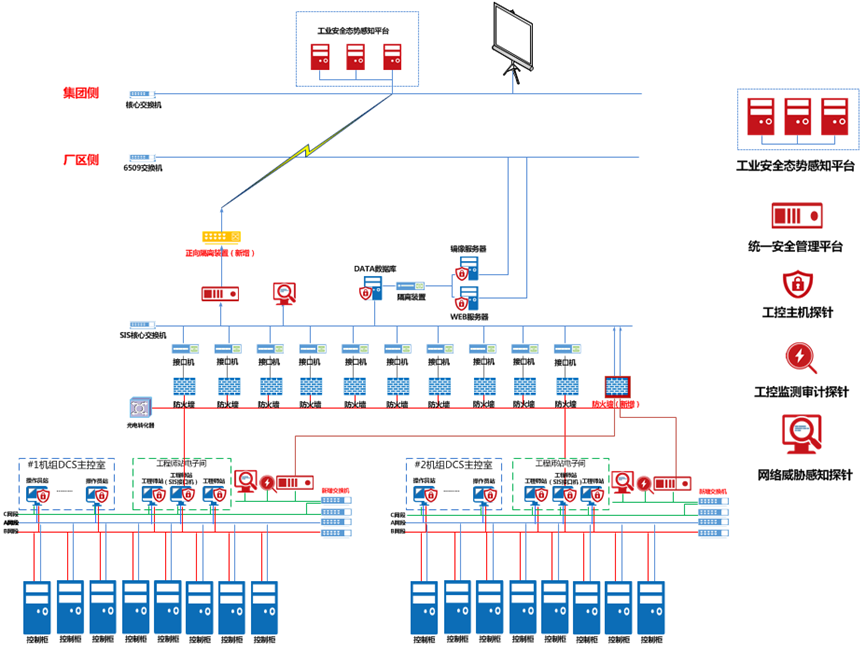
解决对网络安全现状未知的认知问题
摸清家底——了解到底有哪些 IT&OT 资产,形成资产画像、组网管理、设备当前状态、设备配置情况、策略有效性、漏洞分布等信息,掌握当前安全防护与合规要求的差距及高中低风险分布;掌握网络连通状态、网络流量异常信息、网络接入操作行为、设备运行状态与操作行为等信息。
解决对下属企业防护能力提升的有效指导问题
回答关键问题——攻击者是谁?来自哪里?攻击目标是谁?攻击途径、入口在哪里?攻击方法与攻击时间?提供全面的风险态势与攻击态势,对时间、范围、趋势、影响程度等方面进行预测并提前给出策略建议。