
工业防火墙
基于工业级 ARM 多核处理器与自研 IICS-OS 的工控边界隔离与安全防护产品,支持 100+ 工业协议深度解析与指令级访问控制。
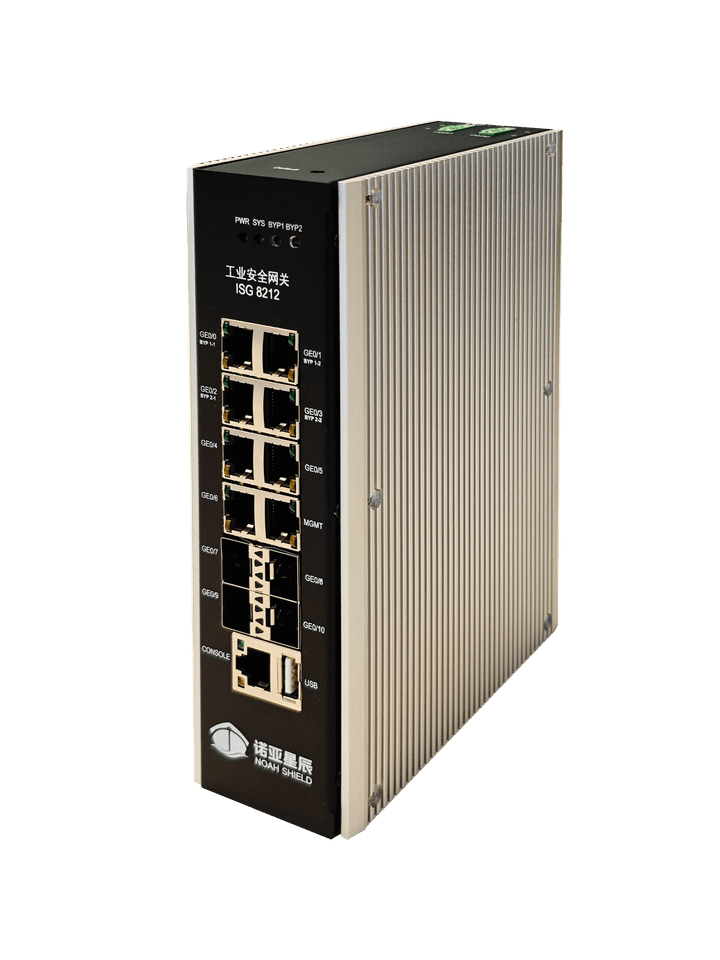
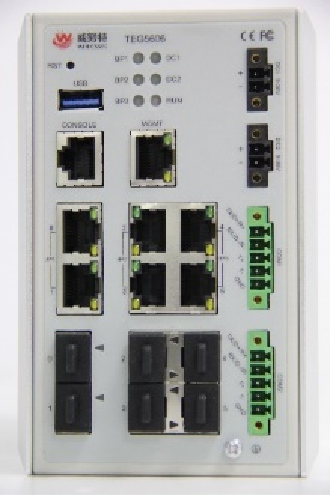
工业防火墙
产品概述
工业防火墙是针对工业控制系统环境设计开发的边界隔离和安全防护产品。产品基于工业级 ARM 多核处理器芯片的硬件架构和自主知识产权的智能工控安全操作系统(IICS-OS),基于优化的软硬件架构提高报文的处理能力,对主流工业协议进行深度报文解析(DPI,Deep Packet Inspection),运用"白名单+智能学习"技术建立数采通信及工控网络区域间通信模型,保证只有可信任的流量可以在网络上传输,为工控网络与外部网络互联、工控网络内部区域之间的网络连接提供安全保障。
产品分为两个系列:面向一般工业控制场景的 TEG 系列和面向船舶场景的专用 ISG 系列。TEG 系列适用于石油石化、电力、轨道交通等通用工业环境;ISG 系列专为船舶恶劣环境设计,通过 LR、NK 等船级社 E27&E10 型式认证,适应振动、温湿度、盐雾等严苛条件,满足船舶电气安装规范要求。
产品特点
精准的工业协议分析识别能力
通过自主研发的深度数据包解析引擎,能够检测出 100 多种工业协议,能够对 OPC、Modbus、IEC 60870-5-104、IEC 61850 MMS、Siemens S7、Ethernet/IP(CIP)等主流工控协议做深度报文解析,识别报文中的有效内容特征、负载和可用匹配信息,如恶意软件、具体指令和应用程序类型,对工控协议特征做到实时解析和精准的识别。
细粒度指令级访问控制
基于工业协议的精准识别能力,不仅可以实现传统基于安全域、IP、MAC、时间段、服务、执行动作等多个维度的访问控制策略,对 OPC、Modbus TCP 等十余种主流工控协议支持超过 1000 种的功能码识别,可以做到指令级甚至值域级更精细控制粒度。
船舶行业认证
- LR 劳氏船级社 E27&E10 双认证(国内首家)
- NK 日本海事协会 E27&E10 型式认可
- 适应船舶严苛环境(振动、温湿度、盐雾),符合船舶电气安装规范
- 船级社覆盖:CCS、DNV、ABS、BV、LR、NK、RINA、KR 八大船级社
产品功能
- 工业协议深度解析:支持 OPC、Modbus、IEC 60870-5-104、IEC 61850 MMS、Siemens S7、Ethernet/IP(CIP)、DNP3、Profinet、Fins 等主流工控协议;支持 1000 多种协议功能码识别;支持工控协议解析的自定义,无需二次开发
- OPC 协议解析:支持 OPC DA、HDA、A&E、DX、XML-DA 等操作,包括 OPC 动态端口、OPC 只读;支持 OPC 值域控制;支持 OPC 基金会发布的 OPC 3.0 规范
- Modbus TCP 协议解析:支持协议语法检查、Reset 及连接跟踪;支持白名单、点表、值域控制
- Siemens S7 协议解析:支持区分 S7 读写操作并加以控制;支持版本号、寄存器区、DB 区区号、点类型、值范围、传输层协议控制
- Ethernet/IP(CIP)协议解析:支持协议语法检查及丢包 Reset;支持 CIP 数据表、PCCC 控制
- Profinet 协议解析:支持对传输功能码及操作对象进行控制
- IEC104 协议解析:支持 IEC104 协议白名单;支持传输原因长度、公共地址长度、信息体地址长度等配置
- 安全策略:基于安全域的安全策略;支持白名单访问控制与自学习创建白名单规则,学习时间可调节;支持 IP/MAC 地址绑定、ACL 时间段控制与快速 ACL 查找
- 未知设备检测:支持未知设备的快速检测
- 日志管理:支持访问策略、白名单、黑名单日志;支持日志检索、备份与审计,支持直方图统计
- 路由功能:支持静态路由(路由表 1000 条)、ARP 代理
- 统一管理:支持 IP/IP+MAC 绑定可信主机访问、强制口令强度、分权分级管理、报表功能与安全产品自动升级
- 实时监控:支持事件实时监控、事件关联分析与日志监控
- 工作模式:学习模式、告警模式、防护模式
- 部署模式:透明模式、路由模式
应用场景
过程监控层设备访问控制
- 以串联方式部署在生产执行层与过程监控层之间
- 采用会话状态检测、包过滤检测机制,限制对过程监控层的非授权访问行为
- 自动学习网络间通信关系,对正常通信行为建模,异常通信行为将被拦截
- 建立设备白名单基线,对设备接入行为实时检测,发现未知设备接入即产生告警
现场控制层设备指令级防护
- 以串联方式部署在过程监控层与现场控制层之间
- 基于工业控制协议的深度解析,实现对非法操作指令的拦截和告警
- 基于工业控制协议通信记录,自动学习业务通信逻辑关系、操作功能码和参数等,形成正常通信行为模型
- 对包过滤日志、工业协议过滤日志等安全事件日志进行记录,并上报至统一安全管理平台