
AI 智能体安全解决方案
AI 智能体安全解决方案
构建覆盖发现、身份、行为、防护、审计全生命周期的安全治理体系,让智能体全程可视、可控、可溯。
背景概述
AI 智能体正加速进入企业核心业务。Gartner 预测到 2027 年 90% 的企业将规模化使用智能体,但仅 10% 建立了完善的安全治理体系。当智能体被赋予调用工具、访问数据、执行命令等自主能力后,安全边界已远超传统应用范畴——影子智能体、模糊的身份权限、黑盒化行为以及供应链风险,都可能成为威胁数据与业务的安全缺口。企业必须在拥抱智能体红利的同时,同步构建全生命周期的安全治理体系。
解决方案
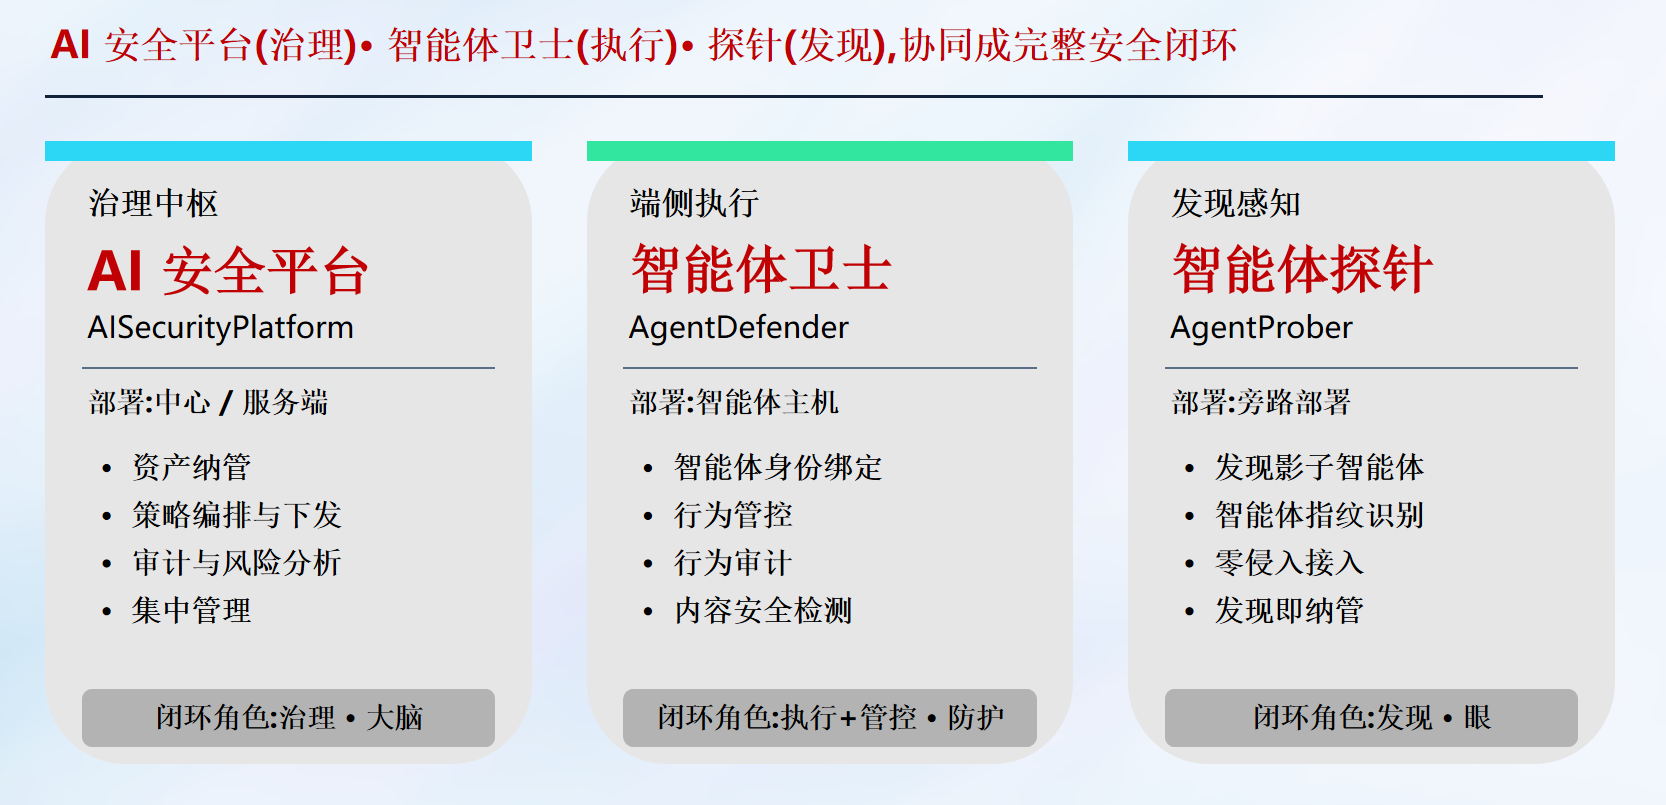
诺亚星辰 AI 智能体安全解决方案围绕"身份、权限、防护、治理"四个维度,构建覆盖智能体全生命周期的安全治理体系。方案由三大核心组件协同构成:智能体发现探针(AgentProber)以旁路镜像感知全网智能体资产;智能体安全卫士(AgentDefender)驻留业务主机提供白盒检测与主动防御;AI 安全管理平台(AISecurityPlatform)作为管控中枢统一完成策略编译、资产盘点与审计分析。三大组件通过 Kafka 总线与 HTTP 控制面高效联动,形成从发现到审计的完整闭环,让每一个智能体都可识别、可管控、可追溯。
智能体全域发现:让影子智能体无处遁形
企业最难防范的往往不是已知智能体,而是游离于管控之外的"影子智能体"。方案构建"白盒深查 + 黑盒广探"双通道发现机制:安全卫士驻留业务主机,通过进程扫描、配置检测与 BOM 解析建立身份画像和行为基线;发现探针以旁路镜像监控全网流量,基于签名匹配、加密指纹、行为分析等多层检测捕捉隐匿的影子智能体。深度与广度交叉验证,消除监控盲区,实现全网智能体可视可控。
智能体身份治理:为每一个智能体建立数字身份
如同员工拥有工号,每个智能体也需要唯一数字身份。方案以主机硬件指纹(Host ID)、卫士标识(Guard ID)与实例标识(Instance ID)为核心要素,为每个智能体生成数字身份档案,通过与员工入职流程对标的注册机制,完成"发现、确权、授权到激活"的规范化身份登记。
智能体行为管控:以意图围栏实现动态授权
传统静态权限模型只能判断"能不能调用",难以应对提示注入下意图偏离的越权风险。方案提出"意图围栏(Intent Fence)"理念,从智能体真实行为意图出发动态定义工作边界,实现从"能不能调用"到"该不该调用"的范式升级。基于"主体—意图—对象"三元组模型,平台通过声明意图判定、行为推断验证与上下文校验三层链路识别操作真实目的;按八类意图分类与工具风险分级,匹配"放行、审计、审批、拒绝"等差异化策略。一旦检测到意图偏离或"低风险意图 + 高风险工具"的矛盾组合,系统自动执行从增强监控到冻结隔离的分级响应,确保操作始终处于预期边界内。
智能体纵深防护:五维一体的安全底座
方案通过语义安全、工具调用安全、网络边界、供应链安全与沙箱防护五大维度构筑纵深防御。语义安全引擎检测提示注入、拦截 PII 外泄、阻断违规输出;工具调用安全基于白名单与 L1–L5 风险分级阻断恶意注入;网络边界以网关 L7、实例 L3/L4 与宿主机三层防火墙严守 Fail-Closed 铁律;供应链安全依托 BOM 清单、Risk Tier 分级与准入评估从源头阻断恶意组件;沙箱防护基于 gVisor 为每个实例提供独立隔离环境,叠加 netns、cgroup、seccomp 及设备权限四重隔离,确保零逃逸。即使突破沙箱,宿主机兜底防火墙仍阻断一切非法行为,实现"逃逸即失效"。
智能体运营治理:可发现、可管控、可审计、可追溯
方案提供实例、主机与 BOM 三种资产视图,帮助管理员全面掌握 AI 资产全貌。基于身份、意图、能力、数据、网络五维行为画像与 EMA 动态基线引擎,实时监测行为偏离,识别频率突增、数据导出、异常命令、横向移动等六大威胁模式。审计层面独创双平面机制,同步采集语义平面(Hook 事件)与执行平面(系统调用)数据交叉对照,一旦指令语义与实际执行不符即判定失陷,实现"撒谎即被发现"。全部行为日志留存不少于 180 天,支撑等保 2.0合规审计要求。
成就客户价值
从发现到审计,诺亚星辰智能体安全解决方案以体系化治理能力帮助企业把 AI 智能体"关进制度的笼子",让企业安心、合规地拥抱智能时代。