
工控主机卫士
面向操作员站、工程师站、数据服务器等工业现场主机的轻量级"白名单"防护软件:有效阻止 STUXNET、WannaCry 等工控恶意程序执行扩散,对监控软件和组态软件正常使用"零影响"。
工控主机卫士(IEG)
产品概述
工控主机卫士(IEG)是针对操作员站、工程师站、数据服务器等工业现场主机进行可执行程序管理,防止病毒木马等恶意程序感染的安全软件产品。产品采用不同于传统防病毒软件的轻量级"白名单"机制,系统资源占用小,不影响工控系统监控软件和组态软件的正常使用,可有效阻止包括 STUXNET、Flame、Havex、WannaCry、BlackEnergy 等工控恶意程序或代码在工控主机上的执行、扩散。
主机卫士产品可以通过截取系统调用实现对文件、目录、进程、注册表和服务的强制访问控制,结合文件和服务的完整性检测、防缓冲区溢出等功能,将普通操作系统透明提升为安全操作系统;产品具有用户身份鉴别、访问权限控制、外设控制、完整性校验、日志审计等功能,采用集中式管理,满足国家信息安全等级保护和分级保护标准中关于安全计算环境的相关技术要求。
产品分为单机版和集中管理版,集中管理版可通过统一安全管理平台对分布安装的工控主机卫士进行策略下发、配置、日志收集等管理操作。
安全 U 盘是基于安全芯片的移动存储设备,充分利用移动存储白名单系统的高安全、高性能、高功效等特性,可实现工控主机对移动存储设备从加载到卸载的全生命周期的安全保证。
产品特点
有效阻止非法程序运行
采用"白名单"防护机制,可以识别、阻止任何白名单外的程序运行,对通过网络、U 盘等引入系统的病毒、木马、恶意程序具有阻止运行、阻止传播、分析识别的能力,保障工程师站、操作员站以及服务器等重要设备安全稳定运行。
业务运行"零影响"
采用"白名单"防护机制阻止恶意代码执行,具备良好的系统兼容性,支持 Win2000 及以上 Windows 操作系统和主流 Linux 操作系统,对主机资源占用小,对工控系统的监控软件和组态软件等正常使用"零影响"。
基于 BLP 和 BIBA 模型的访问控制
基于 BLP 和 BIBA 模型的强制访问控制技术,对主体(用户、进程)和客体(文件、数据)进行了安全级别定义,对不同安全级别的主客体制定读写访问控制策略,基本安全策略是"上读下写",保证所有数据只能按照安全级别从低到高的流向流动;使用完整性级别对完整性进行量化描述,完整性级别高的实体对完整性低的实体具有完全的支配。
完善的系统安全基线管理
针对工作站、服务器等设备进行基线配置管理,包括账户策略、审核策略、安全选项、IP 安全、进程审计、系统日志等。通过开启密码复杂度、强制密码历史、关闭 guest 账户、开启系统和账户审核、关闭默认共享、进行进程审计等措施保护工作站、服务器等设备的安全。
灵活的主机外设管理
根据需求灵活控制安全 U 盘和普通 U 盘的"禁用、只读、可读写"权限,只有经过认证的特定 USB 设备才可以在特定的主机上运行;可配置禁止 USB 存储设备自动执行,防止恶意程序利用漏洞自动运行;可禁止光驱和无线网卡的使用,防止通过磁盘、无线网络泄露敏感数据和感染病毒。
高强度加密安全 U 盘
安全 U 盘采用高强度密码算法,可有效防止暴力破解导致的数据泄露,结合工控主机卫士移动存储介质管理功能以及自身安全特性,从源头杜绝木马、病毒等进入工业现场主机,保障主机安全。
产品功能
- 文件白名单:支持自动扫描 Windows 和 Linux 系统生成文件级白名单;支持应用程序安装扫描,安装程序释放的可执行文件一键添加白名单;根据白名单列表对可执行文件的执行进行监控;支持白名单的编辑、删除、追加、查询、导入和导出;支持配置例外路径、信任路径和信任进程;支持观察模式和防护模式,观察模式下只记录告警不阻拦
- 网络白名单:支持针对主机的 SYN 攻击防护;支持配置控制程序连接以及 TCP 或 UDP 端口连接的规则
- 外设管理:支持配置安全 U 盘、普通 U 盘属性(禁用、只读、可读写);支持配置光驱、无线网卡的启用/禁用;对移动存储设备非法操作实时告警
- 访问控制:支持基于 BLP 和 BIBA 模型的强制访问控制;支持配置文件和注册表完整性保护;支持进程内存空间保护
- 安全检测:支持检测主机系统安全状态并形成检测报告
- 安全基线:支持对账户及账户密码的长度、复杂度、使用期限进行基线设置;支持对系统登录事件、账户登录事件、对象访问等进行基线设置;支持对交互式登录、网络访问、自动播放、默认共享、关机时清空内存页面等进行基线设置;支持对操作系统日志保留大小和时间进行基线设置;支持对操作系统的数据执行保护进行设置
- 双因子认证:支持 USB-KEY+口令的方式进行用户身份鉴别;支持重置和修改设备 PIN 码;支持生成紧急密钥,用于其它客户端紧急登录
- 安全 U 盘:支持私有 ID 识别技术,安全 U 盘只能在安装工控主机卫士的主机上使用;支持专用安全 U 盘驱动与动态加载;内置安全芯片,支持 U 盘认证和数据加密
- 非法外联:支持对自定义的 IP 或域名访问检测,对非法网络访问提供日志记录和告警信息
- 告警审计:支持应用程序、操作系统、用户操作、外设操作产生的日志查询、审计和分析;支持白名单外程序运行、外设异常操作、违反网络白名单规则、非法外联等实时告警;支持日志备份,可保存 1000 万条日志或 3 个月的日志数据;支持统一管理平台告警事件集中管理与大数据分析
应用场景
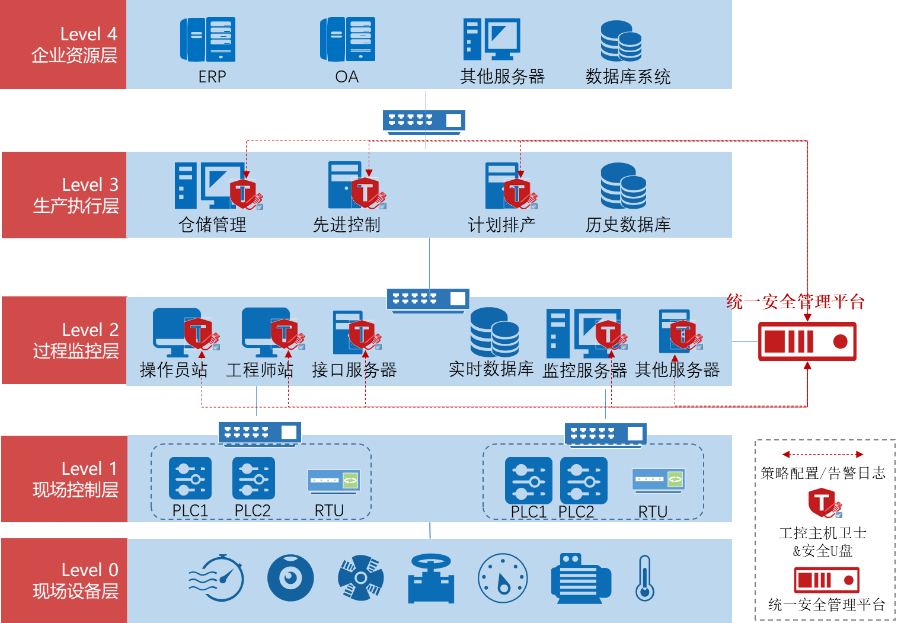
生产执行层主机安全加固
- 安装部署到生产执行层主机及服务器设备
- 检查操作系统开机时加载的系统文件的完整性,防止操作系统被篡改或植入后门
- 对主机及服务器的账户策略、审核策略、安全选项、IP 安全、进程审计、系统日志等安全基线进行配置
- 对主机及服务器设备安全状态进行检测,包括安全基线、分区状态、共享目录列表、服务列表、已安装程序列表、进程列表、用户列表等
过程监控层恶意代码防护
- 安装部署到过程监控层操作员站及工程师站
- 提供 USB-KEY+口令的认证方式,有效提升系统安全性
- 对主机及服务器设备外设端口进行管控,包括 USB 接口、光驱、无线网卡等
- 自动扫描建立工控主机白名单数据库,识别、阻止白名单以外的程序运行,对通过网络、U 盘等传入系统的病毒、木马、恶意程序的运行行为进行拦截
- 对自定义的 IP 或者域名进行网络检查,及时发现设备的违规外联行为,并提供详细的日志记录和告警信息