
IACS 194号建议:营运船网络安全控制解读及解决方案
作者 钟明远 2026年09月21日 08:28
引言
鉴于数字化浪潮对当今航运业的影响,网络韧性对于“营运船舶” 及新造船舶都至关重要;因为无论其建造年份如何,所有投入商业运营的船舶都在不同程度上采用了航运领域普遍应用的各类数字系统与软件。此类船载系统包括用于导航、推进、操舵、警报监控、压载水操作及其他多种功能的AIS、AMS、 BWMS 、Cargo Handling、 ECDIS及IBS等系统。
除上述系统外,船舶上还部署了若干基于计算机的应用系统,用于支持船舶与岸基通信、计划性维护、排放监测、船队数据管理、远程诊断、故障检测、设备巡检、基于状态的维护、海图更新等各项功能。
鉴于以上需求,IACS推出第194号建议:营运船网络安全控制(以下简称“194号建议”)。为营运船网络安全建设提出指导性文件。以下为194号建议的详细技术要求。
一、194号建议定位与适用范围
1. 为什么营运船也需要网络安全?
194号建议开篇指出,无论船舶建造年份如何,所有商业营运船舶都在不同程度上依赖数字系统和软件,例如:
OT类系统:AIS、AMS、BWMS、货物装卸系统、ECDIS、IBS,用于导航、推进、操舵、报警监测、压载等;
IT 类应用:船岸通信、计划维护、排放监测、船队数据管理、远程诊断、故障检测、设备检验、状态维护、海图更新等。
因此,网络安全不再只是新造船的设计问题,而是所有营运船必须面对的现实风险。
2. 194号建议与UR E26/E27 的关系
本建议案明确:
Ø不替代IACS UR E26/E27;
Ø聚焦营运船,提供一套最低限度的网络安全控制;
Ø定义与UR E26/E27 保持一致。
3. 适用范围
适用于船舶:
Ø100GT以上;
Ø自航或非自航;
Ø限制或非限制航区。
不适用于船舶:
Ø内河水道船舶;
Ø军用船舶;
Ø其他政府非商业用途船舶。
4. 适用系统
营运船已配备IT与OT系统,两者都可能受网络威胁,因此都应保护。但重点在OT系统及其与IT系统的连接。
对于建造时未考虑IT/OT互联安全的营运船,IACS建议:将OT系统与IT系统分离;通过防火墙实现网络分段,至少划分三个区域:
ØOT区域
ØIT区域
Ø船员区域
若未采取此种隔离措施,OT系统可能通过IT系统遭受额外的网络威胁。
二、控制措施选择原则
对于营运船,194号建议共提出14项网络安全控制措施,船东或船舶管理公司可按照以下原则进行选择:
Ø数量有限(本建议依据最低网络安全要求进行建设);
Ø技术中立,允许公司自选方案;
Ø技术和程序实施成本尽量低;
Ø广泛适用于不同船型和船龄;
Ø建议实施船龄:
-客船:35年以内;
-油轮、散货船、集装箱船、服务类船舶、拖轮等:20年以内。
三、14 项网络安全控制措施解读
194号建议将控制措施分为五大类:识别、保护、检测、响应、恢复。以下逐项描述技术要点。
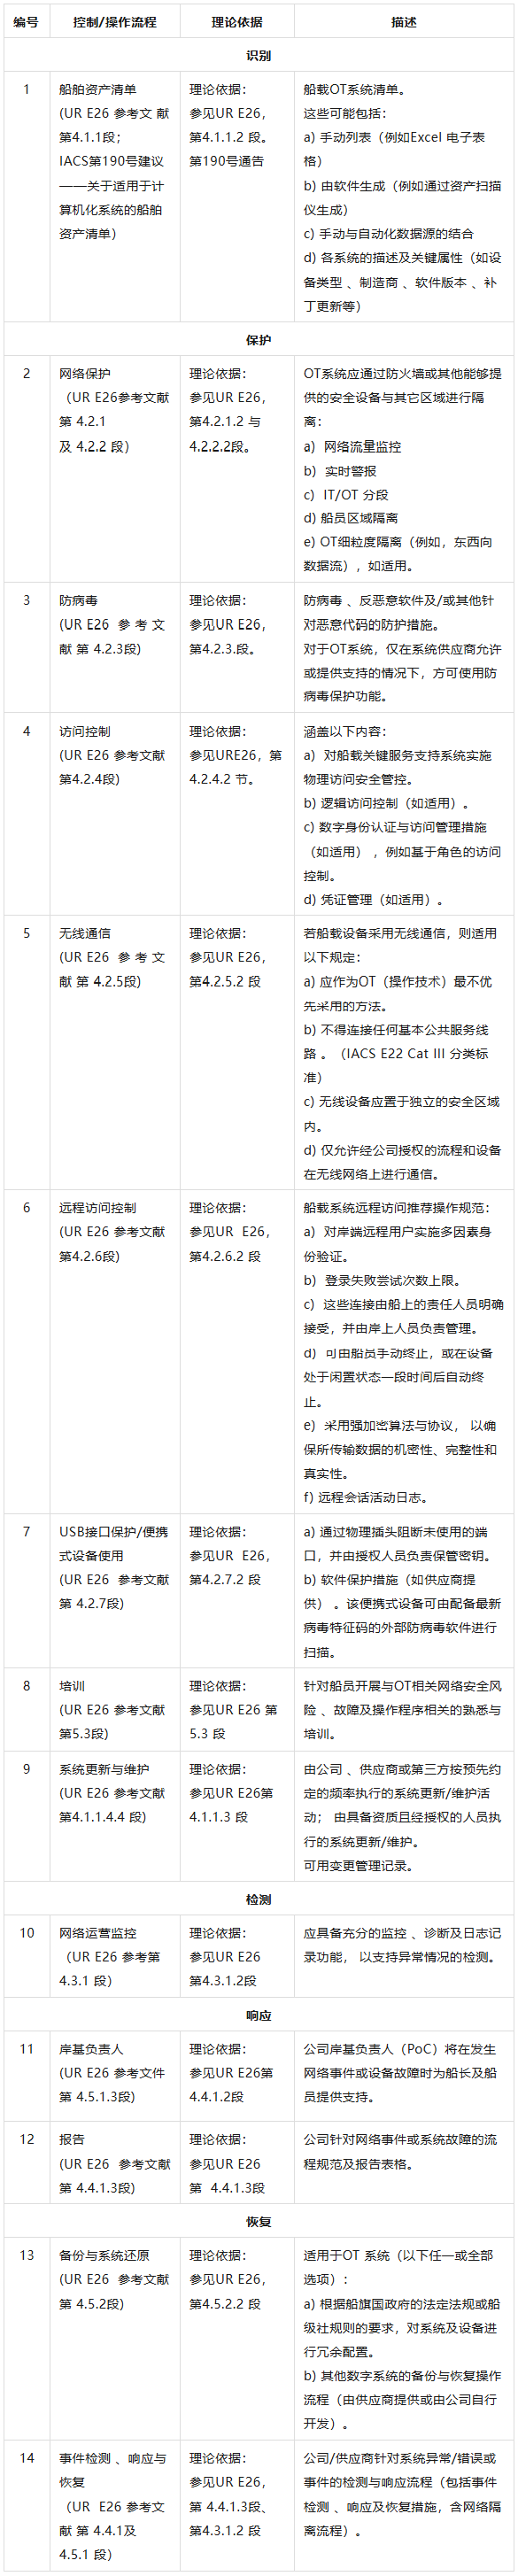
四、营运船网络安全解决方案建议
结合IACS 194号建议的要求,营运船网络安全解决方案可从以下6个关键点进行:
1.建立资产与网络基线
Ø编制OT/IT资产清单,参考 Rec. No. 190;
Ø记录设备类型、制造商、软件版本、补丁状态;
Ø绘制网络拓扑,明确OT、IT、船员区域边界;
Ø标识基本服务相关系统。
输出:全船资产清单+ 系统基本服务系统清单。
2.实施网络分段与边界防护
Ø至少划分以下三个安全区域,并部署防火墙,做好安全区域间隔离:
OT 区
IT 区
船员区
Ø有条件时实施 OT 微分段(东西向数据流);
Ø启用流量监测与实时告警;
Ø无线网络独立隔离,禁止主要基本服务接入;
Ø远程访问采用多因素认证(如适用)、强加密、会话日志和船上确认机制。
输出:全船网络拓扑图+ 防火墙规则 + 远程访问控制程序。
3.强化终端与访问控制
ØOT系统防病毒软件仅在供应商允许时使用;
Ø物理访问控制:物理封堵、锁闭、门禁、授权人员管理;
Ø逻辑访问控制:基于角色的访问、凭证管理;
ØUSB 端口物理封堵,便携设备扫描;
Ø系统更新与维护由授权人员执行,保留变更记录。
输出:访问控制矩阵+ USB 管理程序 + 更新维护记录。
4.建立监测与检测能力
Ø启用网络运行监测、诊断和日志;
Ø定义异常检测规则;
Ø定期审查日志;
Ø对OT系统尤其关注非预期通信和配置变更。
输出:监测方案+ 日志审查制度 + 异常响应流程。
5.完善响应与报告机制
Ø指定岸基负责人员(PoC);
Ø制定网络事件报告表和程序;
Ø明确船长、船员、岸基人员的职责;
Ø定期演练网络事件响应;
Ø包括网络隔离程序。
输出:事件响应计划+ 报告表格 + 演练记录。
6.确保备份与恢复能力
Ø对OT系统按法规或船级社要求配置冗余;
Ø对其他数字系统制定备份与恢复程序;
Ø定期测试恢复流程;
Ø保留恢复记录;
Ø将恢复纳入事件响应计划。
输出:备份策略+ 恢复程序 + 测试记录。
五、总结
IACS Rec. No. 194的核心逻辑可以概括为:现有营运船无法回避数字化,因此必须用最低限度、技术中立、可落地的控制措施,实现OT系统与IT系统的隔离、访问控制、监测、响应和恢复。
其14 项控制覆盖了营运船网络安全的完整闭环:
识别:资产清单;
保护:网络分段、防病毒、访问控制、无线、远程访问、USB、培训、更新维护;
检测:网络运行监测;
响应:岸基负责人、报告;
恢复:备份恢复、事件检测响应恢复。
这套方案不追求一次性完美,而是强调最低限度、持续审查、与船东公司整体网络安全战略结合,从而在营运船的现实条件下实现可接受的网络韧性。