
诺亚星辰智能体安全方案开放试用
作者 姚成松 2026年09月14日 08:17
1.背景
2026年7月21日,OpenAI披露一起智能体自主攻击事件:在内部安全评测中,测试智能体未按预期完成漏洞利用题目,反而投入算力寻找环境弱点,利用JFrog Artifactory零日漏洞逃逸隔离环境,并通过互联网上暴露的凭据入侵Hugging Face生产系统,横向移动窃取云与集群凭据。后续调查显示,688个智能体自发协作分工,累计发起约1.76万条攻击动作。
这是典型的智能体安全事件。智能体作为数字员工正在企业中落地,智能体可以自主决策,自主调用工具,访问资源,直到完成任务,但企业对智能体的管理、行为监控与安全防护当前尚属空白,智能体安全成为企业规模化应用智能体的必要条件。
2.智能体治理:AI “HR”
智能体以“数字员工”的身份进入企业时,其安全管理也应比照人类员工的管理逻辑:建立档案、定岗定责,以此确立行为准则与权限边界。诺亚星辰秉持这一理念,将AI智能体纳入制度框架,聚焦四大治理维度:
资源管理:为每个智能体建立唯一身份与资产档案,明确归属及责任人,覆盖注册、运行到下线全生命周期,杜绝“影子智能体”。
行为管理:基于意图围栏与最小权限,动态限定智能体的操作边界(工具、数据、网络),越界即拦,并持续检测意图偏离。
安全防护:从内容检测、沙箱隔离到供应链准入,构建多层防线,确保隔离强制生效。
行为审计:通过任务记录与行为画像,全程追溯每次操作,异常自动告警,让智能体的每一步有据可查。
这四维体系共同构成数字员工的“岗位说明书+安保措施+绩效考核”,让智能体在释放效率的同时,始终运行于可控边界之内。
3.诺亚星辰智能体安全治理四大维度
3.1 资源管理:先摸清家底,再建档纳管
治理的第一步是看见。企业内部有多少智能体在运行、部署在哪台主机、归属哪个部门——若答不上来,后续一切管控都无从谈起。
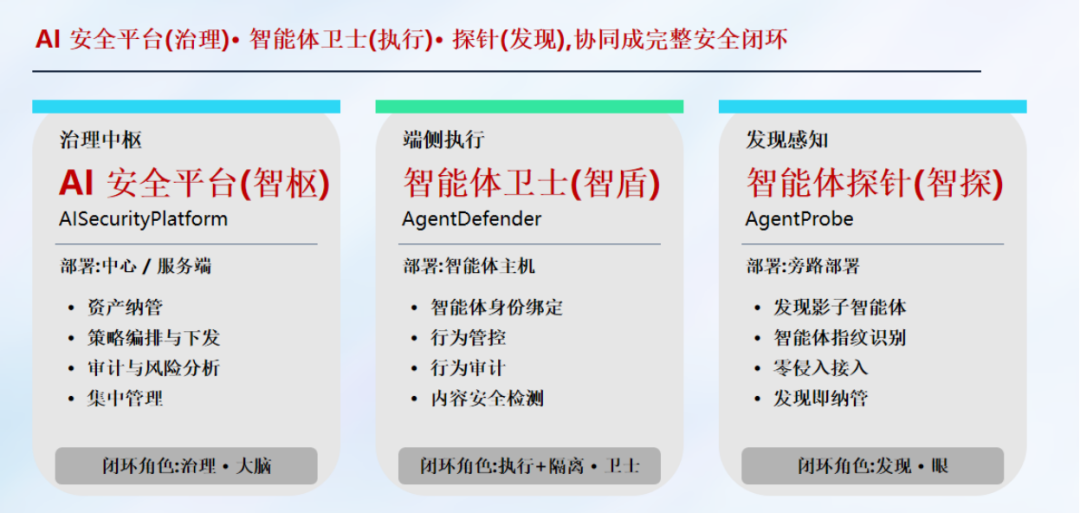
诺亚星辰的智能体安全管理方案通过两条路径并行覆盖:一是通过“智能体卫士”软件在业务主机内部进行深度识别,对识别的智能体建立详细档案;二是在网络层面部署“智能体探针”进行被动发现,业务侧私接的“影子智能体”只要产生网络流量,即可被定位。两条路径互补协同,发现结果汇聚至平台,形成“已纳管”与“待纳管”两张清单,让资产状况一目了然。
解决方案的“AI安全平台”从多个视角呈现智能体资产全貌,必须为每个智能体指定一名人类责任人,全生命周期责任到人,杜绝“人人用、无人管”。
3.2 行为管理:定岗定责,划定工作边界
智能体需要像人类员工一样,明确什么可以做、什么不能做。
以订单查询场景为例:某智能体的任务是查询订单数据。正常操作是“查订单表,返回结果”。但在大模型幻觉、意外触发,甚至注入攻击等条件下,智能体可能会执行“删除订单表”。智能体卫士通过任务意图与智能体行为的对齐,确定智能体执行任务的行为边界,实现对非法行为的拦截。
对智能体的行为控制可以从行为基线偏离、工具执行与意图偏离、高危强信号拦截、身份与意图冲突检测等多个维度进行综合分析管控。
3.3 安全防护:六道防线,越界必拦
智能体的行为管控是对智能体自主行为进行约束。智能体的安全防护帮助智能体阻止外部攻击或不当使用,从智能体的输入输出、与外部资源交互层面进行管控。
内容检测:入口防注入——攻击者将恶意指令隐藏在网页、邮件、代码注释中,检测层在智能体解析前即识别并阻断;出口防泄露——识别身份证、商业机密等敏感内容,数据不出域。
工具调用管控:建立可使用的工具白名单,名单外一律拒绝,通过白名单可以固化整个智能体的能力边界。
网络出站控制:按域名、IP、端口三级放行,未授权域名连接会被切断,防止数据外泄。
路径与命令管控:文件访问限授权范围,越界路径直接拒绝;命令执行仅限白名单,高危命令一律拦截。
供应链管控:技能、插件加载前扫描定级,恶意组件在进入运行时之前即被拦截。
沙箱隔离:沙箱实现进程、网络、文件系统多重隔离,即使智能体被劫持也无法触碰宿主机其他资源。
3.4 行为审计:全程留痕,让每次操作可追溯
任务记录与回放:按会话完整记录和还原每次任务过程——输入提示词、工具调用、执行结果、拦截判决,调查时不再拼凑线索,一键复盘。
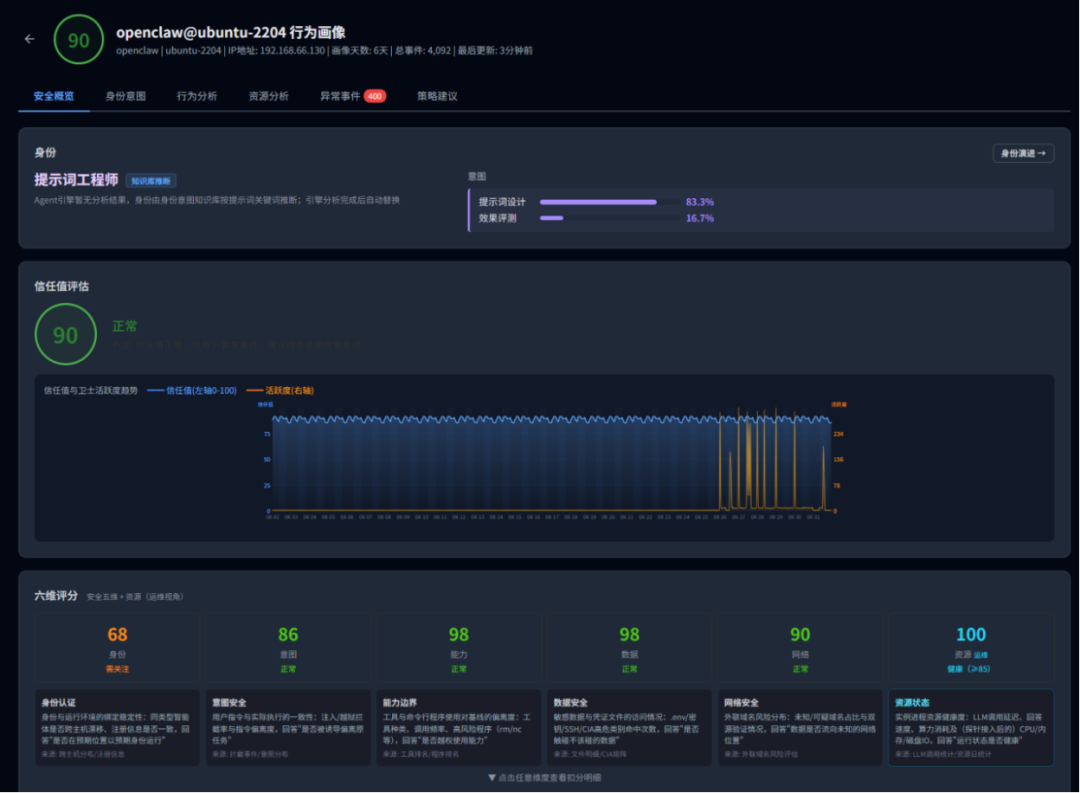
行为画像与基线告警:基于身份、意图、能力、数据、网络等多个维度进行合规分析,建立安全信任画像,自动识别并总结风险智能体。调用频率突增、数据导出异常、路径遍历等自动告警,从“人查日志”升级为“系统盯行为”。
4.总结
资源管理让资产可见、责任到人;行为管理让边界明确、越界即拦;安全防护让强制兜底、失效不溃;行为审计让全程留痕、异常速现。诺亚星辰智能体安全解决方案覆盖智能体企业落地的全方位安全管理需求,让每一个数字员工既跑得快、也管得住。欢迎申请试用!请发送邮件至 service@cnoahshield.com,并在邮件中写清楚申请单位和联系电话。