
集成自动化系统(IAS)SL2 级网络安全 E27 案例复盘
一、案例背景
本案例中的船载计算机系统(CBS)主要承担舱室综合测量、全船状态监控与报警联动等核心功能。从功能定位与系统集成角度看,该系统涵盖数据采集、过程控制、人机交互及报警管理等多个环节,属于典型的多功能集成自动化系统(IAS)。由于该系统与船舶航行安全、关键设备运行及人员安全密切相关,因此被认定为船上极其重要的 CBS 系统。
为进一步提升系统的网络安全和防护能力,客户申请中国船级社(CCS)SL2 级网络安全型式认可证书。SL2 级认证重点关注系统在典型网络威胁环境下的防护能力、访问控制水平以及基本的安全运维能力,要求能够抵御利用少量资源发起的网络事件的防御能力。通过本次型式认可,客户希望验证该 CBS 在网络入侵、非法访问、数据篡改等典型攻击场景下的网络安全韧性,并为后续实船部署提供高等级的合规依据与安全基线。
该案例中客户采用诺亚星辰的主机卫士、安全网关、工业交换机、工业安全监测与审计等产品,成功通过了 CCS SL2 型式认可。本文将从网络安全设计及测试角度,对该 CBS 的 SL2 级网络安全设计及测试难点进行分析。
二、CCS 船级社船舶网络安全等级介绍
1. CCS 船级社船舶网络安全等级
中国船级社(CCS)于 2025 年 12 月发布了《船舶网络安全指南》(2025 版)。该指南建立了系统化的船舶网络安全保护体系,将船载 CBS 及船舶网络安全能力划分为 SL0 至 SL4 共五个等级。取得 SL0 至 SL4 等级的网络安全符号的船舶,其船上安装的船载 CBS 应至少满足相应等级的网络安全要求。例如,某船舶申请 Cyber Security(S[SL2]) 网络安全符号,则安装在该船的规范适用范围内的 CBS 都需要满足网络安全 SL2 等级的要求。
各安全等级的核心定位与要求如下:
| 网络安全等级 | 防御能力 | 说明 | 网络安全要求 |
|---|---|---|---|
| SL0 | 满足最低安全要求的防御能力 | 安全等级等同于 UR E26 要求,是目前新造船强制要求满足的等级要求 | 41 条 |
| SL1 | 抵御偶发的网络事件的防御能力 | 该等级可以抵御低级别的偶然的网络攻击,主要来自非人为性的攻击 | 50 条 |
| SL2 | 抵御利用少量资源发起的网络事件的防御能力 | 该等级可以抵御个人或者小组织小范围的网络攻击 | 76 条 |
| SL3 | 抵御利用丰富资源发起的网络事件的防御能力 | 该等级可以抵御中等组织的持续攻击的能力 | 105 条 |
| SL4 | 抵御有组织有目的的网络事件的防御能力 | 该等级属于最高的防御级别,可抵御来自国际组织的 APT 攻击 | 115 条 |
2. SL2 级与 SL0 级差别
从上表可以看出,SL2 比 SL0 的网络安全增加了 35 条,其技术实现难度也大幅提升。SL2 级比 SL0 级加强或新增的要求详见下表:
| 序号 | 子类别 | 编号 | 要求 | 说明 |
|---|---|---|---|---|
| 1 | 人员身份标识和鉴别 | SR1.1 RE1 | CBS 应能唯一标识和鉴别所有人员 | 在 SL0 级别上加强,要求能唯一标识和鉴别访问系统人员,加强身份认证功能 |
| 2 | 无线访问管理 | SR1.6 RE1 | CBS 应对所有使用无线通信的用户(人员、软件进程或设备)提供唯一标识和鉴别能力 | 在 SL0 级别上加强,要求能唯一标识和鉴别通过无线访问系统的用户,加强身份认证功能 |
| 3 | PKI 证书 | SR1.8 | 当采用 PKI 技术时,CBS 应能根据最佳实践运行 PKI,或从现有 PKI 中获取公钥证书 | 在 SL0 级别上新增要求,增加系统及组件的可信认证 |
| 4 | 公钥认证强度 | SR1.9 | 当采用公钥认证时,CBS 应能:① 通过检查证书签名的有效性验证证书;② 通过构建到一个接受的可信 CA 的证书路径来验证证书,或者在自签名证书的情况下,通过将子证书部署到所有与颁发证书的主体通信的主机来验证证书;③ 通过检查给定证书的撤销状态来验证证书;④ 建立用户(人员、软件进程或设备)对相应私钥的控制;⑤ 将已验证的身份映射到用户(人员、软件进程或设备) | 在 SL0 级别上新增要求,增加系统及组件的可信认证 |
| 5 | 授权实施 | SR2.1 RE1 | CBS 应能在所有接口上为所有用户(人员、软件进程和设备)分配权限,以控制系统的使用,支撑实施职责分离和最小特权 | 在 SL0 级别上加强,要求所有接口而非只是交互接口,意味着应用程序接口(API)等同样要能实现授权控制 |
| 6 | 授权实施 | SR2.1 RE2 | CBS 应能授权用户或角色,定义和修改所有人员或角色到权限的映射 | 在 SL0 级别上加强,CBS 在技术上能实现角色和权限的定义和修改 |
| 7 | 恶意代码防护 | SR3.2 RE1 | CBS 应能在所有接口采用恶意代码防护机制 | 在 SL0 级别上加强,扩大恶意代码的防护范围 |
| 8 | 软件和信息完整性 | SR3.4 | CBS 应能检测、记录、报告和防止未授权更改软件和信息 | 在 SL0 级别上新增要求,CBS 应能对自身软件完整性实时监测,防止恶意篡改 |
| 9 | 错误处理 | SR3.7 | 应能识别并处理错误状态,并支持进行有效修补。处理措施不应提供可能被对手利用来攻击系统的信息,除非披露这些信息对及时排除问题是必要的 | 在 SL0 级别上新增要求,CBS 应能对系统的错误反馈信息进行模糊化处理,防止重要信息暴露 |
| 10 | 审计信息保护 | SR3.9 | 应能保护审计信息和审计工具(如有)不受未授权的访问、修改和删除 | 在 SL0 级别上新增要求,增加审计信息的保护及未授权的访问,确保审计信息完整性 |
| 11 | 信息机密性 | SR4.1 RE1 | 应能保护存储信息和远程访问会话信息通过不可信网络时的保密性 | 在 SL0 级别上加强,增加信息通过不可信网络时的机密性,防止关键信息暴露 |
| 12 | 信息持久性 | SR4.2 | 组件退役或服务释放时应能清除所有相关读授权的信息 | 在 SL0 级别上新增要求,增加系统组件退役时的信息机密性要求 |
| 13 | 网络分段 | SR5.1 | 应能从逻辑上将控制系统网络与非控制系统网络进行分段,从逻辑上将重要系统网络与其他控制系统网络进行分段 | 在 SL0 级别上新增要求,增加网络分段要求 |
| 14 | 网络分段 | SR5.1 RE1 | 应能将控制系统网络与非控制系统网络进行物理分段,并将重要系统网络与其他控制系统网络进行物理分段 | 在 SL0 级别上新增要求,增加控制网络与非控制网络的物理隔离要求 |
| 15 | 区域边界保护 | SR5.2 | 应能监测和控制区域边界的通信,根据基于风险等方式划分区域 | 在 SL0 级别上新增要求,增加区域边界防护要求 |
| 16 | 区域边界保护 | SR5.2 RE1 | 应默认拒绝所有网络流量,允许例外网络流量(也称为拒绝所有,例外允许) | 在 SL0 级别上新增要求,增加边界流量默认拒绝原则 |
| 17 | 系统外通信的限制 | SR5.3 | 应能防止从 CBS 以外的用户或系统接收社交媒介、邮件等通信信息 | 在 SL0 级别上新增要求,防止 CBS 以外的用户接收个人媒介信息 |
| 18 | 应用分区 | SR5.4 | 应支持根据关键程度对数据、应用和服务进行分区 | 在 SL0 级别上新增要求,增加关键服务的资源独立性,减小关键服务受到安全事件影响 |
| 19 | 持续监控 | SR6.2 | 应使用普遍接受的安全行业实践和建议,持续监控所有安全机制的性能,以及时发现、表征和报告安全漏洞 | 在 SL0 级别上新增要求,增加系统整体安全事件监控要求 |
| 20 | 抗拒绝服务攻击 | SR7.1 RE1 | 应能管理通信负载(如使用速率限制),以减轻 DoS 事件的影响 | 在 SL0 级别上加强,系统应具有技术能力限制 DoS 事件的影响 |
| 21 | 系统备份 | SR7.3 RE1 | 应能验证备份机制的可靠性 | 在 SL0 级别上加强,系统应提供可靠的备份机制 |
| 22 | 控制系统组件清单 | SR7.8 | 应记录已安装组件及其关联属性的列表 | 在 SL0 级别上新增要求,确保系统组件的完整性 |
| 23 | 诊断和测试的物理接口 | NDR2.13 | 应对用于工厂诊断和测试的物理接口进行防护,防止未授权使用 | 在 SL0 级别上新增网络设备的要求,确保系统适用的网络设备调试接口均已关闭或具有相应的管控措施 |
| 24 | 支持更新 | NDR3.10 | 网络设备应支持升级和更新 | 在 SL0 级别上新增网络设备的要求,确保网络设备可以更新,修复潜在的漏洞 |
| 25 | 支持更新 | NDR3.10 RE1 | 网络设备应对所有软件更新和升级的真实性和完整性进行验证 | 在 SL0 级别上新增网络设备的要求,确保网络设备更新完整性 |
| 26 | 物理篡改防护和检测 | NDR3.11 | 应具备防篡改和检测机制,防止未授权的物理访问 | 在 SL0 级别上新增网络设备的要求,确保网络设备被物理损坏和篡改 |
| 27 | 提供产品供应商可信根 | NDR3.12 | 应能提供并保护产品供应商制造设备用作可信根的密钥和数据的保密性、完整性、真实性 | 在 SL0 级别上新增网络设备的要求,加强网络设备可信认证 |
| 28 | 提供资产所有方的可信根 | NDR3.13 | 网络设备应:① 提供并保护资产所有方的密钥和数据的保密性、完整性、真实性;② 不依赖设备所处安全区域之外的组件 | 在 SL0 级别上新增网络设备的要求,加强网络设备可信认证 |
| 29 | 引导启动完整性 | NDR3.14 | 应能在启动前验证组件启动过程所需的固件、软件和可配置数据的完整性 | 在 SL0 级别上新增网络设备的要求,加强网络设备启动时自查完整性能力 |
| 30 | 引导启动完整性 | NDR3.14 RE1 | 网络设备应在启动前使用供应商的可信根验证启动过程所需的固件、软件、可配置数据的真实性 | 在 SL0 级别上新增网络设备的要求,增加网络设备启动时可信认证 |
| 31 | 入侵防范 | ADD1 | 具备入侵防范功能的网络设备应能对收集的信息进行分析,发现入侵事件 | 在 SL0 级别上新增网络设备的要求,增加具有入侵防范的网络设备具有分析、发现入侵事件的能力 |
| 32 | 入侵防范 | ADD1 RE1 | 具备入侵防范功能的网络设备在检测到入侵事件时,能够采取记录事件、自动发出安全警告或阻断等安全措施 | 在 SL0 级别上新增网络设备的要求,增加具有入侵防范的网络设备具有事件告警能力 |
| 33 | 安全审计 | ADD2 | 具备安全审计的网络设备应能监测、记录审计目标的网络运行状态、网络安全事件。注:不同类型网络安全专用产品的安全审计目标不同,审计目标通常包括主机、网络、数据库、应用等 | 在 SL0 级别上新增网络设备的要求,网络设备应具有安全审计的能力 |
| 34 | 安全审计 | ADD2 RE1 | 应能对事件进行比较分析以发现违规、异常等行为 | 在 SL0 级别上新增网络设备的要求,网络设备应能根据事件分析并发现违规行为 |
| 35 | 安全审计 | ADD2 RE2 | 应将网络运行状态日志和网络安全事件日志存储于非易失性存储介质中,本地或外发日志保存时间不少于 6 个月 | 在 SL0 级别上新增网络设备的要求,网络设备的安全事件日志存储方式稳定可靠,存储空间满足要求 |
三、SL2 级难点分析
1. 难点一:PKI 证书(SR1.8)
本系统部分组件采用 PKI 技术,在组件内部部署轻量级证书管理模块,为需要身份鉴别的实体(工程师站、操作员站、数据采集单元、报警处理单元)签发 X.509 格式设备证书。私钥存储于硬件安全模块(HSM)或可信平台模块(TPM)中,支持私钥不可导出。
通信双方基于 TLS 1.2 及以上协议完成双向身份认证,关键控制指令(如报警确认、参数修改)使用数字签名进行防抵赖保护。CBS 应能验证证书签名的有效性。
2. 难点二:信息通过不可信网络的机密性(SR4.1 RE1)
本系统采用搭建 IPsec VPN 方式建立加密隧道,确保通过不可信网络时的信息机密性。IPsec VPN 搭建步骤如下:
搭建准备:网络规划准备。首先完成两端网络的 IP 地址规划,明确船端系统侧的 IP 地址及其保护的内部子网段,同时确认岸基或远程监控侧的 IP 地址及其保护的内部子网段,确保两端子网不重叠。
步骤一:IKE 协商。配置 IKE 第一阶段参数,用于建立安全控制通道。主要设置内容包括:采用主模式交换、预共享密钥认证方式、AES-256 加密算法、SHA-256 完整性算法、DH Group 14 密钥交换组,以及 IKE SA 生命周期。
步骤二:IPsec 协商。在第一阶段的基础上配置第二阶段参数,用于建立实际数据加密通道。主要设置隧道模式、ESP 安全协议、AES-256-GCM 加密算法、启用 IPsec SA 生命周期。
步骤三:定义保护的数据流。配置访问控制列表或感兴趣流定义,明确哪些数据流需要经过 IPsec 隧道保护。本案例将船端 CBS 内部子网与对端子网之间的双向流量全部纳入保护范围。当然可以通过配置安全策略将要保护的数据流从隧道通过。
步骤四:配置预共享密钥。在两端的 IPsec 配置中设置相同的预共享密钥,密钥长度不少于规定的字节,采用大小写字母、数字和特殊字符混合的强密码,并妥善保管,避免明文传输或存储。
步骤五:启动 IPsec 服务。依次启动对端和本端的 IPsec 服务,触发隧道建立。系统自动执行 IKE 第一阶段协商,完成身份认证和密钥交换,随后进入第二阶段协商,建立数据加密通道。
步骤六:验证隧道状态。通过系统命令查看 IKE SA 和 IPsec SA 的状态,确认两者均为"已建立"状态。然后从船端 CBS 子网内的主机向对端子网主机发起 ping 测试或业务通信,确认数据能够正常通过隧道传输。
步骤七:配置 NAT 穿越。本系统位于船舶边界网关(NAT 设备)之后,需要启用 NAT 穿越功能,强制使用 UDP 封装(端口 4500),并启用 IPsec 分片功能,以解决 NAT 设备对 IPsec 报文的处理问题。
按此步骤搭建 IPsec VPN 隧道后,船载 CBS 与岸端或远程监控网络之间的数据流完全从隧道通过,确保了数据的机密性。还可以增加 AH 认证头部配置,确保通信的完整性。
3. 难点三:受限数据流(SR5.1+SR5.1 RE1+SR5.2+SR5.2 RE1+SR5.3+SR5.4)
(1)逻辑分段与物理分段。本系统内部首先从逻辑上将控制系统网络与非控制系统网络进行严格分段。控制系统网络包括执行机构、传感器、控制操作站、控制网络交换机等控制域组件;非控制系统网络包括操作站、驾驶室监控站、远程服务器等通用信息域组件。两者通过 VLAN 划分、访问控制列表(ACL)实现逻辑隔离。
在此基础上,对重要系统网络与其他控制系统网络进一步实施物理分段。重要系统网络(如主报警处理单元、舱室测量核心服务器)使用端口隔离方式,与其他辅助控制网络(如非关键舱室环境监控)在物理链路上分离。
(2)区域边界通信监测与控制。系统在区域边界部署工业安全网关,对所有跨边界通信进行双向监测,记录源 IP、目的 IP、协议类型、端口号及时间戳。对于高风险区域之间的通信,启用深度包检测(DPI)功能,识别并拦截异常数据包。
(3)默认拒绝策略。所有区域边界默认采用"拒绝所有,例外允许"原则。即在边界工业安全网关上配置默认丢弃规则,只开放经安全评估确有必要且业务不可替代的通信规则。对于未匹配任何允许规则的流量,直接丢弃并生成告警日志。
(4)外部通信隔离。CBS 系统自身及其所处的控制系统网络,在功能上禁止直接从 CBS 内部发起或接收来自外部的社交媒介、电子邮件等通信信息。在边界工业安全网关处屏蔽 SMTP、POP3、IMAP、HTTP/HTTPS(仅限社交或邮件类域名)等协议;不在 CBS 主机上安装邮件客户端或即时通讯软件。
4. 难点四:抗拒绝服务攻击(SR7.1 RE1)
针对 SL2 级要求的抗 DoS 能力,本案例 CBS 采用多层防护机制。在系统网络边界处部署具备速率限制功能的工业安全网关,对同一源 IP 发起的连接请求(SYN flood)、ICMP 报文(Ping flood)、UDP flood 进行阈值控制。如下图所示:
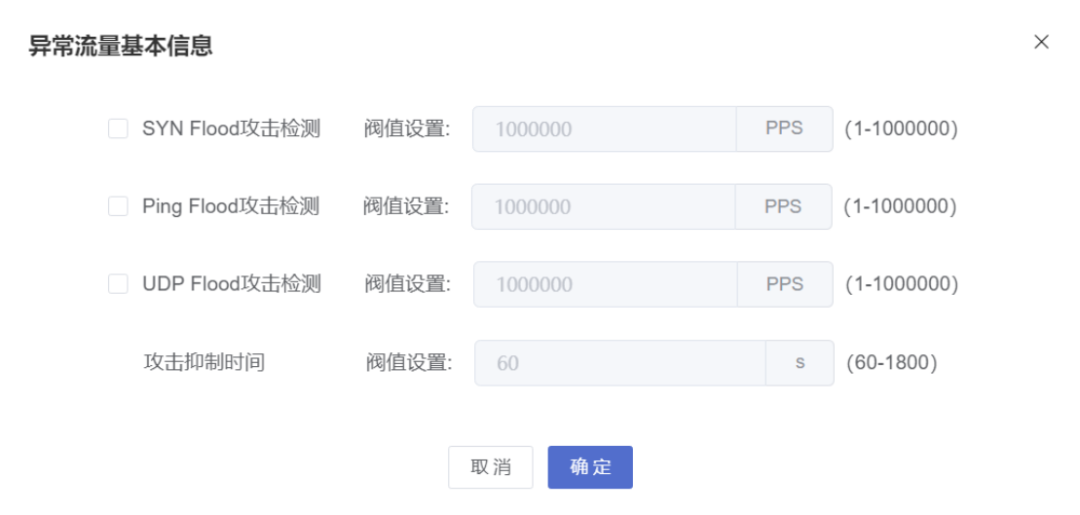
通过此设置,可防御来自系统外部的 DoS 攻击,防止系统资源的消耗。
在系统内部流量交换层面,启用交换机广播抑制功能,设置广播数据包的通过速率,防止广播风暴的产生。
在操作终端层面,操作系统启用 SYN Cookie、连接队列保护、非关键服务端口屏蔽等措施。针对 CBS 的关键服务(报警处理、数据存储),设置独立的资源配额,防止单个会话耗尽 CPU 或内存资源。
5. 难点五:网络设备新增要求——可信根验证(NDR3.12+NDR3.13)
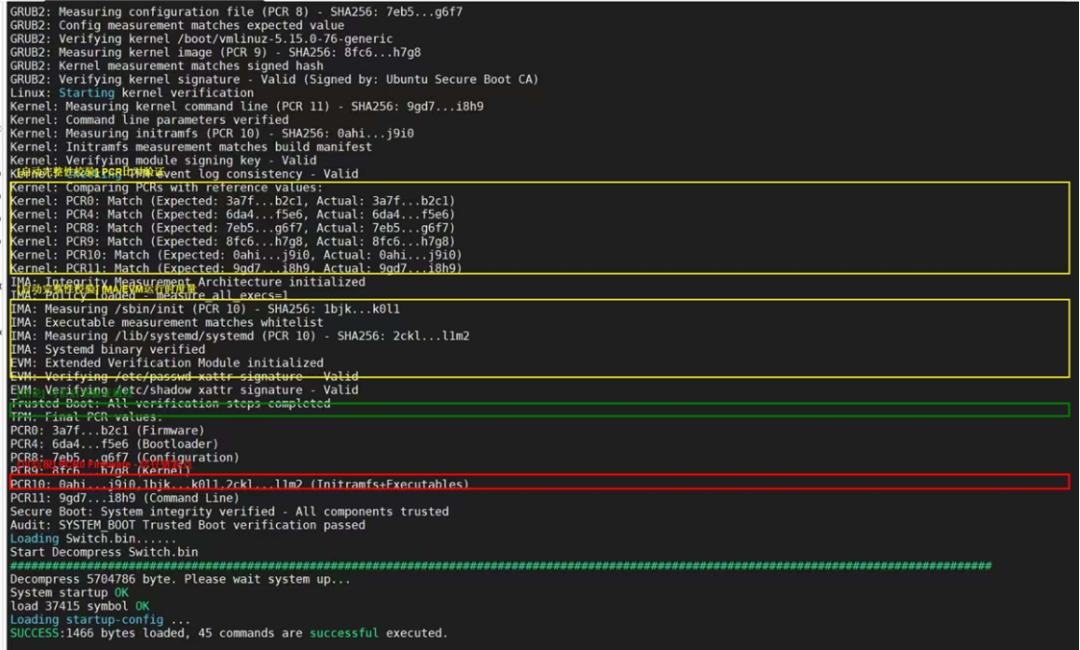
本案例 CBS 内部使用的交换机和工业安全网关等网络设备,在启动或加载关键固件前,基于硬件可信根执行可信根验证。具体实现为:设备 Boot ROM 首先度量引导加载程序的哈希值,与存储在硬件可信根中的基准值比对;通过后再依次度量操作系统内核和关键网络配置。
在测试时,测试人员通过使用串口工具,连接网络设备 CLI(命令行界面),在设备启动时,CLI 打印信息可读取到网络设备的可信根校验过程,这也可以作为测试的依据。如下图所示:
6. 难点六:网络设备新增要求——启动完整性验证(NDR3.14+NDR3.14 RE1)
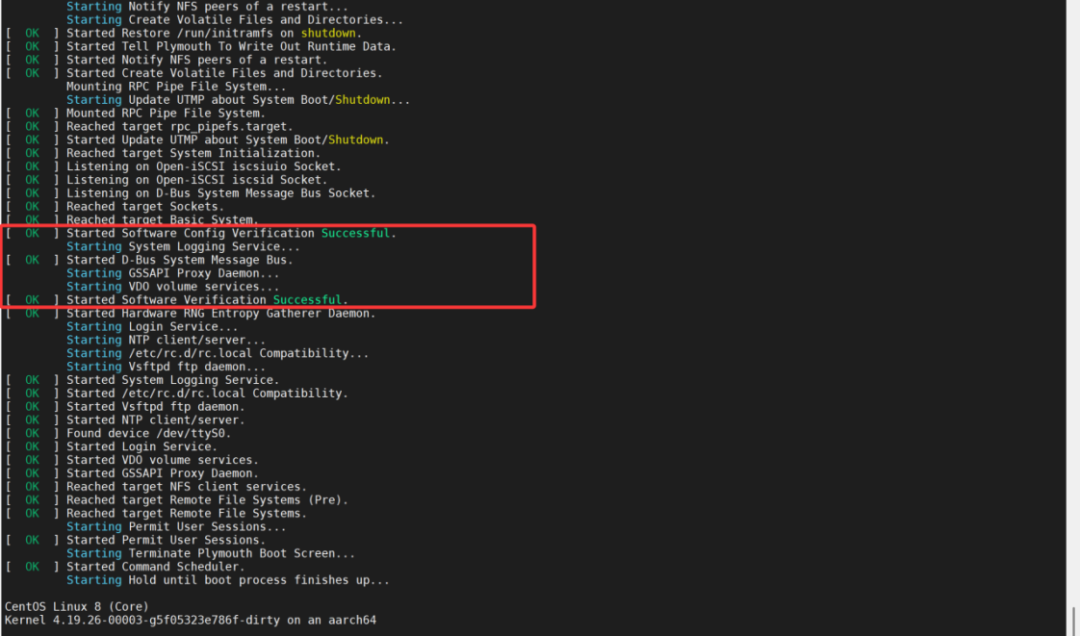
在可信根验证基础上,网络设备进一步对完整启动链进行数字签名验证。设备采用安全启动(Secure Boot)机制,引导程序、内核、文件系统依次使用非对称算法进行签名校验。签名私钥由设备制造商安全保管,公钥在设备出厂时烧入一次性可编程(OTP)存储区或硬件可信根中。启动过程中任何一环的签名验证失败将立即中止启动,并输出错误状态。
在测试时,测试人员通过使用串口工具,连接网络设备 CLI,在设备启动时,CLI 打印信息可读取到网络设备的完整性校验过程,这也可以作为测试的依据。如下图所示:
四、结语
本文通过对集成自动化系统 CCS SL2 级网络安全型式认可的实际案例进行分析,系统阐述了 CCS《船舶网络安全指南》(2025 版)中 SL2 级的核心要求,并围绕 PKI 技术、信息通过不可信网络传输的机密性、受限数据流、抗 DoS 攻击、可信根验证及启动完整性验证六大难点,给出了适用于船载 CBS 场景的技术方案与测试要点。希望本案例的研究成果能为同类船载系统的网络安全设计及型式认可提供参考,助力提升船舶关键系统的网络防护能力。