
E26 网络安全解决方案(ClassNK 篇)
一、概述
2022 年 4 月, 国际船级社协会( IACS )通过 UR E26 《船舶网络韧性》和 UR E27 《船载系统和设备的网络韧性》两项强制标准,并 在 2023 年 9 月和 11 月发布修订版 UR E26 ( Rev.1 )和 UR E27 ( Rev.1 ) 。该标准 规定,建造合同日期在 2024 年 7 月 1 日及之后的新造船舶,必须严格执行这两项标准。
UR E26 针对船舶整体,从识别、保护、检测、响应和恢复等五大要素提出安全要求; UR E27 针对船载动力控制、导航、通信等各类计算机系统以及各类设备(网络设备、安全设备、计算机、自动化设备、云托管虚拟机等),提出安全技术要求。
日本船级社( ClassNK )船舶网络安全规范“ RULES FOR THE SURVEY AND CONSTRUCTION OF STEEL SHIPS Part X ( June 2024 )” ,对需要满足 ClassNK 船舶网络安全附加标志 CybR 的船舶(含海上设施)和船载计算机系统 ( CBS )的网络安全提出具体要求。
本文是关于 ClassNK 规范 ( Part X Chapter 5 CYBER RESILIENCE OF SHIPS )的解读,旨在帮助船东和 船厂分析船舶如何符合 ClassNK 规范要求, 使得船舶获得 ClassNK 的 E26 网络安全符号 CybR 。 参考文件:
-
ClassNK RULES FOR THE SURVEY AND CONSTRUCTION OF STEEL SHIPS Part X ( June 2024 )
-
ClassNK Guidelines for Cyber resilience of ships ( Edition 1.0 )
-
IACS UR E26 ( Rev.1 ): Cyber resilience of ships
-
IACS UR E27 ( Rev.1 ): Cyber resilience of on-board systems and equipment
二、适用范围
确定 ClassNK ( E26 )的适用范围, 关键在于如何配置网络,特别是,考虑如何通过网络设计保护 OT 系统免受连接到 OT 系统和 IT 系统的系统的影响至关重要。
1 、 ClassNK 网络安全规范适用的船舶
( a )国际航行客船(包括高速客船);
( b ) 500 总吨及以上的国际航行货船;
( c ) 500 总吨及以上的国际航行的高速船;
( d ) 500 总吨及以上的海上移动式钻井平台;
( e )其他自航海上移动平台(例如海上风机作业平台、起重平台、钻井支持平台、居住平台等)。
2、 ClassNK 网络安全规范适用 的 系统
( 1 ) 船载 Operational Technology ( OT )系统
OT系统是使用数据进行控制或监测物理过程的CBS。如果受到网络事件影响,可能会对人身安全、船舶安全和/或环境造成危害。这些系统需要符合UR E27要求。以下是一些OT系统示例:
( a ) 推进系统
( b )操舵系统
( c )锚泊和系泊系统
( d )发电和配电系统
( e )火灾探测和灭火系统
( f )舱底水和压载水系统,装载计算机系统
( g )水密完整性及进水探测系统
( h )照明(如应急照明,低位照明,航行灯等)
( i )任何提供安全功能的 CBS ,其中断或功能受损可能对船舶操作构成风险
( j )法规要求的航行系统
( k ) ClassNK 规范和法规要求的内部和外部通信系统
( l ) ClassNK 认为必要的其他系统和接口
( 2 )同时连接到 OT 和 IT 的系统
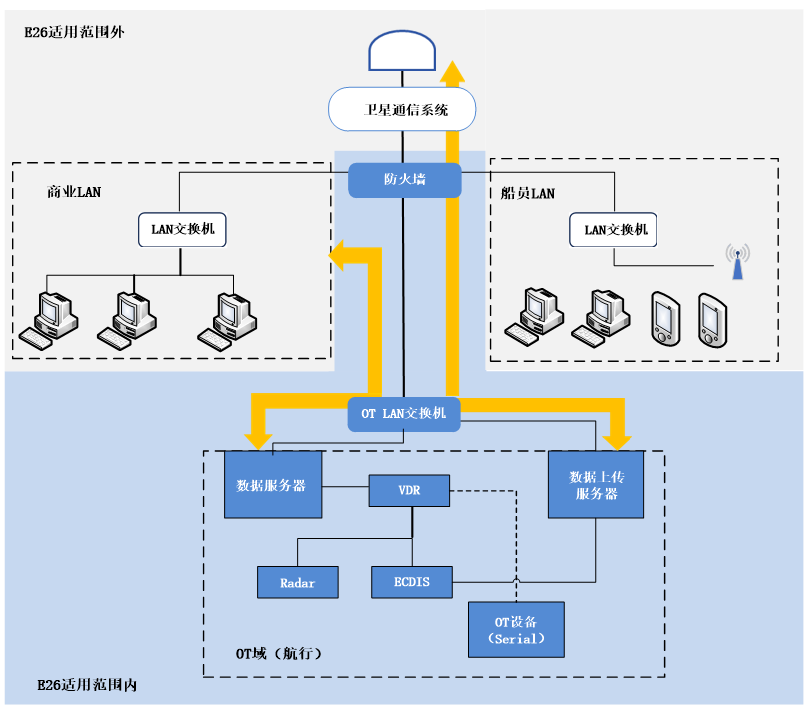
除以上提到的 OT 系统外,现代船舶可能具有通过 IP 同时连接到 OT 和 IT 的系统。例如,安装在 ECDIS 上的电子海图数据服务器通过外部网络获取海图数据,或者从 VDR 和电报记录器收集操作数据的服务器通过外部网络将数据传输到商业网络上的计算机。此外,如果系统连接到卫星通信设备,那么边界防火墙、三层交换机和路由器也可能适用。
( 3 ) E26 适用范围内的 网络与其他网络的通信接口
E26 的适用范围的网络与其他网络有通信接口时,需要考虑如下的安全措施:
应正确配置连接到 E26 适用范围内网络的网络设备(如交换机和防火墙);应适当管理和维护网络设备;传输的数据应适当加密。
此外,网络设备本身应置于 E26 的范围内,需要按照 E27 获得批准。
三、连接 OT 和 IT 系统的典型应用场景
1 、场景一:没有同时连接 OT 和 IT 的系统
在场景一的情况下,没有系统通过 IP 网络同时连接到 OT 网络和 IT 网络。 ClassNK ( E26 )的 应用范围仅限于第 “ 2 ( 1 )”小节中提到的 OT 系统。场景一的网络架构如下:
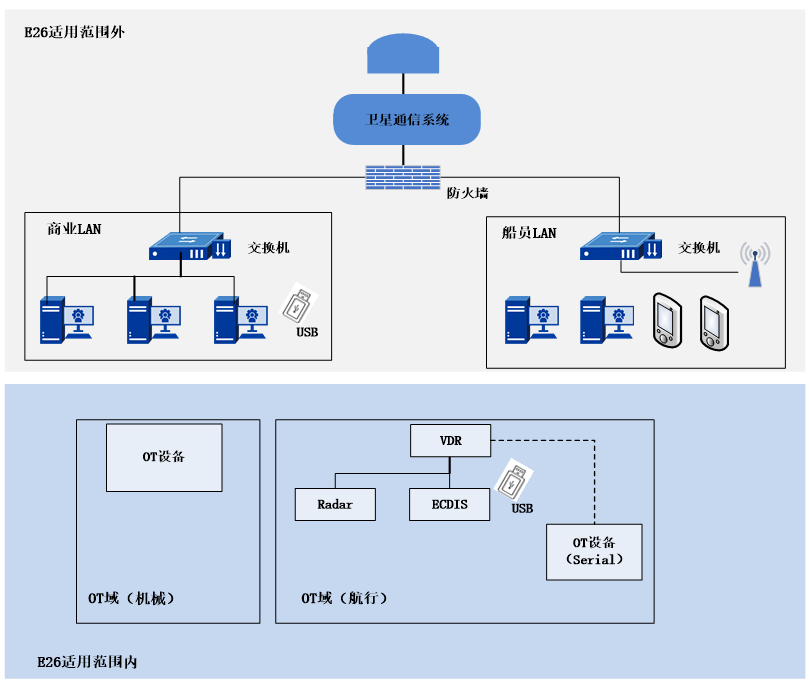
在这种场景下,电子海图更新需要通过 IT 网络,更新数据通过 USB 等介质传输到 OT 网络上的 ECDIS 。由于 OT 网络和 IT 网络在物理上完全分开,因此 IT 边界防火墙不属于 E26 的安全设计。然而,由于 USB 介质的使用存在网络风险,因此需要按照 ClassNK ( E26 )要求实施人员访问控制和移动介质管理。
2 、场景二:位于 OT 域,且同时连接 OT 和 IT 的系统
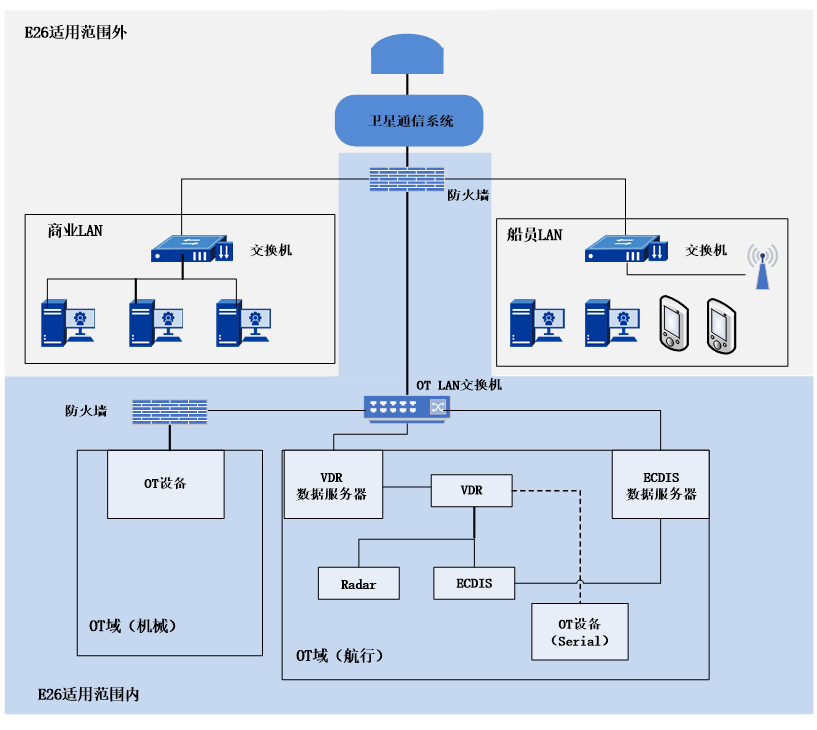
在这种场景下,电子海图和 VDR 的数据更新服务器从外网(陆上)服务器进行更新。即 E26 适用范围内的 OT 网络与 IT 网络之间存在通信。因此,需要部署边界防火墙等安全设备确保物理隔离。适用范围内安全区域的所有系统都必须按照 E27 获得批准。
3 、场景三:位于 DMZ 域,且同时连接 OT 和 IT 的系统
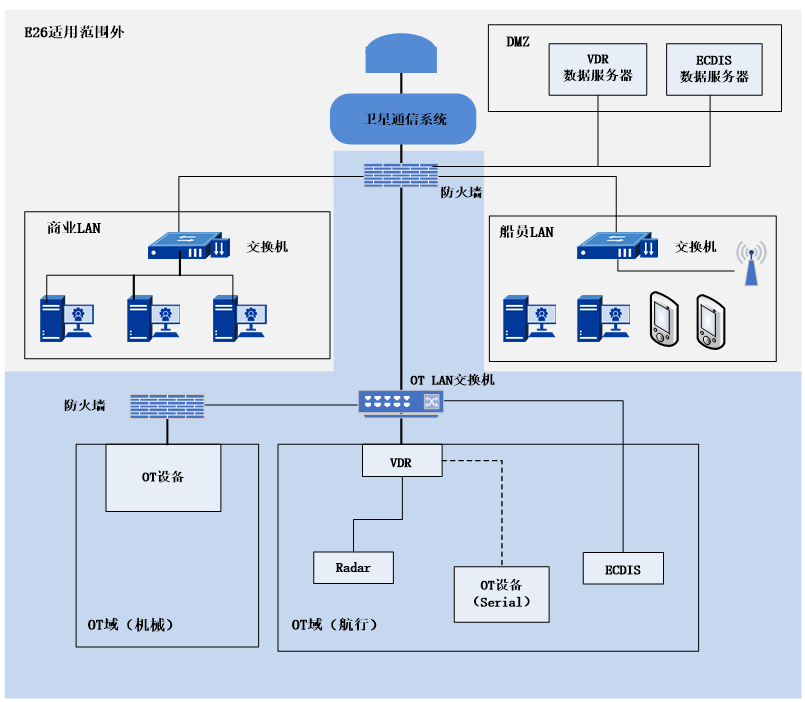
在这种场景下,通过 IP 网络同时连接到 OT 和 IT 的系统位于 DMZ 区。 DMZ 区是部署在外部网络和内部网络之间的安全区域, DMZ 区接受来自外部网络的访问,同时防止外网直接访问内网。在船舶网络中,同时连接 OT 和 IT 的系统部署在 DMZ 区,可减少通过 IT 网络进行未授权访问时对 OT 系统的威胁。 DMZ 区还能更容易地适应船舶整个生命周期中的各种网络配置更改。 DMZ 区中的网络不在 E27 要求范围内。
三、E26 网络安全要求和检验流程
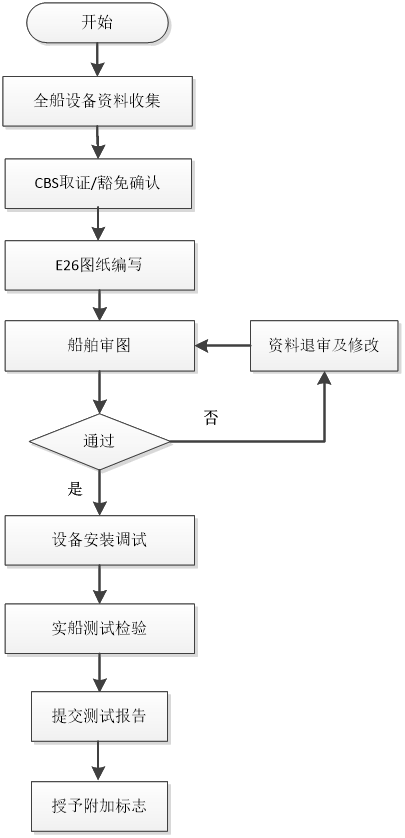
船舶 申请 ClassNK E26 网络安全附加标志时,向 ClassNK 提出检验申请。按照要求提交图纸资料,并进行测试验证,经 ClassNK 审图和检验合格,获得 ClassNK 授予的 E26 船舶网络安全附加标志 CybR 。
1 、船舶网络安全 E26 实施流程
船舶网络安全 E26 的实施流程如下图所示:
2 、 网络安全要求
识别、保护、检测、响应、恢复为支持船舶有效网络风险管理的五个功能要素,针对船舶的所有网络安全要求都基于这五个功能要素提出。
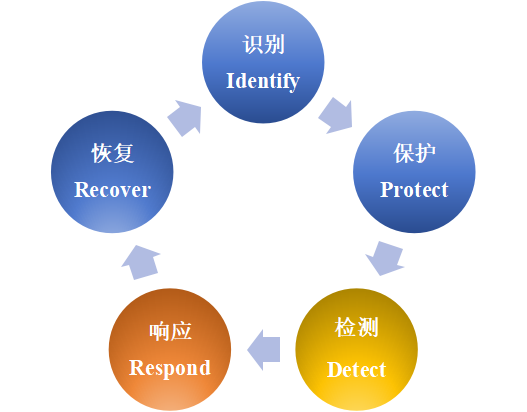
表 1 网络风险管理的功能要素与船舶网络安全要求关系表
| 功能要素 | 网络安全要求 |
|---|---|
| 识别 | 资产清单 |
| 保护 | 物理访问控制、网络防护、安全区域、边界防护、通信安全、身份鉴别、访问控制、恶意代码防范、远程访问、远程维护、无线通信、移动介质安全、变更管理 |
| 检测 | 网络运行监测 |
| 响应 | 事件响应计划 |
| 恢复 | 恢复和备份计划 |
2 、图纸资料
申请网络安全附加标志的船舶,应按下表提交图纸资料供 ClassNK 批准:
表 2 图纸资料汇总表
| 序号 | 图纸资料名称 | 系统集成商 | 船东 |
|---|---|---|---|
| 设计 | 建造 | 调试 | 营运 |
| 1 | 批准的供应商文档 | 保持更新 | |
| 2 | 船舶资产清单 | 提交 | 保持更新 |
| 3 | 网络拓扑图 | 提交 | 保持更新 |
| 4 | 船舶网络安全设计说明书 | 提交 | 保持更新 |
| 5 | 免除网络要求的 CBS风险评估报告 (如适用) | 提交 | 保持更新 |
| 6 | 补偿措施说明(如适用) | 提交 | 保持更新 |
| 7 | 船舶网络安全测试大纲 | 提交 | |
| 8 | 船舶网络安全管理计划 |
说明:
- 提交 :相关方应向船级社提交文件,以验证和批准是否符合规范要求 ;
-保持更新:相关方应根据变更管理程序不断更新文件。更新的文件和变更管理记录应提交给船级社;
-证明:相关方应根据批准的文件向船级社证明其合规性。
3 、检验
( 1 ) 设计和建造阶段
按照 规定的认证程序, 向 ClassNK 提交表 2 要求的相关图纸, 证明 船舶网络安全的 合规性。
( 2 )船舶调试阶段
在 ClassNK 的见证下,按照批准的船舶网络安全测试大纲进行测试。船舶调试阶段验证每个 CBS 的安全能力的运行情况。 其中部分测试项目,若其安全功能已经在 CBS 的 E27 型式认证期间进行了测试,经 ClassNK 确认后可以免除。当免除相关测试时,系统集成商应提供 E27 认证 的测试结果。 CBS 认证期间,如部分要求是通过补偿措施满足的,或在 CBS 认证后进行了修改,则相关测试不能免除。
( 3 )船舶营运期间
船舶交付给船东后,船东应通过建立和实施 E26 规定的流程来管理技术和组织 上的 安全对策。应根据 CBS 和船上网络发生的变化 ,保持各类文档更新。
( a )初次年度检验
船东在初次年度检验中通过提供记录或其他文件证明其遵守了 ClassNK 批准的船舶网络安全管理计划中所述流程。
( b )后续年度检验
在船舶后续年度检验中,船东根据 ClassNK 的要求,证明船舶网络安全管理计划的实施情况。
( c )特别检验
船舶证书更新后, 船东根据船舶网络安全测试大纲, 在 ClassNK 见证下进行测试。
四、E26 网络安全解决方案
船舶网络安全系统拓扑示意图:
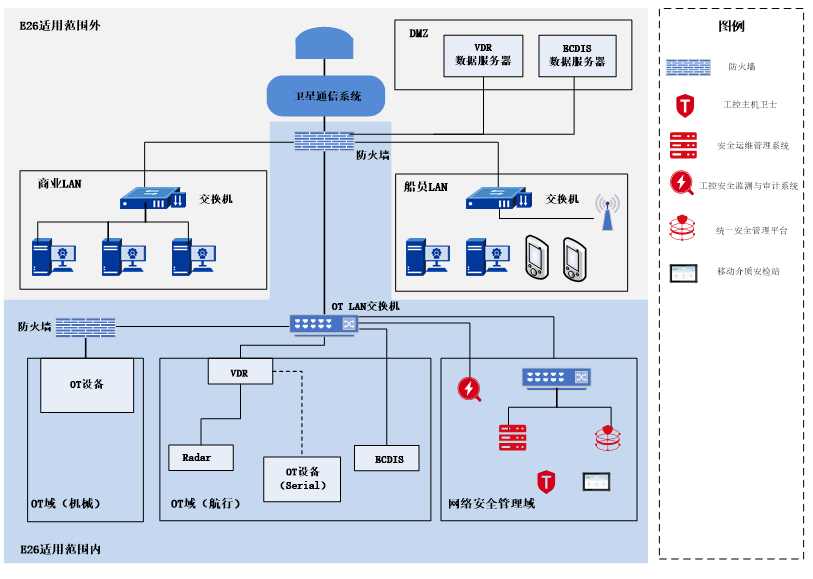
注 1 : 上图 仅为参考 ,防火墙 是 边界防护措施的必要设备,主机卫士 等其他安全产品需要根据具体项目的实际场景 按需选择。
注 2 : E26 适用范围内的网络设备都应满足 E27 网络安全要求。
网络安全设计说明如下:
| 序号 | 网络安全设计 | 说明 |
|---|---|---|
| 1 | 安全区域和网络划分 | 使用防火墙依照既定的规则把船载 CBS 系统分类划入不同的安全区域内。一个安全区域可以包含多个 CBS 和网络。一个安全区域的网络应在逻辑上或物理上与其他区域或网络分隔开。E26 适用范围内的 CBS 系统按照主要功能分别划入"控制域"、"安全域"、"通导域"、"机械与货控域"、"无线域"等。E26 适用范围之外的其他系统,包括办公 IT 网络以及船岸通信、卫星通信网络,也分别划入两个不同的安全区域。E26 适用范围之外的系统、网络或 CBS 被视为不可信网络,应与 E26 要求的安全区域进行物理分段。或者,如果这些 OT 系统满足安全区域的相同要求,则接受这些系统是安全区域的一部分。 |
| 2 | 边界防护措施 | 在船舶整体网络及各安全区域的边界处分别部署防火墙对安全区域内的 CBS 系统进行安全保护。利用网络防火墙的安全策略、带宽管理和防 DoS/DDoS 攻击等功能对船舶业务流量进行精细化管理。 |
| 3 | 主机卫士 | 主机卫士部署在需要防护的服务器和工作站上,提供对终端的综合安全防护。主机卫士具有用户身份鉴别、访问权限控制、外设控制、非法外联检测、病毒查杀、日志审计等功能,可以有效保护终端的网络安全。 |
| 4 | 工控安全监测与审计系统 | 在核心交换机上部署工业安全监测与审计系统,提供网络安全实时监测能力。利用工业安全监测与审计系统的监测和审计能力,可以实时监测网络运行状况,识别网络事件,发现网络异常活动,并提供事后审计和事件回溯。 |
| 5 | 安全运维管理系统 | 在网络安全管理区部署安全运维管理系统,提供运维账号统一管理、资源和权限统一分配、操作全程审计。安全运维管理系统集用户管理、授权管理、认证管理和综合审计于一体,通过严格的权限控制和操作行为审计,加强对运维人员的行为管理,从而达到消隐患、避风险的目的。 |
| 6 | 统一安全管理平台 | 在网络安全管理区部署统一安全管理平台。作为网络安全产品的集中管理中心,实现对安全设备的集中策略管理、集中日志收集、集中告警管理。统一安全管理平台作为统一的安全管理入口,支持资产统一管理、策略统一配置、日志统一收集、告警统一分析等安全管理功能。 |
| 7 | 移动介质安检站 | U 盘、移动硬盘、存储卡等各类移动存储介质的病毒查杀。一体化设计,对外无端口开放、操作系统安全加固、安装工控主机卫士、开启文件及注册表保护策略,能有效防范病毒、渗透攻击、暴力破解等威胁,具有极高安全性。多场地灵活部署,不依赖其他 IT 资源。采用双引擎交叉进行病毒检测。审计记录:管理日志,病毒查杀日志,介质接入记录,安全 U 盘操作记录。自动生成杀毒标记,结合主机卫士,形成介质注册、授权、读写控制、病毒查杀、杀毒校验、注销等全流程的介质管控,实现移动存储介质的闭环管理。 |
六、总结
本文是笔者对 ClassNK 规范(E26)的解读,在船舶申请 E26 网络安全标志 CybR 时需根据实际船舶场景具体分析对应方案。北京诺亚星辰可以为您提供全方位的 E26 网络安全服务:E26 网络安全设计 + 网络安全产品方案 + 网络安全测试 + 网络安全运营,助您顺利获取 ClassNK 船舶网络安全船级符号 CybR。