
E26 网络安全解决方案(DNV 篇)
随着船舶智能化浪潮的推进,人工智能、物联网和大数据等尖端技术正深度融入航海领域。智能航行系统、自主决策机舱、全船态势感知等创新应用显著提升了船舶操控效率,而智能船队管理平台和实时船岸数据交互技术则让船东得以在全球任何角落精准掌控船队动态,实现运营效能的最大化。
然而,这场技术革命背后潜藏着不容忽视的暗流 ——网络安全威胁正随着系统开放化而悄然蔓延。船舶网络从封闭走向互联,使得传统的物理隔离防线被彻底颠覆。黑客组织、勒索软件、 APT 攻击者正虎视眈眈地扫描着每一处可能的漏洞:从卫星通信链路的劫持,到机舱控制系统的非法渗透,甚至导航数据的恶意篡改,都可能成为攻击者的暴利工具。
国际船级社协会( IACS )自 2023 年 9 月和 11 月,相继发行了最新版的船舶网络规范 UR E26&E27 ,旨在为船舶建立一套完整的网络安全体系及网络安全架构,使船舶在面临攻击时具备基本的防御能力。此后,各船级社也相继推出了相应的船舶网络安全规范和船舶网络安全船级符号,为船舶网络安全提供了系统性的指导。
本文深入解析国际船级社网络安全规范及 UR E26 技术要求,创新性地提出 " 时空双维 " 船舶网络安全防护体系:
时间维度 ——覆盖船舶设计、建造、运营、报废的全生命周期安全管控
空间维度 ——构建网络、系统、设备多层联动的纵深防御体系
该一体化解决方案不仅确保船舶高效获得网络安全船级符号,更通过主动防御、持续监测、快速响应的闭环机制,为智能船舶建立真正有效的网络安全防护屏障,实现合规性与实战防护能力的双重提升。
一、规范依据
-
DNV-RU-SHIP Pt.6 Ch.5 Section 21_Amended March 2025
-
DNV-CG-0325 CLASS GUIDELINE_Edition December 2024
-
UR E26 Cyber resilience of ships_Rev.1
-
UR E27 Cyber resilience of on-board systems and equipment _ Rev.1
二、DNV 船舶网络安全船级符号
根据最新 DNV 规范“ DNV-CG-0325 CLASS GUIDELINE_Edition December 2024 ”, DNV 船舶网络安全船级符号有一些细微的变化,符号根据“设计”和“营运”分为了两类,具体如下:
第一类:船级符号 “ CSMS ”,属于船舶营运阶段的船级符号,需参照“ DNV-RU-SHIP Pt.8 Ch.2 Sec.2 ”中的规定。
第二类:船级符号 “ Cyber Secure ”,通过提供技术壁垒、流程和人员意识的要求与验证,基于对 DNV 级船舶网络风险的管理,来应对网络安全问题,需参照“ DNV-RU-SHIP Pt.6 Ch.5 Sec.21 ”中的规定。
其中第二类船级符号又分为不同的等级,详细如下 :
| 船级符号 | 等级 | 目标 | 应用 |
|---|---|---|---|
| Cyber secure 强制性要求:是 设计要求: Pt.6 Ch.5 Sec.21 营运 要求: Pt.8 Ch.2 Sec.2 保留要求: Pt.7 Ch.4 Sec.5 [2] and Pt.7 Ch.5 Sec.2 [2] | 建立屏障以识别、保护、检测、应对网络安全事件并从中恢复。 | 自愿船级符号。基于国际海事组织决议 MSC.428(98) 和 MSC-FAL.1/Circ.3 的初始网络安全等级 | |
| Essential | 自 2024 年 7 月 1 日起签订合同的以下船舶必须标注船级符号: —— 从事国际航行的客船 —— 国际航行的高速客船 ——500 总吨及以上从事国际航行的货船 ——500 总吨及以上从事国际航行的高速船舶 ——500 总吨及以上的移动式海上钻井 平台 —— 从事建造作业的自航式移动海上单元(例如风力涡轮机安装维护与修理、起重装置、钻井辅助船、住宿单元)。 | ||
| Advanced | 自愿性船级符号 : 针对船舶关键系统的高级网络安全等级。 |
- | 自愿船级符号 : 针对指定系统的网络安全选定等级。
网络安全的不同认证等级旨在为范围内系统提供不同级别的风险消减和灵活性,参见 下图 1.
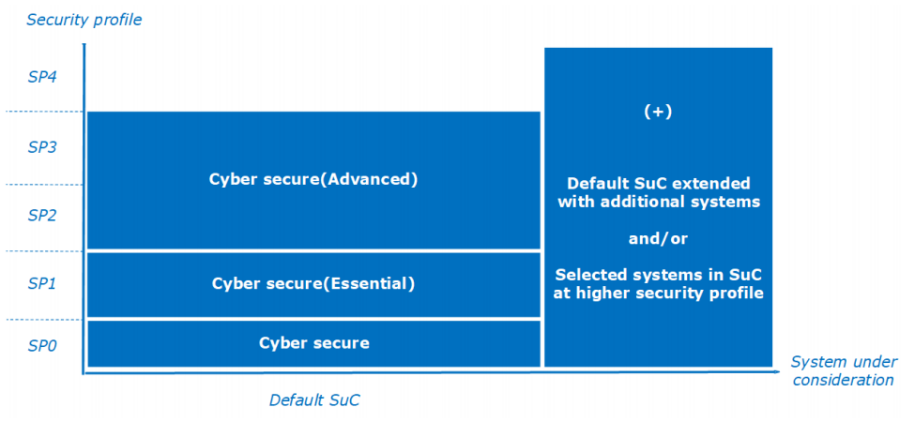
图 1 基于“ Cyber Secure ”的网络安全风险消减方案
_ 注:上图来源于 DNV 规范“ DNV-RU-SHIP Pt.6 Ch.5 Sec.21 ” _ _ _
本文以下部分主要针对船级符号 “ Cyber secure ”展开阐述,并从执行流程,解决方案,用于网络安全加固的网络安全产品介绍三个方面介绍如何顺利获得 DNV 船级社网络安全船级符号。
三、执行 流程
船舶在申请 DNV 船级社网络安全符号的全部执行流程如下图 2 所示:
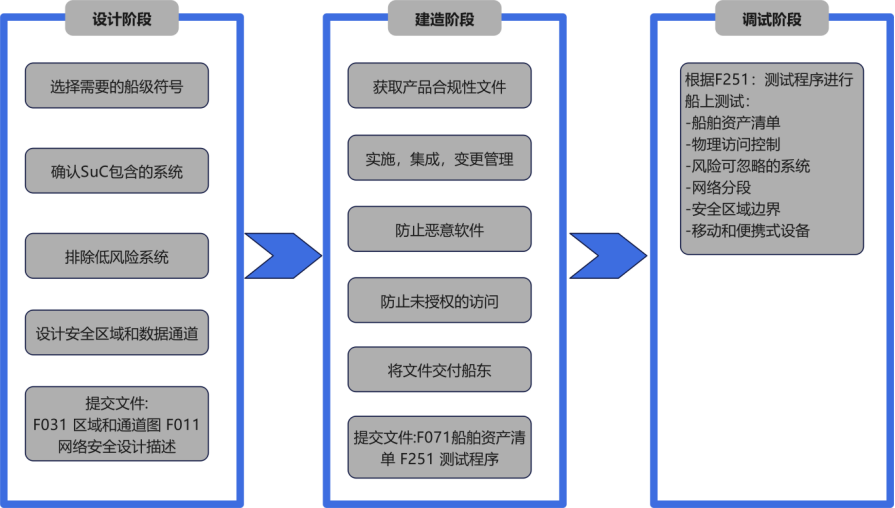
图 2- 船舶网络安全船级符号执行流程图
四、船舶网络安全解决方案 -E26 · E26 网络安全框架设计 -- 时间上覆盖船舶全生命周期的防御
E26 的网络安全框架源自美国国家标准与技术研究院( NIST ) 提出的网络安全框架,即包含“ 识别,保护,检测,响应,恢复 ”五大关键功能要素,并贯穿船舶从设计→建造→调试→运营 整个生命周期 。
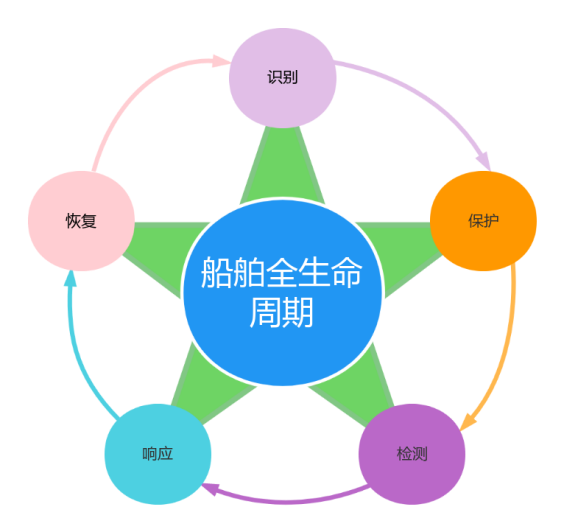
图 3 船舶网络安全生命周期防护
典型 E26 全船网络安全设计 -- 空间上实现纵深防御
以下是一个典型 E26 全船网络安全拓扑图:
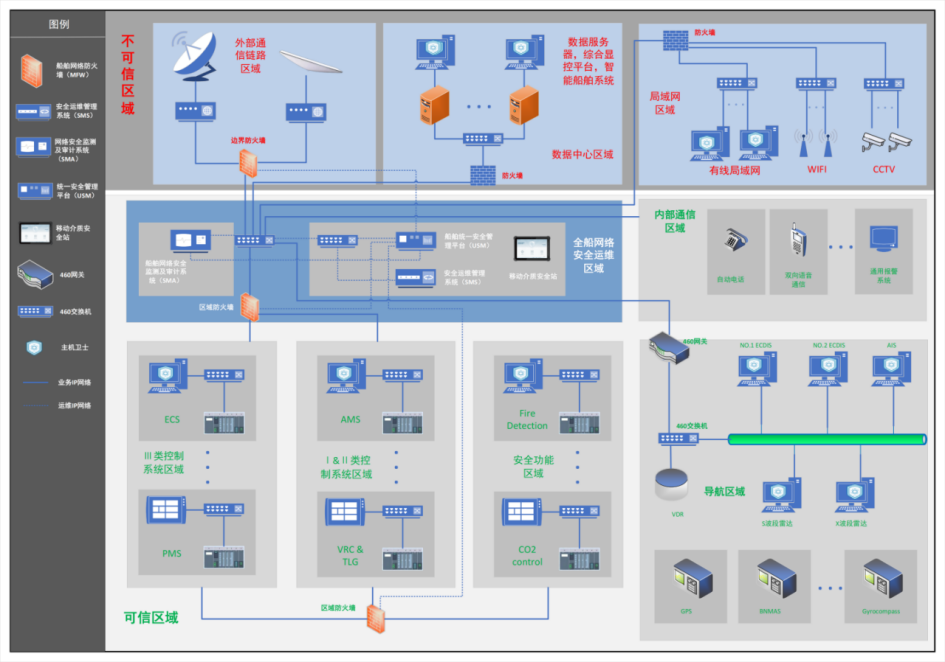
图 4 E26 船舶网络安全拓扑图(仅供参考)
根据船载 CBS 的功能及不同的风险等级,将 CBS 划分为不同的安全区域。实施以 防火墙( FW ) 为边界防御; 主机卫士 (IEG) 为系统操作终端防护; 统一安全管理平台( USM ) 对全船资产进行统一管理,安全策略配置下发,安全设备版本升级; 工业安全监测及审计系统( SMA ) 对整船流量进行全面分析监控,实施全面入侵检测。从而实现从 “网络层→传输层→应用层”的 纵深防御策略 。
E26 网络安全送审资料设计
根据 DNV 规范及 UR E26 的要求,需要编制 4 份网络安全设计资料提交 DNV 船级社审核。
| 序号 | 资料名称 | 说明 |
|---|---|---|
| 1 | F071- 船舶资产清单 | 需要包含全船硬件资产清单,软件资产清单,分别包括资产名称,品牌,型号,固件 / 软件版本,唯一标识符,支持的通信协议,物理接口形式等。 |
| 2 | F031- 网络拓扑图 | 体现全船网络架构的逻辑安全区域划分及区域间连接形式,数据流向,区域防护,终端防护,通信协议等。 |
| 3 | F011- 网络安全设计说明 | 主要说明整船网络安全设计方案,应分别从识别,保护,监测,响应,恢复五大安全功能因素展开,结合船舶实际业务需求,基于船舶系统可用性,完整性优先原则进行描述;需要体现实际的安全方案,如区域间数据流的安全规则的配置;系统的职责分离应符合船舶网络网络安全体系规定的要求;另外还结合各 CBS 的响应及恢复计划和各 CBS 的安全风险等级制定整船网络安全响应及恢复计划,以给船东制定 RPO 及 RTO 时提供依据。 |
| 4 | F251- 网络安全测试大纲 | 应利用合适的测试工具对规范要求的全船网络安全能力加以验证,测试大纲批准后,需在船舶调试阶段依据测试大纲进行逐项测试,所有测试都需合格,才能授予船级符号。 |
此外,根据 UR E26 的要求,在船舶营运的第一年,船东需提交 《船舶网络安全韧性计划》 ,内容应涵盖:
-
变更管理
-
软件更新管理
-
防火墙管理
-
恶意软件管理
-
访问控制管理
-
机密信息管理
-
远程访问管理
-
移动和便携式设备的管理
-
安全异常检测
-
安全功能验证
-
事故响应计划
-
恢复计划
在往后的每年都需要提交年度网络安全评估报告。
E26 网络安全测试
实船测试主要测试项包含以下:
| 序号 | 试验项目 |
|---|---|
| 1 | 识别 |
| 2 | 保护 |
| 3 | 网络架构 |
| 4 | 安全区域划分 |
| 5 | 边界防护 |
| 6 | 通信安全 |
| 7 | 身份鉴别 |
| 8 | 访问控制 |
| 9 | 恶意代码防范 |
| 10 | 远程访问 |
| 11 | 远程维护 |
| 12 | 无线通信 |
| 13 | 移动介质安全 |
| 14 | 检 测 |
| 15 | 响应 |
| 16 | 恢复 |
主要用于 E26 网络安全测试工具有以下:
| 序号 | 工具名称 | 主要用途 |
|---|---|---|
| 1 | OWASP | 1. 自动发现应用中的安全漏洞 2. 拦截和修改 HTTP/S 请求和响应。 |
| 2 | EICAR | 1. 验证防病毒软件的运行情况。 2. 测试防病毒软件的检测和响应功能。 3. 模拟恶意软件检测 。 |
| 3 | Nmap | 1. 识别网络中的活动主机。 2. 检测开放的端口及其运行的服务。 3. 识别服务的版本和操作系统信息。 4. 推测目标主机的操作系统类型和版本。 |
| 4 | Wireshark | 1. 网络数据包捕获 。 2. 详细的协议分析。 3. 数据包追踪与分析。 |
| 5 | hping3 | 1. 网络探测与扫描。 2. DoS/DDoS 攻击模拟。 3. 自定义数据包构造。 4. 网络性能测试。 |
五、船舶网络安全加固产品
| 序号 | 产品名称 | 规格描述 |
|---|---|---|
| 1 | 船舶工业防火墙 | 产品描述:硬件平台:标准导轨式,ARM 架构多核处理器,4G DDR4 内存,16G eMMC 闪存,6 个千兆电口,3 对电口 BYPASS,1 个 MGMT 远程管理接口,1 个 Console,1 个 USB3.0 接口,2 个 232/422/485 三合一业务串口,9-36V/DC 冗余电源,-40~75℃ 工作温度,全密闭无风扇,IP40 防护等级,网络吞吐率 6Gbps,并发连接数:30 万,新建连接数:5000。 |
| 2 | 船舶安全网关 | 产品描述:硬件平台:标准导轨式,1G 内存,2 个千兆电口,1 个 Console 口,工作环境温度:-30~65℃,湿度:5%-95% 无凝结,全密闭无风扇,IP40 防护等级,网络吞吐率 1Gbps。 |
| 3 | 工控安全监测与审计系统 | 产品描述:硬件平台:标准导轨式,ARM 架构多核处理器,4G DDR4 内存,16G eMMC 闪存,6 个千兆 Combo 接口,1 个 MGMT 远程管理接口,1 个 Console,1 个 USB3.0 接口,2 个 232/422/485 三合一业务串口,9-36V/DC 冗余电源,-40~75℃ 工作温度,全密闭无风扇,IP40 防护等级,具备工控网络审计产品增强级销许,通过 CE、FCC、CB 等认证。网络吞吐率 6Gbps,支持全流量抓包、流量监测、入侵攻击检测、未知设备接入检测、关键业务中断检测、协议规约检测、关键事件监测、网络会话审计、事件告警、日志上报等功能。 |
| 4 | 统一安全管理平台 | 产品描述:硬件平台:2U 机架式,6 个千兆电口,2 个万兆光口,2*USB,1 个 console,2T 硬盘,单电源。安全态势感知;资产管理;告警日志采集、统一管理;安全威胁关联分析;"白环境"统一部署、管理等。 |
| 5 | 安全运维管理系统 | 产品描述:硬件平台:2U 机架式,6 个千兆电口,2 个万兆光口,2*USB,1 个 console,2T 硬盘,双电源,默认 50 点授权。资产管理;权限管理;运维会话管理;策略管理;运维审计等功能。 |
| 6 | 工控主机卫士 | 产品描述:软件模块包含工控主机卫士文件白名单、网络白名单、网络非法外联管控、软件安全基线、病毒查杀、软件访问控制,外设管理等。 |
| 7 | 移动介质安检站 | 产品描述:硬件平台:平板式设备,防水防尘防摔三防设计,10.1 寸电容触摸屏,8G 内存,128G 固态硬盘,2 个 USB 口,1 个 TypeC 口,4G 物联网通信模块,双病毒引擎,出厂默认带 1 年病毒库升级授权;长 274.9mm宽 188.7mm厚度 23.1mm。软件版本:威努特移动介质安检站(病毒检测)V2.0。 |
| 8 | 工业交换机 | 产品描述:硬件平台:12 口准三层卡轨式网管型工业交换机,8 个千兆自适应电口 +4 个千兆 SFP 插槽。 |
六、结论
北京诺亚星辰可以为您提供 E26 网络安全设计 + 网络安全加固产品 + 网络安全测试 + 网络安全运营 的船舶全生命周期的一站式解决方案。满足船级社及 UR E26 的要求,助您顺利快速获取各船级社 船舶 网络安全船级符号 。