
IACS UR E26 整船网络韧性解决方案
面向新造船的 IACS UR E26 一站式合规方案:从五大安全能力建设、送审图纸编制、安全设备集成,到预测试与船级社现场认证测试,直至取得 E26 附加标志,覆盖 CCS、DNV、ABS、BV、LR、NK、RINA、KR 八大船级社。
一、UR E26 定义
UR E26 全称“ Cyber Resilience of Ships ”(船舶网络韧性),由 IACS 于 2023 年 11 月发布,适用于 2024 年 7 月 1 日及之后签订建造合同的新造船。其核心目标是将 船舶 作为一个 网络韧性整体 ,确保在船舶的设计、建造、调试和运营期间,将 OT 和 IT 设备安全地集成到船舶网络中。
一句话总结 , UR E26 要求船舶具备这样一种能力: 降低 网络事件发生的可能性,并在遭受网络攻击或其他威胁时能够有效 降低其带来的 影响。
二、明确实施目标——哪些船舶必须执行?
UR E26 明确适用于以下类型的新造船:
- 国际航行客船(包括高速客船)
- 500 总吨及以上的国际航行货船
- 500 总吨及以上的国际航行高速船
- 500 总吨及以上的海上移动式钻井平台
- 从事作业的自航式海上移动平台
三、UR E26 执行流程——做什么、怎么做?
UR E26 的执行 围绕 识别、保护、检测、响应、恢复 五大 核心 能力展开,覆盖船舶从设计建造到交付与全生命周期运行。这五大能力构成了船舶网络韧性的完整闭环。
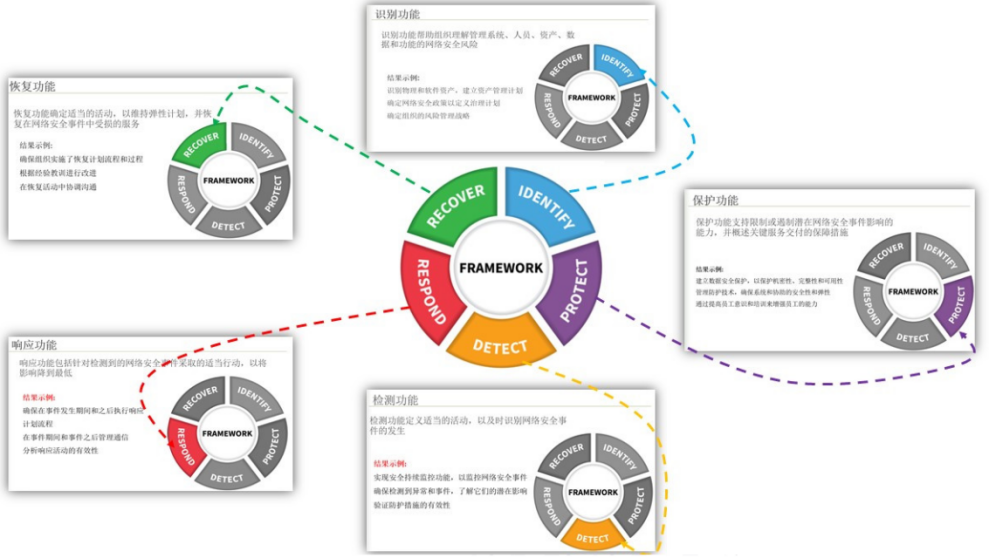
下面对 E26 五大核心能力的要求与相应需要输出并提交的文件进行简要说明。
1. 识别——摸清家底
船舶需要提供并持续更新涵盖硬件和软件的详细资产清单( CBS 清单) , 且至少应包括 E26 适用范围 CBS 。对每个 CBS 应包含硬件信息、 应用程序、操作系统、固件等信息, 并 明确 CBS 的 类别和安全区域。
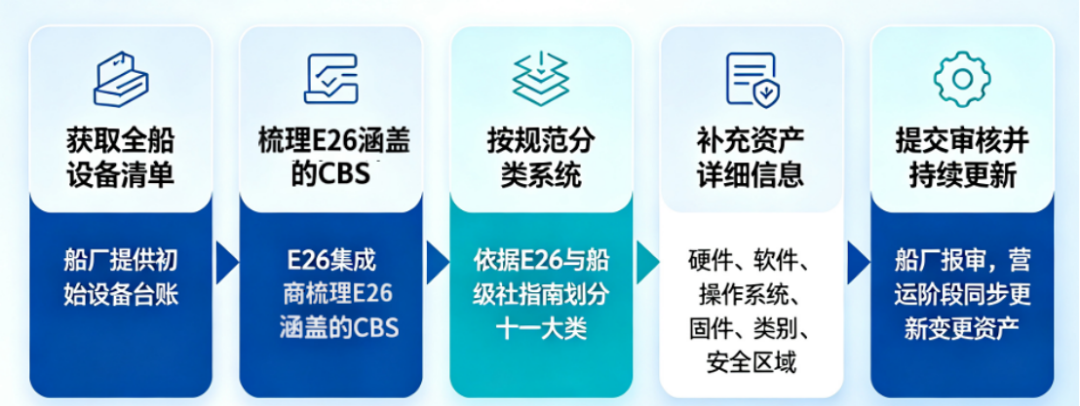
在 E26 合规落地的全流程中,全船 CBS 资产的信息梳理是项目启动的第一个阶段,也是最重要的阶段,其直接决定整体合规落地效果的好坏。
在实际船舶项目实施过程中,首先需要获取全船设备清单,该清单一般是由船厂提供给 E26 集成商。集成商再根据该清单的设备信息,初步梳理出 需要 获取 E 27 型式认可 / 豁免 证书 的 CBS。 然后需确定各系统所属的类别,该项一般按照 E26 规范划定的十一大类船载系统完成梳理分类。此外,还需根据船级社的规范进一步明确各系统类别所包含的 CBS 。如 CCS 已发布 的 《船舶网络安全指南》( 2025 ),其中提供了详细的 CBS 资产 的分类指引 。
最重要的也是最耗时的一步是资产清单信息的补充阶段,一般由 E26 集成商与设备厂家进行沟通来获取所需资料,各设备厂家需要配合提供设备的详细信息与取证 / 豁免情况。总之, 快速全面的收集 资产清单 ,有利于后续流程的推进,从而将 E26 整体实施变 得 更顺利。
最后,由船厂 或 E26 集成商 来提交全船资产清单给船级社进行审核,再根据退审意见进行修改完善,最终关闭意见,完成该项流程的实施。
2. 保护——构筑防线
在 完成全船 资产 清单 的基础上,对船舶网络进行 安全 区域划分 和 区域 边界防护 。 UR E26 要求将 OT 和 IT 设备进行合理的安全区域划分, 并 在不同安全区域之间部署防火墙等安全设备 进行区域边界防护 。
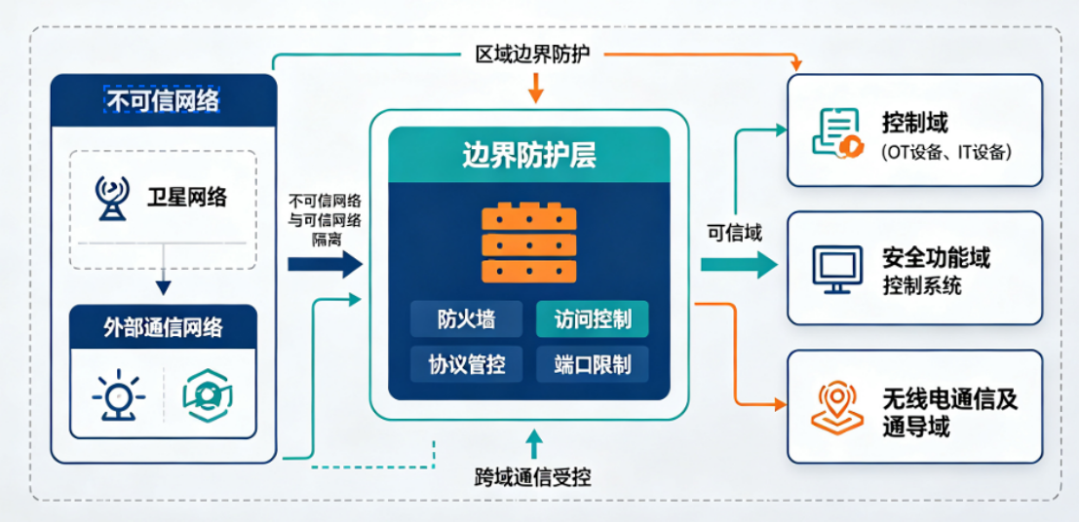
根据 IACS 的要求,船舶需将 CBS 清单中的系统划分为不可信域 和可信域 ( 一般包含 控制域、安全功能域、 无线电通信及通导 域 ) 等,并在 卫星网络与船舶网络之间 、不可信网络与可信网络之间、不同安全区域 ( 如果核心设备有通信 ) 之间 实行区域 边界防护 ( 如部署防火墙等 ) 。
本阶段根据船级社认可的电气系统图和全船资产清单的基本信息,并结合相应船级社对分区的具体要求来输出全船网络 拓扑图 。该网络 拓扑图 需明确展示出各系统间的网络、串口、总线等通信,对于内部有基于 IP 连接的系统需要详细展示。
3. 检测——持续监测
该要求需要规定和采取适当的方式,支撑在船载 CBS 和网络上显示和识别异常活动的能力,并识别网络事件。 E26 检测要求如下:
网络运行监测:使用的网络应被持续监测,并在发生故障或能力退化时报警。
监测范围内网络的方法应具备以下能力:监测和防护过量流量、监测网络连接、监测和记录设备管理活动、监测或防护非授权设备连接、当网络带宽利用率超过供应商设定的异常阈值时,产生告警。
如果部署了 IDS (入侵检测系统),应遵循: IDS 应部署为被动方式,不得激活可能影响 CBS 性能的保护功能、相关人员应经过培训并适任使用 IDS 。
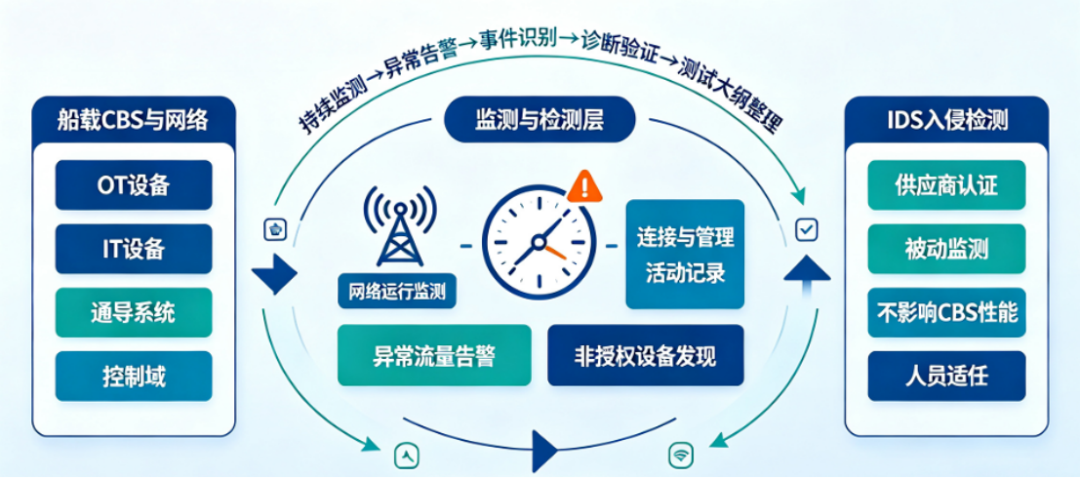
CBS 及网络的验证和诊断功能:适用范围内的 CBS 和网络应能够检查 UR E26 中要求的安全功能。诊断功能应提供关于 CBS 的完整性和状态的充分信息,供预期用户使用,以及维持其功能 并 保证船舶安全运行的手段。
本阶段需根据识别、保护以及检测三阶段的内容并结合船级社规范完善船舶网络安全能力说明并初步整理船舶网络安全测试大纲内容。
4. 响应——快速处置
响应功能要素的要求旨在制定和采取适当的方法,将网络事件的影响降至最低,控制 CBS 和船载网络受损的范围。
该项要求 船东制定 船舶网络安全 响应计划, 应 涵盖相关突发事件,并规定如何应对网络安全事件。响应计划应包含一套预先确定的指令或程序的文件,用于检测、响应和限制适用范围内的 CBS 安全 事件 的 后果。
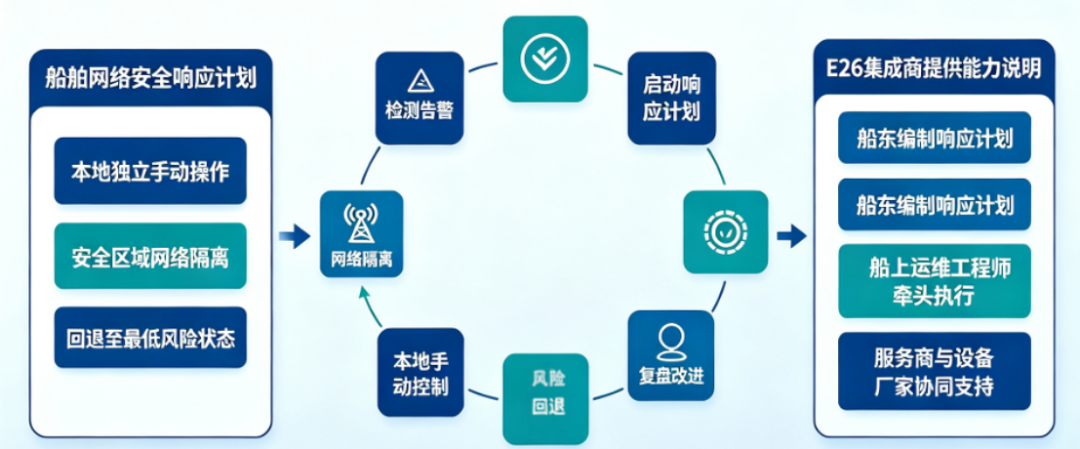
船舶网络安全 响应计划 一般应具备以下内容:
本地、独立及手动操作 : 用于 本地 控制的所有 CBS 应独立于主控制系统,还包括有效的本地操作所需的人机界面。
网络隔离 : 应该可以终止与任一安全区域的双向网络通信。
回退到最低风险状态 : 如果网络事件影响适用 范围内 的 CBS 或网络提供其预期服务的能力,受影响的系统或网络应回退到最低风险状态,如使自身处于稳定、停止的状态,以降低可能的安全问题风险。
在实施过程中, E26 集成商 制作的船舶 网络安全 能力说明 文件 会包含 以 上 信息 , 船东可将 集成 商提供的参考信息 来 制定响应计划。
在运营阶段,该项工作一般交由船上的网络安全运维工程师来负责,但 仅依靠船上人员难以搭建完整安全处置体系,组建船上运维团队,联动安全服务商、设备厂商建立多方 协同处置机制 才 是 最优解 。
5. 恢复——业务延续
该项要求 船东制定 船舶网络安全 恢复计划,以支持适用的 CBS 在网络事件造成中断或故障后恢复到运行状态。恢复计划应包括在哪里可以得到协助以及由谁来参与恢复计划。
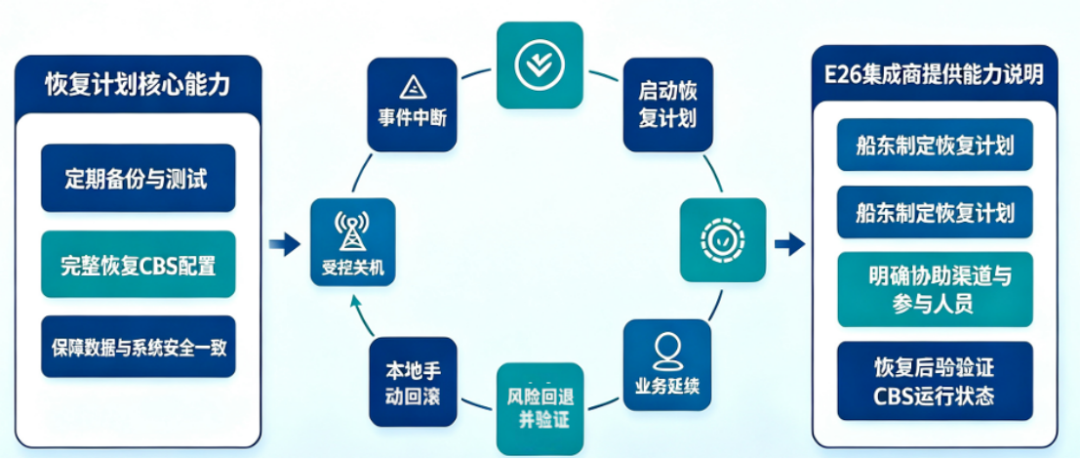
在实施过程中, E26 集成商 制作的船舶 网络安全 能力说明 文件 会包含 以 下能力的说明, 船东可将 集成 商提供的参考信息 来 制定 恢复计划 。
备份与恢复能力:适用的 CBS 和网络应具备支持及时、完整和安全的备份和恢复的能力。备份应定期维护和测试。
受控关机、重置、回滚和重启:适用的 CBS 和网络应能够受控关机、重置到初始状态、回滚到安全状态并在此状态下从断电状态重新启动,以快速和安全地从网络事件可能造成的损害中恢复。
6. 测试——合规证明
船舶网络 安全 测试是 UR E26 全流程落地的收尾验证环节,核心作用是通过系统化测试验证识别、保护、检测、响应、恢复五大能力 是否 全部落地到位,形成完整可提交船级社的合规证明材料,是船舶取得 E26 附加标志 的必要条件。
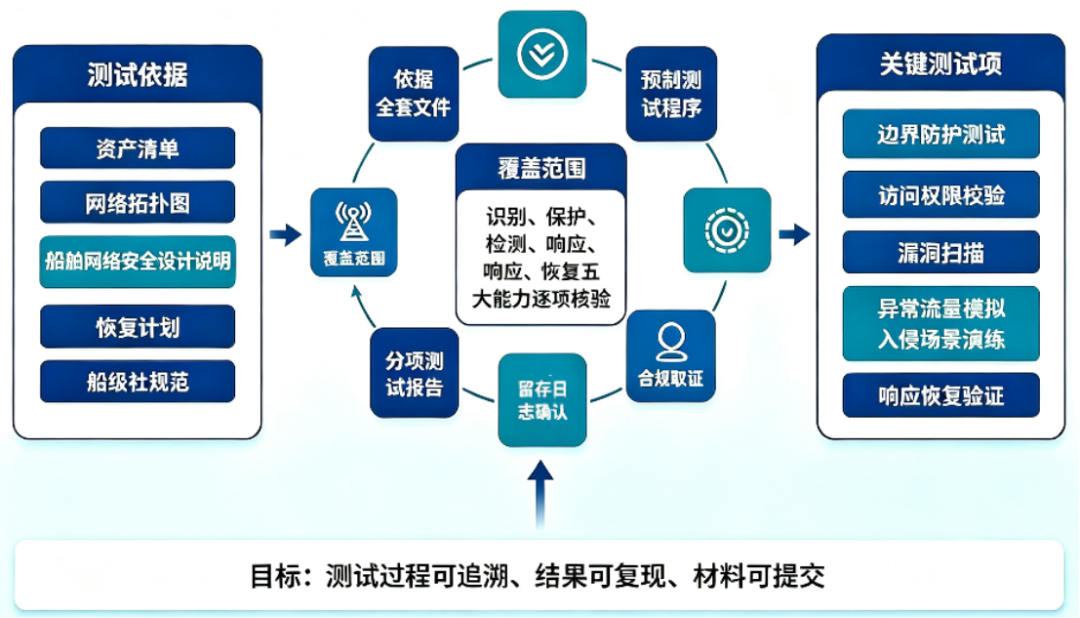
(一)测试核心依据与覆盖范围
测试工作需结合前期资产清单、网络拓扑图、 船舶 网 络 安全 设计 说明 、响应计划、恢复计划等全套文件开展, 所有测试项目围绕五大能力逐项核验,验证各项安全措施可正常生效、流程文件具备可执行性。
(二)测试执行流程
E26 集成商 制作 完整船舶网络韧性测试程序,提交船级社 审核 。 之后进行预测试 时 ,需 复核全船 CBS 资产清单,确认清单信息与实船设备、软件版本完全匹配。 各安全区域的网络划分是否与全船网络 拓扑图 一致,并 依次开展边界防护测试、访问权限校验、 网络 通信检测、漏洞扫描 等测试 ,验证分区隔离、协议管控、 最小权限 限制等保护措施有效运行;同步模拟异常流量、非法访问行为,检验检测模块告警、记录功能是否正常触发 ; 模拟网络入侵、跨区域异常通信等网络事件,完整验证响应与恢复流程。 全程 记录测试过程、现象与结果,留存测试日志、截图 ,并以此完善测试 报告作为 证明 材料。
最后进行实船检验, 验船师 依据测试 大纲 现场 见证 所有 测试项,确认 各测试结果满足能力 要求 后,进行签字确认 。
四、各角色的责任分工——谁来做?
UR E26 的执行 角色分工如下图所示:
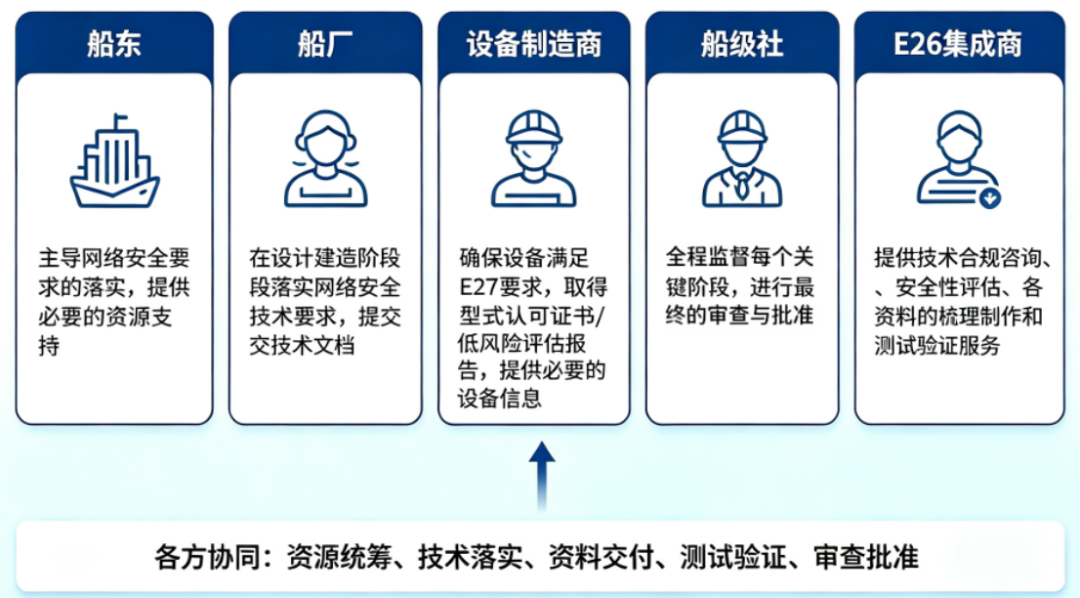
UR E26 的实施 落地并非单一主体 就能 完成 的 ,需要船东、船厂、设备制造商、 E26 集成商、船级社多方分工协作、紧密配合,贯穿船舶设计、建造、测试直至营运全生命周期,各主体权责清晰、流程相互衔接,共同完成整套网络安全合规工作。
船东作为项目总负责人,统筹整体网络安全建设需求,投入资金、人力等各类资源,把控整体合规目标,也是合规成果最终持有方 。
船厂承担建造落地工作,在船舶设计施工阶段落地网络分区、安全设备部署等技术措施,汇总所有技术资料统一对接船检 。
设备制造商从源头保障船载软硬件符合 UR E27 标准,提供型式认可材料与完整设备参数,为资产梳理、安全评估提供基础素材 。
E26 集成商为全流程技术支撑方,负责合规咨询、资产梳理、图纸编制、安全文件 制作 与实船测试,产出全套合规技术资料交付船厂 进行 报审 。
船级社全程监督各阶段实施情况,审核全部技术文件、现场复核测试内容,验收通过后完成合规批准, 授予 附加标志 。
五、合规等级与未来演进
UR E26 作为船舶网络韧性领域核心统一规范,规范本身仅划定 船舶 网络安全基线要求。当下绝大多数新建船舶,均 按 照各船级社配套推出的基础实施体系完成合规落地 ( 如 中国船级社 CCS 的 Cyber Security (M, P[SL0]) ) ,这也是船舶申领 E26 网络安全附加标志的最低门槛。
海事网络安全监管收紧已是长期趋势,后续国际规范、船级社检验标准只会持续升级。唯有在船舶设计建造阶段提前统筹规划,搭建完整、闭环的网络韧性防护体系,才能从容应对未来不断更新的合规要求,规避后期改造的高额成本与合规风险。