
E27 网络安全解决方案(CCS SL0)
一、概述
2022 年 4 月, 国际船级社协会( IACS)通过 UR E26《船舶网络韧性》和 UR E27《船载系统和设备的网络韧性》两项强制标准,并 在 2023年9月和11月发布修订版 UR E26( Rev.1 )和 UR E27( Rev.1 ) 。 IACS 规定,建造合同日期在 2024 年 7 月 1 日及之后的船舶,必须严格执行这两项标准。
UR E26 针对 船舶整体 ,从识别、保护、检测、响应和恢复 等 五大要素 提出 安全 要求; UR E27 针对船载动力控制 、 导航、通信等各类 计算机 系统 以及各类设备(网络设备、安全设备、计算机、自动化设备、云托管虚拟机等) , 提出 安全技术 要求 。
中国船级社( CCS)《船舶网络安全指南》(2024),对 需要满足及自愿申请中国船级社( CCS)船舶网络安全附加标志及网络 安全 评估的船舶(含海上设施)和船载计算机系统 ( CBS) 的网络安全提出具体要求。
中国船级社 CBS网络安全分为5个等级( SL0 ~ SL4 )。本文是关于 CCS SL0级E27安全要求的解读,旨在帮助船舶设备厂商分析CBS系统如何符合《船舶网络安全指南》(2024)要求,并取得 中国船级社 的 E27(CCS SL0)认证。
二、规范依据
-
中国船级社 ( CCS)《船舶网络安全指南》(2024)
-
IACS UR E26( Rev.1 ): Cyber resilience of ships
-
IACS UR E27( Rev.1 ): Cyber resilience of on-board systems and equipment
三、适用的 CBS范围
1、 船载 CBS以及与CBS通过 网际互连协议( IP)连接的系统 的 接口
| 序号 | CBS名称 | 说明 |
|---|---|---|
| 1 | 推进系统 | 主要用于控制船舶推进,轴系及螺旋桨控制的系统,是船舶最重要的功能系统之一。 |
| 2 | 操舵系统 | 主要用于船舶航向控制,是船舶最重要的功能系统之一。 |
| 3 | 锚泊和系泊系统 | 主要用于固定船舶的抛锚或缆绳控制系统。 |
| 4 | 发电和配电系统 | 主要用于船舶电力系统控制,功率分配,是船舶重要的控制系统。 |
| 5 | 火灾探测和灭火系统 | 主要用于船舶消防安全的系统,是船舶重要的安全功能系统。 |
| 6 | 舱底水和压载水系统,装载计算机系统 | 主要用于调节船舶吃水,稳性及货物装载的控制系统,是船舶重要的控制系统。 |
| 7 | 水密完整性及进水探测系统 | 主要用于船舶风雨密的控制及大舱进水探测系统,是船舶重要的安全功能系统。 |
| 8 | 照明(如应急照明,低位照明,航行灯等) | 主要用于船舶航行信号灯,应急照明控制系统,是船舶重要的安全功能系统。 |
| 9 | 任何提供安全功能的 CBS,其中断或功能受损可能对船舶操作构成风险 | 如应急切断系统、货物安全系统、压力容器安全系统、气体探测系统等 。 |
| 10 | 法规要求的航行系统 | 会对船舶航行,定位造成重大影响的系统,例如 GPS,ECDIS,AIS,RADAR等导航系统。 |
| 11 | CCS规范和法规要求的内部和外部通信系统 | 会对船舶信息接收造成重大影响的系统,例如 VSAT,4/5G系统等。 |
| 12 | 与上述 CBS到其他系统的任何基于IP的通信接口 | 其他需要采集船舶参数的系统,如需要基于 IP连接的数据采集系统,船舶性能检测系统,智能船舶系统。 |
CBS 中的主机、软件程序、嵌入式设备、网络设备、云虚拟设备等,满足的最低要求应根据所在系统级别而定。应用在CBS中的网络设备应至少满足 CCS 指南 2.3.1和2.3.2相应安全等级的要求。
2、 CCS认为必要的网络设备
如边界防火墙、核心交换机等 。 单独申请认证的网络设备应满足该类设备的指南要求,或 CCS认可的等效要求。
3、 申请方要求的其他系统 /设备
为提高产品竞争力,其他 CBS也可以自己评估系统风险,自愿申请CCS的E27认证。
四、E27取证流程
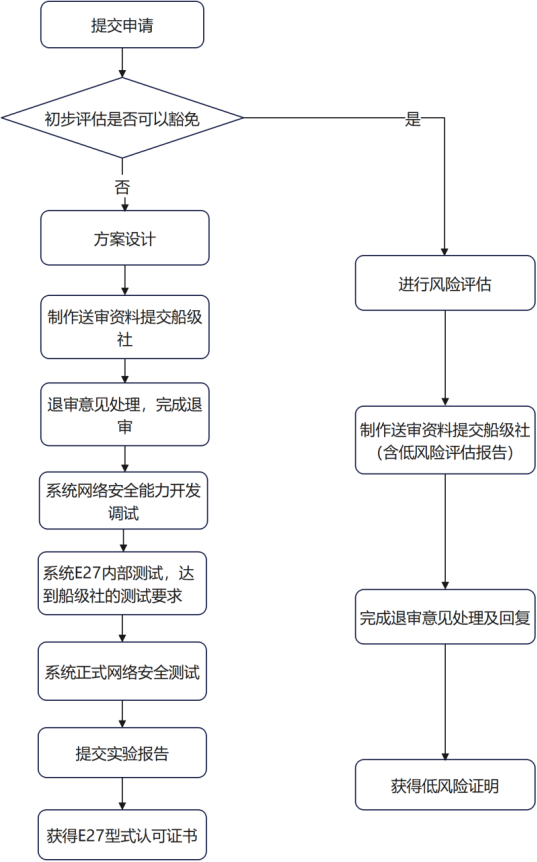
CBS申请中国船级社的E27型式认可的流程如下图所示:
五、E27豁免判定准则
CCS 网络安全要求免除 的 接受准则 :
| 序号 | 条件 | 解析 |
|---|---|---|
| 当 CBS 满足以下全部条件时,可以申请免除 : | ||
| 1 | CBS必须是孤立的。 | CBS与其他系统无基于IP的网络连接。 |
| 2 | CBS应没有可访问的物理接口。 | CBS多余的物理接口应被逻辑禁止,禁止连接未授权的设备。 |
| 3 | CBS 位于物理访问受控制的区域。 | 物理访问受限制的区域通常指可以上锁的房间或受控空间中,以防止未经授权的访问,或者是安装在可锁的柜子或控制台中。但这些位置或可锁的柜子 /控制台应易于船员和需要访问CBSs的各个利益相关者进行安装、集成、操作、维护、修理、更换、处置等,以便不影响船舶的有效运行。 |
| 当 CBS 为以下情况之一时,原则上不允许申请免除 : | ||
| 4 | 当 CBS为III 类计算机系统时 。 | CBS不应具有III类船舶重要的系统功能。比如推进控制,操舵,发电配电等具有重要功能的系统。 |
| 5 | 当 CBS是具有多种重要功能的综合控制系统时。 | CBS不得作为用于多个船舶功能的集成控制系统,只能是单一功能的系统,不能同时具有多个系统的功能。 |
六、中国船级社 E27网络安全要求
1、船舶产品网络安全分级
| 序号 | 级别 | 防御能力 | 安全要求条目数量 |
|---|---|---|---|
| 1 | SL0 | 满足 CBS 最低安全要求( UR E27 )的防御能力 | 30+11 ( 11条是 与不可信网络连接时适用 ) |
| 2 | SL1 | 抵御偶发的网络事件的防御能力 | 49 |
| 3 | SL2 | 抵御利用少量资源发起的网络事件的防御能力 | 76 |
| 4 | SL3 | 抵御利用丰富资源发起的网络事件的防御能力 | 105 |
| 5 | SL4 | 抵御有组织有目的的网络事件的防御能力 | 115 |
2、 CCS SL0级网络 安全要求
申请 CCS SL0级别E27认可证书的CBS以及作为组件 应用在 CBS中的网络设备 应满足如下 SL0级的网络安全要求:
| 类别 | 子类别 | 编号 | SL0 | 要求 |
|---|---|---|---|---|
| 标识和鉴别 | 人员身份标识和鉴别 | SR1.1 | √ | CBS应能标识并鉴别所有访问系统的人员。 |
| SR1.1 RE2 | √* | CBS应对通过不可信网络访问的人员采用多因素身份认证 | ||
| 进程和设备标识和鉴别 | SR1.2 | √* | CBS应能标识和鉴别所有通过接口访问的进程和设备 | |
| 账户管理 | SR1.3 | √ | CBS应提供支持授权用户管理所有账户的能力,包括添加、激活、修改、禁用和删除 | |
| 标识管理 | SR1.4 | √ | CBS应提供通过用户、组、角色或控制系统接口支持标识管理的能力 | |
| 鉴别管理 | SR1.5 | √ | CBS应提供以下能力: | |
| ① 初始化鉴别符(令牌、密码、指纹等)内容; | ||||
| ② CBS安装时要求修改所有鉴别符的默认值; | ||||
| ③ 修改/更新所有鉴别符; | ||||
| ④ 在存储和传输时,保护所有鉴别符不受未经授权的披露和修改 | ||||
| 无线访问管理 | SR1.6 | √ | CBS应对无线通信的所有用户(人员、软件进程或设备)进行标识和鉴别 | |
| 口令强度 | SR1.7 | √ | 对于口令认证的 CBS,应能通过设置最小长度和多种字符类型,配置口令强度 | |
| 身份鉴别反馈 | SR1.10 | √ | CBS应在认证过程中对鉴别反馈信息模糊处理 | |
| 失败登录尝试 | SR1.11 | √* | CBS应能限制任何用户(人员、软件进程或设备)连续无效访问尝试,尝试次数可配置;应能配置拒绝访问时间,或直至管理员解锁为止。 | |
| 对于代表其运行重要服务或服务器的系统账户,应能禁止交互式登录 | ||||
| 系统使用告知 | SR1.12 | √* | 计算机系统应能在身份验证之前显示系统使用告知信息的能力。信息应能由授权人员设置。 | |
| 不可信网络的访问 | SR1.13 | √* | CBS应能监测和控制所有通过不可信网络的访问方式 | |
| SR1.13 RE1 | √* | 除指定角色的许可, CBS应拒绝不可信网络的访问请求 | ||
| 使用控制 | 授权实施 | SR2.1 | √ | CBS应能在所有交互接口上为所有人员分配权限,以控制系统的使用,支撑实施职责分离和最小特权 |
| 无线使用控制 | SR2.2 | √ | CBS应根据普遍接受的安全行业惯例,授权、监测和限制无线连接的使用 | |
| 便携式和移动设备的使用控制 | SR2.3 | √ | CBS支持便携式和移动设备的使用时,应能: | |
| ① 将便携式和移动设备限制在设计允许或授权的范围内; | ||||
| ② 限制与便携式和移动设备之间的代码和数据传输 注意:特定系统可接受端口限制/阻塞 | ||||
| 移动代码 | SR2.4 | √ | CBS应能控制移动代码技术的使用,如Java脚本、ActiveX和PDF | |
| 会话锁定 | SR2.5 | √ | CBS应具备会话锁定能力,在可配置的不活跃时间后自动或手动启动。会话锁定将通过人员或其他授权人员重新进行身份验证建立访问 | |
| 远程会话终止 | SR2.6 | √* | CBS应能在一段闲置时间后自动终止远程会话,或者由发起会话的用户手动终止远程会话,该时间可配置 | |
| 可审计事件 | SR2.8 | √ | CBS应能生成与安全相关的审计记录,类别至少包括:访问控制、操作系统事件、备份和恢复事件、配置更改、通信中断。 | |
| 可审计日志存储容量 | SR2.9 | √ | CBS应根据公认的日志管理和系统配置建议,分配足够的审计记录存储空间。管理制度应提供审计机制,以减少超出这种能力的可能性 | |
| 审计处理失败响应 | SR2.10 | √ | CBS应能在审计处理失败的情况下,提醒人员以防止重要服务和功能的损失 CBS应根据公认的行业惯例和建议,支持采取适当措施以应对审计处理失败事件 | |
| 时间戳 | SR2.11 | √ | CBS应能提供用于生成审计记录的时间戳 | |
| 系统完整性 | 通信完整性 | SR3.1 | √ | CBS应能保护传输信息的完整性 |
| SR3.1 RE1 | √* | CBS应能使用密码机制来识别通信过程中信息的改变 | ||
| 恶意代码防护 | SR3.2 | √ | CBS应能采用保护机制,防止、检测、报告恶意代码或未经授权的软件,减轻其影响;并应能更新保护机制 | |
| 安全功能验证 | SR3.3 | √ | CBS应支持验证安全功能的预期操作,并在FAT(Factory Acceptance Test工厂试验), SAT(Site Acceptance Test现场试验)和定期维护期间发现异常时报告。这些安全功能应包括支持本指南中规定的安全要求的所有适用功能 注意:安全功能验证包括杀毒软件功能的验证,标识、鉴别和使用控制方法的验证,IDS触发规则的验证。 | |
| 输入有效性验证 | SR3.5 | √* | CBS应验证所有用于控制或直接影响CBS动作的输入语法和内容 | |
| 确定性输出 | SR3.6 | √ | 如果攻击导致正常操作无法维持,应将输出或自身状态设置为预定值(断电、保持、固定值) | |
| 会话完整性 | SR3.8 | √* | 应能保护会话的完整性。 CBS应拒绝任何无效会话ID的使用 | |
| SR3.8 RE1 | √* | 应能在用户注销或其他会话终止时(包括浏览器会话)使会话 ID失效 | ||
| 数据保密性 | 信息保密性 | SR4.1 | √ | 应能支持显式读授权,保护信息的保密性,无论是存储信息还是在传输中的信息 |
| 使用加密 | SR4.3 | √ | 如需要加密,应根据普遍接受的安全行业实践和建议,使用加密算法、密钥大小和密钥建立和管理机制 | |
| 事件的及时响应 | 审计日志可访问性 | SR6.1 | √ | 应支持授权的人员和 / 或工具以只读方式访问审计日志。 |
| 事件的及时响应 | 抗拒绝服务攻击 | SR7.1 | √ | 应在 DoS事件期间以降级模式操作 |
| 资源管理 | SR7.2 | √ | 应能通过安全功能限制资源的使用,防止资源耗尽。例如, CBS应能够为高优先级进程优先分配系统资源 | |
| 系统备份 | SR7.3 | √ | 应能标识和定位关键文件,对用户级和系统级信息(包括系统状态信息)进行备份,而不影响设备的正常运行。具体备份要求参考本指南第 4章第3节事件恢复相关要求 | |
| 控制系统恢复和重建 | SR7.4 | √ | 应能在中断或故障后恢复并重建到已知的安全状态 | |
| 电源 | SR7.5 | √ | 电源切换应不影响现有安全状态或预设的降级模式 | |
| 网络和安全配置设置 | SR7.6 | √ | 应能根据供应商推荐的网络和安全配置 CBS的通信量。CBS应为网络和安全配置提供接口 | |
| 最小功能 | SR7.7 | √ | 应明确禁止和 /或限制使用不必要的功能、端口、协议和/或服务 | |
| 注 1: √表示适用。 √*表示与不可信网络连接时适用。 |
七、中国船级社 E27( C C S SL0)网络安全解决方案
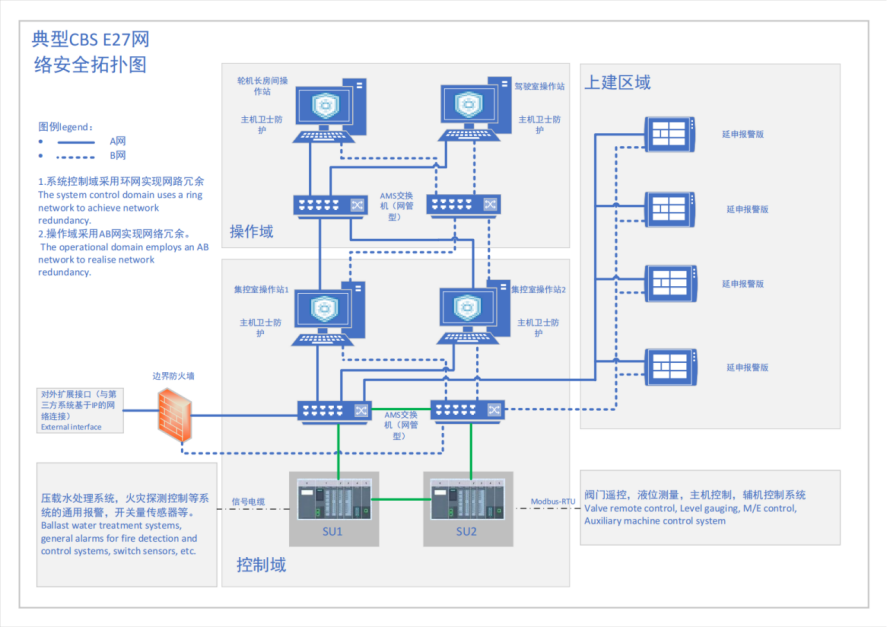
1、典型CBS网络拓扑图-AMS
2、CBS 网络安全方案设计(CCS SL0)
| 序号 | 网络安全方案设计 | 涉及的 E27 规范安全能力项 |
|---|---|---|
| 1 | 用网管型工业交换机替换原来的傻瓜式工业交换机,增加系统上下位机之间的流量管控,抑制广播风暴的产生,防止 DoS 攻击,提供系统可用性,支持整船集成时报警日志上报,便于船员统一管理,支持整船管理平台统一升级功能。 | SR 1.2、SR 7.1、SR 7.2、SR 7.6 |
| 2 | 对外扩展接口部署船舶网络防火墙,进行全面的边界防护,监测与不可信网络的连接,支持整船集成时报警日志上报,便于船员统一管理,支持整船管理平台统一升级,下发策略功能。 | SR 1.13、SR 1.13 RE1、SR 2.6、SR 3.8、SR 7.7 |
| 3 | 操作站安装主机卫士,防止操作站恶意代码感染,管理操作站外联设备的连接权限,防止未授权的 U 盘、SD 卡、光盘的连接,并对系统进行全面基线核查;实现与不可信网络连接时的多因素认证;支持整船集成时报警日志上报,便于船员统一管理,支持整船管理平台统一升级功能。 | SR 1.1 RE2、SR 2.3、SR 2.4、SR 3.2、SR 7.7 |
八、中国船级社 CBS E27认证项目实施
CBS申请中国船级社E27认证时,应向中国船级社提出检验申请。按照要求提交图纸资料,并进行测试验证,经中国船级社审图和见证测试验证合格,获得中国船级社签发的E27认可证书。
1、图纸资料
应 按 下 表提交图纸资料供 CCS批准或备查 :
| 序号 | 需要提交的文件 | 说明 | 未取得网络安全能力认证时提交 | 已取得网络安全能力认证时提交 |
|---|---|---|---|---|
| 1 | CBS资产清单 | 组成 CBS的硬件和软件清单列表 | 提交批准 | 提交批准 |
| 2 | 网络拓扑图 | 描述系统物理架构和系统组件间的网络或数据流向 | 提交批准 | 提交批准 |
| 3 | 安全能力描述 | 说明 CBS及其软硬件组件如何满足所要求的安全能力 | 提交批准 | |
| 4 | 安全能力试验大纲 | 为每项安全能力项设计测试用例 | 提交批准 | |
| 5 | 安全配置指南 | 网络与安全配置设置 | 提交备查 | |
| 6 | 安全开发生命周期 | 安全开发生命周期要求 | 提交批准 | |
| 7 | 维护和验证计划 | 系统维护和安全功能操作说明 | 提交备查 | |
| 8 | 支持网络事件响应和恢复计划的信息 | 事件响应 审计记录 系统备份,恢复与重建 | 提交备查 | |
| 9 | 变更管理计划 | 变更管理流程 | 提交备查 | |
| 10 | 配置核查报告 | 项目完成的总结报告 | 提交备查 | 提交备查 |
2、测试验证
( 1)一般要求
在测试验证环节,按照 CCS批准的网络安全试验大纲,在CCS 或经CCS认可的试验机构完成相关测试验证。
试验项目应涵盖 SL0 安全级别所适用的要求。系统 /设备的试验还应进行安全漏洞扫描或渗透测试、网络连接测试,以验证系统/设备的整体网络安全状态。网络设备试验还应进行安全漏洞扫描或渗透测试、网络风暴测试、性能测试,以验证网络设备的网络安全状态及性能。网络设备作为系统的组件时,可结合系统设备一起测试。
相关测试项目可采用测试工具执行,也可通过核查配置文件,确认相关设备具有相应防护能力,或通过核查试验结果及报告进行 。 如产品无法确定在船舶系统中的具体应用场景时, CCS可验证在有限使用情景下的网络安全要求。
( 2)测试验证
a) 在 CCS验船师见证下,进行如下试验项目:
试验前检查产品资产清单、安全配置、网络拓扑、接口等的符合性;
核查系统 /设备的安全配置,特别是船舶网络防火墙、路由器、交换机等网络设备的安全配置;
对设备按照 SL0安全 要求 和一般要求 进行适用测试;
根据系统 /设备的 SL0 安全级别及是否存在远程连接或远程维护,确定测试方法及可验证衡准。
b) 安全漏洞扫描
通过技术手段,对产品进行全面的检测和漏洞扫描,定位漏洞分析原因,并将结果作为测试验证的结论之一;漏洞扫描完成后,申请方应提供测试报告供 CCS验证。
c) 渗透测试
通过技术手段,对产品进行全面的渗透测试,并将结果作为测试验证的结论之一;渗透测试完成后,申请方应提供测试报告供 CCS验证。
d) 网络风暴测试
通过技术手段,对网络设备进行网络风暴抑制能力测试,并将结果作为测试验证的结论之一;测试完成后,申请方应提供测试报告供 CCS验证。
e) 网络连接测试
通过技术手段,对网络系统产品进行网络连接测试,验证网络设备连接的操作性和功能,并将结果作为测试验证的结论之一;测试完成后,申请方应提供测试报告供 CCS验证。
( 3)变更
供应商 /系统集成商应定义变更的分类 。对产品安全能力产生影响的变更应提交至 CCS批准,必要时进行相应的试验。变更说明:变更描述信息。
九、船用网络安全产品介绍
| 序号 | 名称 | 功能说明 | 安全能力 |
|---|---|---|---|
| 1 | 船舶网络 防火墙 | 白名单管理 访问控制策略 入侵防御( IPS) IP/MAC绑定 VLAN 路由管理 NAT VPN 带宽管理 Bypass机制 | SR 1.13 SR 1.13 RE1 SR 2.6 SR 3.8 SR 7.7 |
| 2 | 船舶安全网关 | 访问控制策略 VPN 异常攻击和扫描防护 IP/MAC绑定 NAT 路由管理 带宽管理 | |
| 3 | 主机卫士 | 程序白名单 病毒查杀 安全基线 双因子认证 访问控制 外设管理 违规外联 管理 告警及日志管理 | SR 1.1 RE2 SR 2.3 SR 2.4 SR 3.2 SR 7.7 |
| 4 | 工业交换机 | VLAN 端口聚合 RSTP/STP/MSTP/ERPS OSPF、RIP和静态路由 ACL IP/MAC绑定 802.1X认证 风暴抑制 | SR 1.2 SR 7.1 SR 7.2 SR 7.6 |
十、总结
本文是笔者对 CCS《船舶网络安全指南》的解读以及在具体项目中的实践,在产品申请E27认证时需根据产品特性及实际使用场景具体分析对应方案。北京诺亚星辰可以为您提供产品+方案+咨询全方位的中国船级社E27网络安全认证服务,助您顺利获取中国船级社E27网络安全证书。