
船载 CBS E27 豁免低风险评估
一、引言
随着船舶智能化水平的不断提升,船载 CBS 在航行安全、设备监控和能效管理中发挥着核心作用。为确保船舶运营的合规性和可靠性,国际船级社协会(IACS)及各船级社对船载 CBS 的安全性和稳定性提出了严格要求,新造船建造合同时间在 2024 年 7 月 1 号之后的船舶都需要强制满足 E26 的规定,船载 CBS 需强制满足 E27 的规定,在适用范围内的系统都需要获得船级社 E27 网络安全型式认可证书,才能安装上船。
满足特定低风险场景下的 CBS,可基于科学的风险评估方案,并提供低风险评估报告来申请豁免 E27。本文围绕 UR E26&E27 要求,探讨满足豁免要求的船载 CBS 如何进行低风险评估,分析其适用条件、技术验证方法及实施流程,旨在为船载 CBS 供应商提供经济、效率与合规性的综合性优化解决方案。
二、标准规范
本文主要依据以下标准及规范:
- IACS UR E26(Rev.1):Cyber resilience of ships
- IACS UR E27(Rev.1):Cyber resilience of on-board systems and equipment
- CCS《船舶网络安全指南》(2024)
- DNV-RU-SHIP Pt.6 Ch.5 Section 21_Amended March: 2025
- ABS Rules for Building and Classing Marine Vessels: 2024
- BV Rules on Cyber Security for the Classification of Marine Units: 2024
- LR-RU-001 Rules and Regulations for the Classification of Ships, July 2024
- ClassNK Rules for the Survey and Construction of Steel Ship Part X(June 2024)
- KR Guidance for Cyber Resilience of Ships and Systems 2025
三、豁免条件
CBS 如果想申请豁免 E27 的网络安全要求,需要满足一些前提条件,在 UR E26&E27 及以上各船级社的规范中都提出了明确的要求,总体原则一致,但是也略有差异,笔者在这里以 UR E27 中的要求整理归纳。
必须满足的条件
| 序号 | UR E27 关于豁免的要求 | 说明 |
|---|---|---|
| 1 | CBS 必须是孤立的(例如和其他系统及网络没有基于 IP 的网络连接) | 目前只考虑系统间基于 IP 的网络连接,其他工业协议的连接需要在低风险评估报告中给出合理分析 |
| 2 | CBS 应无可访问的物理接口端口,未使用的接口应被逻辑禁用,不允许将未经授权的设备连接到 CBS | 要注意,未使用的物理接口要能被逻辑禁用,例如禁用 USB 接口,down 掉交换机的网络接口 |
| 3 | CBS 必须位于物理访问受控的区域 | 注意物理访问受限制区域,需要根据各船级社的定义来确定,各船级社要求略有差异 |
| 4 | CBS 不应是如本 UR 适用范围中所述的用于多个船舶功能的集成控制系统 | 该系统不能包含多种 E26 适用范围内系统的功能 |
应满足的条件
| 序号 | UR E27 关于豁免的要求 | 说明 |
|---|---|---|
| 5 | CBS 不应具有 III 类船舶功能 | 根据 UR E22,CBS 按照风险等级可被分为Ⅰ/Ⅱ/Ⅲ类系统,其中Ⅲ类系统,一般不允许豁免 |
| 6 | 在风险评估中,已充分考虑了由影响 CBS 的网络事件所导致的已知漏洞、威胁和潜在影响 | 在做系统风险评估时,应实施的合理的措施,降低系统风险 |
| 7 | 考虑到其复杂性、连接性、物理和逻辑接入点,包括无线接入点,CBS 的攻击面最小化 | 应根据系统特性,分析系统的所有可能的攻击面,并根据系统业务需求,实现攻击面最小化 |
以上要求,可以简称 "4+3" 的豁免要求,前面 4 条是必须要满足,毫无商量,后面三条原则上也必须满足,但是可以根据实际情况予以考虑。
四、豁免申请流程
CBS 豁免 E27 的申请一般流程如下:
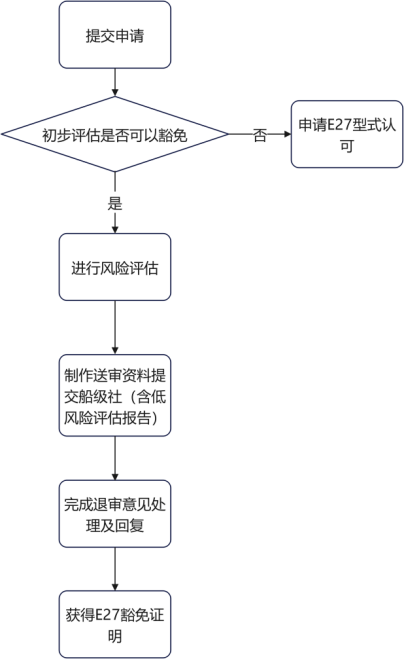
各船级社申请流程差不多,但也略有差异,比如 DNV 船级社,在 DNV 官网设置了一个低风险自查表,CBS 供应商可以根据自己系统的特性和上述 "4+3" 的豁免要求进行初步自查,申请相应的证书,DNV 豁免证明可以选择 "TADC" 形式进行认可。
初步评估完成后,确认 CBS 满足豁免的要求,应对系统进行详细的风险评估。结合系统的工作原理、网络架构、使用的工业协议、软件漏洞测试、物理接口、访问控制等方面着手,分别从系统物理安全风险、通信安全风险、功能安全风险、操作安全风险等方面进行风险评估,评估结果应在可控的范围内。
各船级社对于风险评估的结果判定都有明确的要求,例如 CCS 船级社的要求如下:
"在接受免除时,CCS 对其风险控制措施进行评估确认风险水平可控,可在产品阶段批准风险评估报告,CCS 船舶审图验船师结合船舶应用场景,批准该 CBS 在具体船舶的相关要求免除。"
也就是说 CBS 在产品阶段在满足要求的情况下可以申请豁免证明,但是实际应用到船舶时,船舶审图工程师还应针对具体船舶应用场景再次审核和批准该 CBS 在该船舶的相关要求免除。
详细的风险评估完成后,如有高风险项,则需要开发改进措施,CBS 厂家需根据改进措施对 CBS 进行相应的安全加固,以把高风险降低至可控的水平,并整理完成最终的低风险评估报告。然后编制整套的豁免送审材料,提交船级社审核,并关闭所有船级社意见。
所有意见关闭后,船级社完成图纸退审,并颁发 E27 豁免证明。
五、船载 CBS 低风险评估方法
船载 CBS 申请 E27 豁免时,最重要的一个步骤就是风险评估,风险评估不是指满足豁免的 "4+3" 条件就可以了,而是从系统整体考虑的一个复杂过程,需要详细分析系统的潜在威胁、脆弱性、威胁发生的可能性、潜在的脆弱性被利用之后可能造成的影响进行全面的评估。
网络安全风险评估时,应考虑 CBS 的类别,分析其预期运行环境(识别网络事件发生的可能性及其对人身安全、船舶安全或海洋环境的影响),分析攻击面(考虑 CBS 的连接等级、可能的便携式设备接口、逻辑访问限制、系统集成或系统间的接口包括非船载系统的远程访问等),从资产脆弱性、内部和外部威胁、网络事件潜在影响等因素进行评估。
选择合适风险评估方法很重要,目前国际上比较认可的风险评估标准有以下两个:
- ISO 31000:风险管理指南
- ISO 27005:信息安全 - 网络安全及隐私保护 - 信息安全风险管理
这两个都是风险评估比较适合的方法,ISO27005 适合于组织的信息安全风险评估,是 ISO27000 系列标准中关于组织信息安全的风险管理方法,ISO31000 则范围更加广一些,适合于大多数的风险评估,下文将根据 ISO31000 标准来阐述如何进行船载 CBS 的低风险评估。
1. 风险管理流程
船载 CBS 系统网络安全风险管理过程如下:
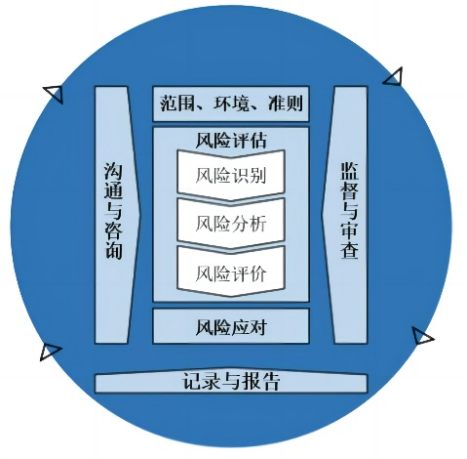
注:图片来源标准 ISO 31000:风险管理指南
2. 风险评估流程
(1)收集有关船载 CBS 系统、设备和连接的信息,以确定风险评估的范围。
(2)通过评估不同的系统参数,这些参数的组合最终将形成评估范围内每个系统的风险等级。
(3)根据之前评估的风险等级,通过定义和实施相关安全措施,确定是否处理风险,直到残余风险水平被认为是可接受的。
详细风险评估流程如下:
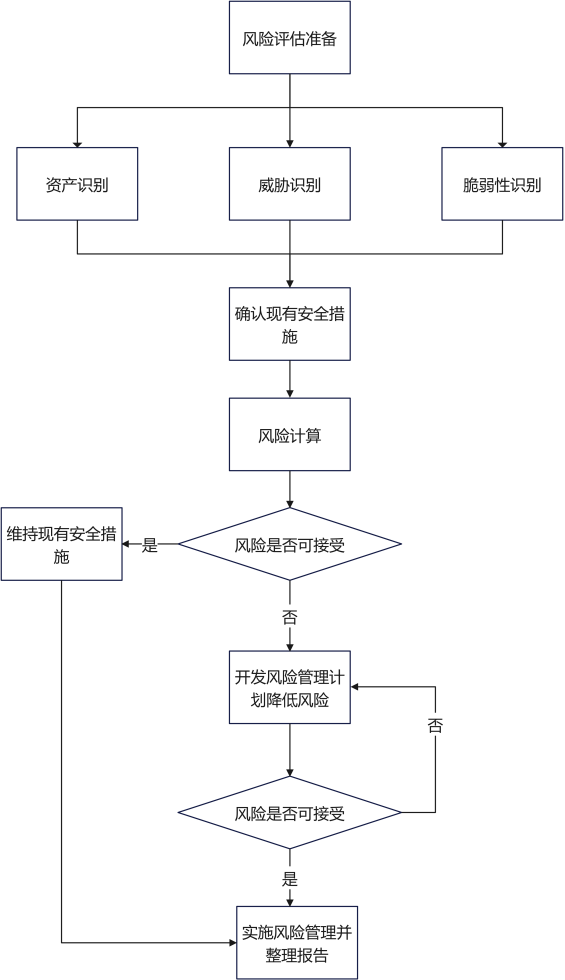
3. 风险识别
资产识别
根据船载 CBS 的系统组成,识别系统所有的资产信息,应根据资产重要性对资产进行分类分级,识别出系统重要资产。
威胁识别
造成威胁的因素可分为人为因素和环境因素。根据动机,可分为恶意和非恶意。环境因素包括自然界不可抗的因素和其他物理因素。威胁的作用形式可以是对船载 CBS 直接或间接的攻击,在保密性、完整性和可用性等方面造成损害。特别是针对可用性的攻击对船载 CBS 的影响最大,也是 E26 最关注的地方。
船载 CBS 的威胁可能包含操作失误,越权滥用,抵赖,恶意代码,网络攻击,物理破坏,系统故障,通信中断,社会工程等。例如,船员未按规程操作 CBS,导致发生安全事件,又比如船员滥用移动设备,随意连接非法 USB 存储设备,导致 CBS 感染恶意代码,进而导致系统故障,再比如普通船员越权操作权限高的 CBS 系统,导致安全事件等,都是 CBS 系统可能面临的威胁,在风险评估时,要对 CBS 所有的威胁进行充分的识别。
威胁识别的重要步骤就是给威胁可能性赋值,对威胁出现的频率进行等级化处理,不同等级分别代表威胁出现的频率高低。等级数值越大,威胁出现的频率越高。如,1~3 个等级(分别对应:低、中、高)。
脆弱性识别
船载 CBS 脆弱性识别可以以资产为核心,针对每一项协议保护的资产可能被威胁利用的弱点,并对脆弱性的严重程度进行评估;也可以从物理、网络、系统、应用等层次进行识别,然后与资产、威胁对应起来。
脆弱性识别主要从技术和管理两个方面进行,技术脆弱性涉及物理层、网络层、系统层、应用层等各个层面的安全问题。管理脆弱性又可分为技术管理脆弱性和组织管理脆弱性两个方面,前者与具体技术活动有关,后者与管理环境有关。比如技术性脆弱性包含应用软件、网络架构、使用的中间件、物理环境等,管理脆弱性包括安全策略、身份认证、访问控制等。
脆弱性赋值,可以根据脆弱性对资产的暴露程度、技术实现的难易程度等,采用等级方式对已识别的脆弱性的严重程度进行赋值。不同的等级分别代表资产脆弱性严重程度的高低。等级数值越大,脆弱性严重程度越高。如,1~3 个等级(分别对应:低、中、高)。
现有安全措施识别
在识别脆弱性的同时,应对已采取安全措施的有效性进行识别确认。安全措施的确认将评估其有效性,即是否真正地降低了系统的脆弱性,抵御了威胁。对有效的安全措施继续保留,对确认为不适当的安全举措应核实是否取消、修正或替代。安全措施可以分为预防性措施和保护性措施。
4. 风险分析
在完成资产识别、威胁识别、脆弱性识别,以及已有安全措施确认后,CBS 供应商应采用适当的方法与工具确定威胁利用脆弱性导致安全事件发生的可能性。综合安全事件所作用的资产价值及脆弱性的严重程度,判断安全事件造成的损失对船载 CBS 系统的影响。
分析的方法可以是定性的,也可以是定量的,通过识别的威胁发生的可能性及系统脆弱性,并利用科学的计算方法,可以得到对应的风险值。
以下为 CCS 规范中推荐的风险计算方法,我们可以作为参考:
风险值 = R(A, T, V)= R(L(T, V), F(Ia, Va))
其中,R 代表安全风险计算的功能;A 代表资产;T 代表威胁;V 代表漏洞;Ia 代表安全事件所起作用的资产的价值;Va 表示漏洞的严重程度;L 表示威胁利用漏洞的安全事件的可能性;F 代表安全事件的后果。
风险计算也可采用矩阵法和相乘法等进行计算。
5. 风险评价
为实现对风险的控制与管理,应对风险评估的结果进行等级化处理。不同的等级分别代表系统资产风险严重程度的高低。等级数值越大,脆弱性严重程度越高。如,1~3 个等级(分别对应:低、中、高)。
应根据所采用的计算方法,计算系统资产面临的风险值,根据风险值的分布状况,为每个等级设定风险值范围,并对所有风险计算结果进行等级处理。每个等级代表了相应风险的严重程度,一般船载 CBS 的风险报告中不应出现高风险项。
6. 风险处置
风险处置计划,对不可接受的风险应根据导致风险的脆弱性为船载 CBS 制定风险处置计划。风险处置计划中明确采取的弥补脆弱性的安全措施、预期效果、实施条件等。安全措施的选择应从管理与技术两个方面考虑。当一方面的安全措施不足以达到可接受的残余风险水平时,CBS 供应商应采取管理和技术二方面相结合的措施。
残余风险评估,对于不可接受的风险选择适当安全措施后,为确保安全措施的有效性,可进行再评估,以判断实施安全措施后的残余风险是否已经降低到可接受的水平。
7. 实施风险管理及风险报告
风险评估完成后,应按照报告结论有效实施安全加固措施,并整理形成低风险评估报告提交船级社认可。
六、船载 CBS 申请豁免需提交的资料
CBS 在申请 E27 豁免时需要提交的资料,规范没有明确的说明,但是笔者根据多个 CBS E27 豁免的实战的经验总结,一般需要提交以下资料:
- 系统资产清单
- 系统网络拓扑图
- 系统低风险评估报告
- 系统使用及维护手册
船级社在审图过程可能还会要求提供其他系统资料以供参考。
七、结语
对于 CBS 供应商及船东而言,关键在于平衡风险与收益。船载 CBS 在申请 E27 豁免时,要充分论证系统的安全性,建立长期的监控机制,确保持续符合动态监管要求。只有这样,才能在智能化航运时代实现安全、高效、可持续的运营目标。