
E27 网络安全解决方案(LR 篇)
随着数字化和智能化技术的快速发展,船舶网络安全已成为国际船级社协会( IACS )、船级社及各大航运公司关注的重点。2022 年 4 月, IACS 通过 UR E26 《船舶网络韧性》和 UR E27 《船载系统和设备的网络韧性》两项强制标准,并 在 2023 年 9 月和 11 月发布修订版 UR E26 ( Rev.1 )和 UR E27 ( Rev.1 ) 。 IACS 规定,建造合同日期在 2024 年 7 月 1 日及之后的船舶,必须严格执行这两项标准。
为满足 UR E26 (船舶网络韧性)及 UR E27 (船载系统和设备的网络韧性)的要求,我们推出船舶网络安全 E27 解决方案,助力船东、船厂及设备供应商高效合规,保障船舶网络安全。
此文主要根据 LR 船级社网络安全规范及 UR E26&E27 的要求展开论述, 探讨船载CBS该如何满足LR船级社网络安全要求 ,分析其适用条件、技术验证方法及实施流程,旨在为 船载 CBS 供应商提供经济、 效率与合规的 综合性 优化E27网络安全解决方案。
一、规范依据
1) LR-RU-001 Rules and Regulations for the Classification of Ships-July,2025
2) UR E26 Cyber resilience of ships Rev.1
3) UR E27 Cyber resilience of on-board systems and equipment Rev.1
二、需考虑 的 CBS 范围
根据 LR 规范及 UR E26&E27 的要求,以下船载 CBS 应在考虑的范围之内。
| 序号 | CBS 功能 | 说明 |
|---|---|---|
| 1 | 推进控制系统 | 主要用于控制船舶推进,轴系及螺旋桨控制的系统,是船舶最重要的功能系统之一。 |
| 2 | 操舵系统 | 主要用于船舶航向控制,是船舶最重要的功能系统之一。 |
| 3 | 锚泊和系泊 | 是船舶、海洋平台和其他水上设施用于保持位置稳定的重要系统 |
| 4 | 发电、配电及功率管理系统 | 主要用于船舶电力系统控制,功率分配,是船舶重要的控制系统。 |
| 5 | 动态定位系统 | 是现代海洋工程的核心技术,能够实现高精度位置保持,适用于复杂作业环境。 |
| 6 | 火灾探测及消防系统 | 主要用于船舶消防安全的系统,是船舶重要的安全功能系统。 |
| 7 | 舱底及压载系统,装载计算机 | 主要用于调节船舶吃水,稳性及货物装载的控制系统,是船舶重要的控制系统。 |
| 8 | 水密完整性及进水探测系统 | 主要用于船舶风雨密的控制及大舱进水探测系统,是船舶重要的安全功能系统。 |
| 9 | 任何可能对船舶操作造成 中断的 风险或功能受损的安全系统 | 其他会对船舶安全造成重要影响的系统, 例如紧急停机系统、货物安全系统、压力容器安全系统、气体探测系统等 。 |
| 10 | 防火门控制、指示和报警系统 | 是船舶安全的重要组成部分,用于防止火灾蔓延、保障人员逃生通道和控制烟雾扩散。 |
| 11 | 照明(应急,低位)系统 | 主要用于应急照明控制系统,是船舶重要的安全功能系统。 |
| 12 | 航行灯控制系统 | 是船舶重要的安全设备,用于在夜间或能见度不良时向其他船舶表明本船的动态、位置和作业状态,防止碰撞事故发生。 |
| 13 | 对船舶推进和安全至关重要的辅助系统 | 用于辅助主机或推进控制的系统,例如主辅机供油及供气单元等系统。 |
| 14 | 法定要求的防止污染所需的系统 | 用于处理船舶舱底水或生活污水的设备,例如油水分离器,生活污水处理装置等。 |
| 15 | 法规要求的通信导航系统 | 会对船舶航行,定位造成重大影响的系统,例如 GPS , ECDIS , AIS , RADAR 等导航系统。 |
| 16 | 法规要求的内部及外部通信系统 | 会对船舶信息接收造成重大影响的系统,例如 INMARSAT-C 站、 VHF 、 MHF/HF 系统等。 |
| 17 | 从 LR 规范 范围内的 CBS 到其他系统的任何基于 IP 的通信接口 。 | 其他需要采集船舶参数的系统,如需要基于 IP 连接的数据采集系统,船舶性能检测系统,智能船系统,船员娱乐系统等。 |
** 注意: LR 规范专门列举了动态定位系统、防火门控制系统、航行灯控制系统、
对船舶推进和安全至关重要的辅助系统和法定要求的防止污染所需的系统,和UR E27相比,有了更加细粒度的要求。 **
另外,为提高产品竞争力,其他 CBS 系统也可以自行评估系统风险,自愿申请 LR 的 E27网络安全型式 认可。
三、LR 船级社 E27 的豁免判定规则
CBS 申请 LR 船级社 E27 豁免时,通常需要满足以下“ 4+3 ”的条件:
| 序号 | 条件 | 解析 |
|---|---|---|
| 必须满足的条件 | ||
| 1 | CBS 必须的孤立的。 | CBS 与其他系统无基于 IP 的网络连接。 |
| 2 | CBS没有 可访问的物理接口。 | 系统不应有可访问的物理接口,未使用的接口应逻辑上禁用,不能将外部设备安装到系统。 |
| 3 | CBS 必须安装在物理访问受限制的区域。 | 物理访问受限制的区域包括人员访问受限的区域,带锁的机柜等,但不能影响系统的日常维护。 |
| 4 | CBS 不得作为用于多个船舶功能的集成控制系统。 | CBS 只能是单一功能的系统,不能同时具有多个LR规范适用的 CBS 功能。 |
| 应满足的条件 | ||
| 5 | CBS 不应具有船舶重要的系统功能。 | CBS 不用于其故障可能立即导致对人身安全、船舶安全和 / 或环境的危险或灾难性情况的船舶功能。 |
| 6 | 风险评估中已充分考虑了影响 CBS 的网络事件所导致的已知漏洞、威胁和潜在影响。 | 不存在已知的可被利用的重大漏洞,可通过漏洞扫描或手动测试证明。 |
| 7 | 考虑到其复杂性、连接性、物理和逻辑访问点,包括无线访问点, CBS 的攻击面最小化。 | 攻击面最小化,非必要的访问系统的接口都被关闭或禁止。 |
四、LR 船级社 E27 网络安全解决方案
属于考虑范围内的系统需要满足 41 条网络安全能力要求,其中有 30 条是系统需要满足的基础项,另外 11 条是系统在与不可信网络连接时需要满足的安全能力项。
1. 典型 CBS 网络拓扑图
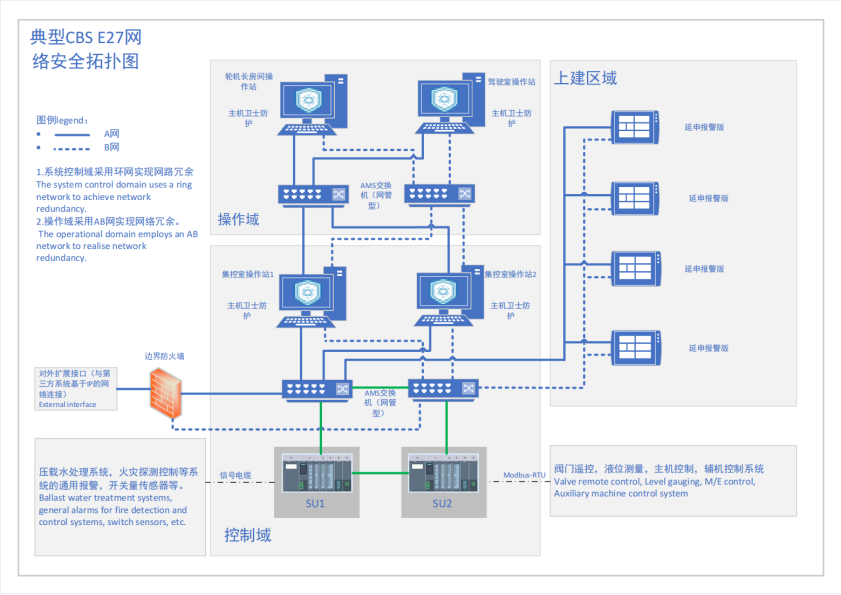
2. CBS 网络安全方案设计
| 序号 | 网络安全方案设计 | 涉及的 LR 规范安全能力项 |
|---|---|---|
| 1 | 用网管型工业交换机替换原来的傻瓜式工业交换机,增加系统上下位机之间的流量管控,抑制广播风暴的产生,防止 DoS 攻击,提供系统可用性,支持整船集成时报警日志上报,便于船员统一管理,支持整船管理平台统一升级功能。 | SR 1.2、SR 7.1、SR 7.2、SR 7.6 |
| 2 | 对外扩展接口加装船舶网络防火墙,进行全面的边界防护,监测与不可信网络的连接,支持整船集成时报警日志上报,便于船员统一管理,支持整船管理平台统一升级,下发策略功能。 | SR 1.13、SR 1.13 RE1、SR 2.6、SR 3.8、SR 7.7 |
| 3 | 操作站安装主机卫士,防止操作站恶意代码感染,管理操作站外联设备的连接权限,防止未授权的 U 盘,SD 卡,光盘的连接,并对系统进行全面基线核查;实现与不可信网络连接时的多因素认证;支持整船集成时报警日志上报,便于船员统一管理,支持整船管理平台统一升级功能。 | SR 1.2 RE2、SR 2.3、SR 2.4、SR 3.2、SR 7.7 |
3.E27 型式认可送审资料设计
根据 LR 规范要求,需要编制 8 份网络安全送审资料, 1 份 CBS 网络安全测试大纲。
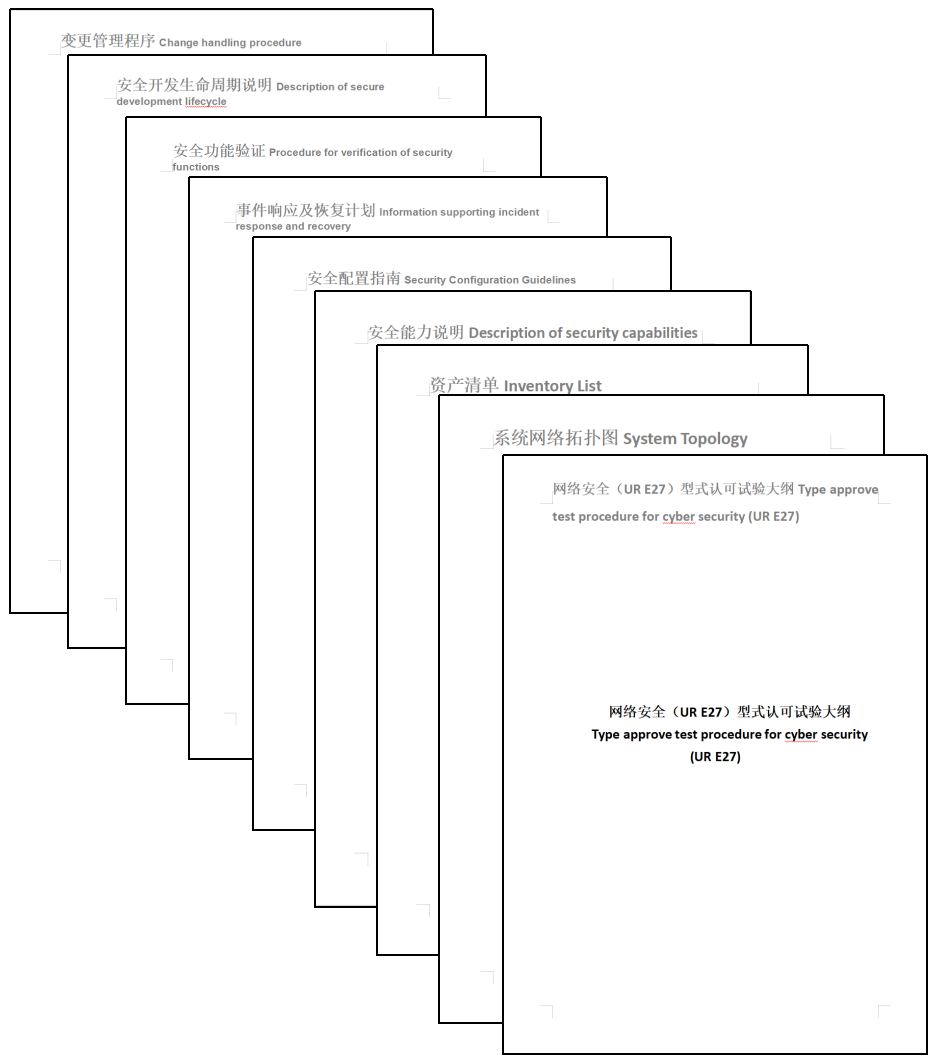
另外,便于对系统有更多的了解,船级社可能还会要求提供系统的其他图纸,比如系统说明书,使用维护手册等。
- E27 豁免送审资料设计
CBS 在申请 LR 船级社 E27 豁免时需要提交的资料,规范没有明确的说明,但一般需要提交以下资料:
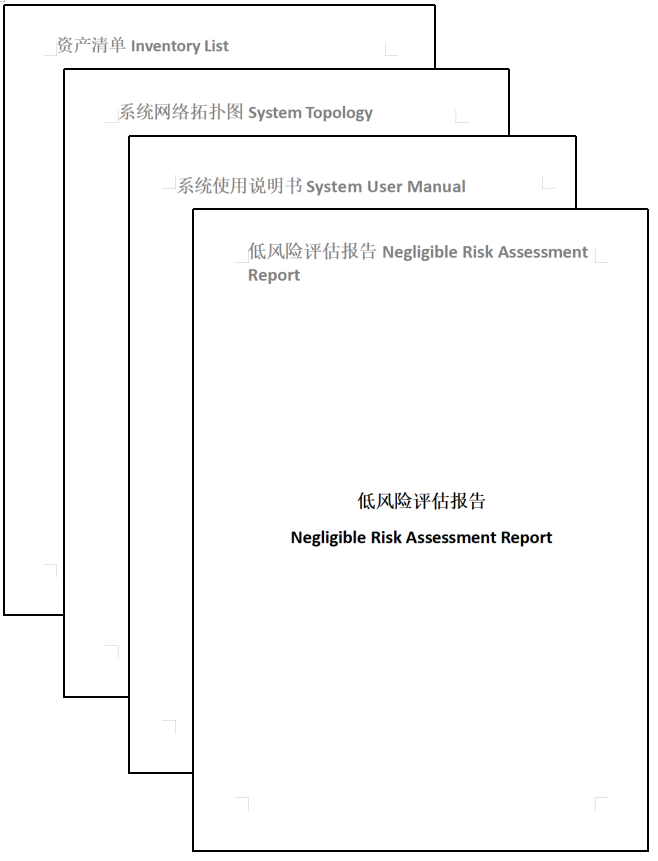
另外,便于对系统有更多的了解,船级社可能还会要求提供系统的其他图纸。
5.E27 网络安全测试
在执行网络安全测试前,《系统网络安全能力测试程序》应被船级社批准,测试时按照批准的试验程序进行逐项测试,如果批准了补偿措施代替所需的安保功能,则这些补偿措施也应进行测试或证明。
主要测试项目如下:
| 序号 | 测试 项目 |
|---|---|
| SR 1.1 SR1.1 RE2 | 保护未经过身份验证的实体偶然或意外访问 |
| SR 1.2 | 进程和设备标识和鉴别 |
| SR 1.3 | 帐户管理 |
| SR 1.4 | 标识管理 |
| SR 1.5 | 鉴别管理 |
| SR 1.6 | 无线访问管理 |
| SR 1.7 | 口令强度 |
| SR 1. 10 | 身份鉴别反馈 |
| SR 1. 11 | 失败登 录尝试 |
| SR 1.1 2 | 系统使用告知 |
| SR 1.1 3 SR1.1 3 RE1 | 不可信网络的访问 |
| SR 2.1 | 防止意外或偶然误用 |
| SR 2.2 | 无线使用控制 |
| SR 2.3 | 便携式和移动设备的使用控制 |
| SR 2.4 | 移动代码 |
| SR 2.5 | 会话锁定 |
| SR 2.6 | 远程会话终止 |
| SR 2. 8 | 可 审计事件 |
| SR 2. 9 | 审计存储容量 |
| SR 2. 10 | 审计处理失败响应 |
| SR 2.1 1 | 时间戳 |
| SR 3.1 SR 3.1 RE1 | 保护 CBS 的完整性,防止随意或偶然操作 |
| SR 3.2 | 恶意代码防护 |
| SR 3.3 | 安全功能验证 |
| SR 3. 5 | 输入有效性验证 |
| SR 3. 6 | 确定性输出 |
| SR 3. 8 SR 3. 8 RE1 | 会话完整性 |
| SR 4.1 | 防止通过窃听或偶然暴露而未经授权的信息披露 |
| SR 4. 3 | 使用加密 |
| SR 6.1 | 监控 CBS 的运行,并对突发事件做出响应 |
| SR 7.1 | 确保 CBS 在正常生产条件下可靠运行 |
| SR 7.2 | 资源管理 |
| SR 7.3 | 系统备份 |
| SR 7.4 | 控制系统恢复和重建 |
| SR 7.5 | 应急 电源 |
| SR 7.6 | 网络和安全配置设置 |
| SR 7.7 | 最小功能 |
主要用于网络安全测试工具有以下:
| 序号 | 工具名称 | 工具说明 |
|---|---|---|
| 1 | Burp Suite | 用于 web 应用安全测试,主要功能包括: 流量拦截:拦截和修改 HTTP/ HTTPS 请求和响应。 漏洞扫描:自动检测常见安全漏洞。 攻击自动化:执行如暴力破解的自动攻击。 数据处理:编码和解码数据,便于分析。 |
| 2 | EICAR | EICAR ( European Institute for Computer Anti-Virus Research )测试文件是一种用于测试防病毒软件的非活性文本文件。 主要用途 : 验证防病毒软件的运行情况: EICAR 测试文件可以用来检查防病毒软件是否能够正确检测和响应潜在的恶意软件威胁。 测试防病毒软件的检测和响应功能:通过使用 EICAR 测试文件,用户可以在不使用真实病毒的情况下,验证防病毒软件的检测和响应机制是否正常工作。 模拟恶意软件检测: EICAR 测试文件可以模拟恶意软件的检测过程,帮助用户了解防病毒软件在面对潜在威胁时的反应。 |
| 3 | Nmap | Nmap 主要功能包括: 主机发现:识别网络中的活动主机。 端口扫描:检测开放的端口及其运行的服务。 服务版本识别:识别服务的版本和操作系统信息。 操作系统检测:推测目标主机的操作系统类型和版本。 |
| 4 | Wireshark | Wireshark 是一款功能强大的开源网络协议分析工具,能够对网络中的数据包进行捕获、分析和重放。 主要用途 : 网络数据包捕获: Wireshark 能够实时捕获网络中的数据包,支持多种网络协议,包括 TCP 、 UDP 、 HTTP 、 DNS 等,用户可以深入了解网络流量的细节和特征。 详细的协议分析:它能够解析并显示网络数据包的详细信息,涵盖物理层、数据链路层、网络层、传输层和应用层等各个层面的协议数据。 数据包追踪与分析:支持数据流追踪,能够对特定的网络会话进行详细分析,帮助用户了解数据传输的过程和状态。 |
此外,具有普通型式批准证书的 CBS ,在申请满足 E27 的网络安全型式认可时,可免于工厂审查。不具有普通型式认可的 CBS ,则在申请 E27 的网络安全型式认可时,还需要进行工厂审查及认可。
五、用于 E27 网络安全产品介绍
| 序号 | 名称 | 图例 | 功能说明 | 安全能力 |
|---|---|---|---|---|
| 1 | 船舶网络防火墙 | 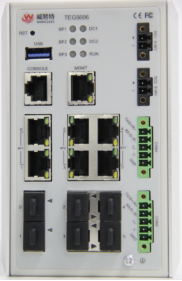 | 白名单管理、访问控制策略、安全域管理、会话管理、入侵防御(IPS)、IP/MAC 绑定、VLAN 路由管理、NAT、VPN、带宽管理、Bypass 机制 | SR 1.13、SR 1.13 RE1、SR 2.6、SR 3.8、SR 7.7 |
| 2 | 船舶安全网关 | 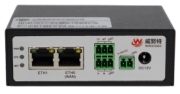 | 访问控制策略、VPN、异常攻击和扫描防护、IP/MAC 绑定、NAT 地址转换、路由管理、带宽管理 | |
| 3 | 工控主机卫士 | 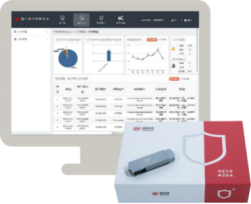 | 程序白名单、病毒查杀、安全基线、双因子认证、访问控制、外设管理、告警及日志管理 | SR 1.1 RE2、SR 2.3、SR 2.4、SR 3.2、SR 7.7 |
| 4 | 工业交换机 | 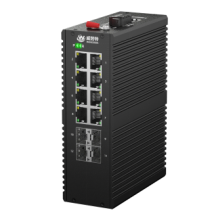 | 支持 VLAN 端口聚合 ERPS 工业环网、支持 IPv6 静态路由、支持 ACL、IP/MAC 绑定、802.1X 认证、防 DDoS 攻击、端口隔离、风暴抑制 | SR 1.2、SR 7.1、SR 7.2、SR 7.6 |
六、结语
北京诺亚星辰可以为您提供咨询 + 方案 + 产品 + 图纸设计 + 测试全方位的 LR 船级社 E27 网络安全认证服务,助您顺利快速获取 LR 船级社 E27 网络安全证书。