
船舶通导系统网络安全解决方案
面向通导设备厂家与集成厂家的双路径认证方案:UR E27 或 IEC 61162-460 等效标准,覆盖约 20 个 SOLAS 法规强制通导子系统的安全设计与测试认证。
一、引言
随着船舶智能化、数字化的发展,船舶无线通信与导航系统(通导系统)已成为现代船舶安全高效运行的核心支撑。然而,网络技术的深度应用也使得船舶通导系统面临日益严峻的网络安全威胁,如黑客攻击、数据篡改、恶意软件入侵等,这些风险不仅可能造成重大经济损失,甚至威胁船舶航行安全和海洋环境。
本文基于 IACS UR E26&E27 及主要船级社的网络安全规范要求,从通导系统的硬件组成、网络架构、通信协议及数据流量等关键维度展开分析,深入探讨如何在满足合规性要求的同时,进一步提升系统的主动防御能力和网络韧性,为船舶通导系统的安全设计与运维提供切实可行的解决方案。
二、规范依据
UR E26 Rev.1:Cyber resilience of ships 船舶网络韧性。
Section 1.3.2:Systems in scope 适用系统范围。
- Navigational systems required by statutory regulations/ 法规要求的航行系统
- Internal and external communication systems required by class rules and statutory regulations/ 规范及法规要求的内外通信系统
For navigation and radiocommunication systems, the application of IEC 61162-460 or other equivalent standards in lieu of the required security capabilities in UR E27 section 4 may be accepted by the Society, on the condition that requirements in UR E26 are complied with.
对于导航和无线电通信系统,如果符合 UR E26 的要求,则船级社可以接受 IEC 61162-460 或其他等效标准代替 UR E27 第 4 节中要求的安全能力。
Section 4.2.1:Security Zones and Network Segmentation/ 安全区域与网络隔离。
Navigational and communication systems shall not be in same security zone as machinery or cargo systems. If navigation and/or radiocommunication systems are approved in accordance with other equivalent standard(s) (see section 1.3.2), these systems should be in a dedicated security zone.
导航和通信系统不得与机械或货物系统处于同一安全区。如果导航和/或无线电通信系统根据其他等效标准(例如 IEC61162-460)获得批准,则这些系统应位于专用安全区域。
以上要求来自 E26 中关于通导系统的要求,简单理解就是通导系统优先采用 UR E27 来满足网络安全要求,当然也可以接受采用 IEC61162-460 标准来替代 UR E27 中要求的网络安全能力。但是采用 IEC61162-460 来替代 UR E27 时,在 E26 中划分安全区域时,除了不能和机械和货物系统处于同一安全区域时,还必须位于专用的安全区域,意思是满足 IEC61162-460 的通导系统不能和满足 UR E27 的系统位于同一个安全区域,这无疑增加实时难度及系统复杂性。
所以对于通导系统集成厂家来说,最好选择同一类标准来满足,要么都满足 E27,要么都满足 460,根据各船级社规范,满足 E27 更能从全船的角度使系统处于更低风险水平,适用性更加宽泛。
三、法规要求的通导系统
那么规范中说的法规要求的导航系统和无线电通信系统又是指哪些系统呢?笔者认真研读《SOLAS:国际海上人命公约》,总结出哪些系统是法规强制要求的系统,详见下表:
表 1:法规要求的导航系统
| 序号 | 系统名称 | 法规要求来源 | 系统要求 |
|---|---|---|---|
| 1 | 磁罗经 | SOLAS 第Ⅴ章:航行安全 | 独立于任何电源,用于确定船舶首向并在主操舵位置显示其读数;在水平 360° 弧度范围内量取方位;随时按真实值校正首向和方位的装置 |
| 2 | 电罗经 | SOLAS 第Ⅴ章:航行安全 | 用于通过船载非磁性装置确定和显示船舶首向 |
| 3 | ECDIS 电子海图系统 | SOLAS 第Ⅴ章:航行安全 | 用于计划和显示船舶预定航程的航线以及标绘和监视整个航程的船位 |
| 4 | 全球导航卫星系统 | SOLAS 第Ⅴ章:航行安全 | 适合于由自动设备在船舶整个预定航程内随时确定和更新船位 |
| 5 | 驾驶台航行值班报警系统 | SOLAS 第Ⅴ章:航行安全 | 船舶在海上航行途中的任何时候,驾驶台航行值班报警系统均应保持运行 |
| 6 | 回声测深仪 | SOLAS 第Ⅴ章:航行安全 | 用于测量和显示可用水深 |
| 7 | 雷达 | SOLAS 第Ⅴ章:航行安全 | 用于确定和显示雷达应答器、其他水上船艇、障碍物、浮标、海岸线和航标的距离和方位,借以助航和避碰 |
| 8 | 电子标绘装置 | SOLAS 第Ⅴ章:航行安全 | 用电子方式标绘目标的距离和方位,以便确定碰撞危险 |
| 9 | 航速仪 | SOLAS 第Ⅴ章:航行安全 | 用于指示船舶相对于水的航速和航程 |
| 10 | 自动识别系统(AIS) | SOLAS 第Ⅴ章:航行安全 | 自动向配备相应设备的岸台、其他船舶和飞机提供或者获取信息,包括船舶识别码、船型、船位、航向、航速、航行状况以及其他与安全有关的信息 |
| 11 | 航行数据记录仪(VDR) | SOLAS 第Ⅴ章:航行安全 | 用于记录船舶设备运行参数或其它重要信息,用于海难调查,类似于飞机的"黑匣子" |
表 2:法规要求的无线电通信系统
| 序号 | 系统名称 | 法规要求来源 | 系统要求 |
|---|---|---|---|
| 1 | VHF 甚高频电台(DSC) | SOLAS 第Ⅳ章:航行安全 | 1. 在 156.525 MHz(70 频道)频率上的 DSC,其应能从船舶通常驾驶的位置,在 70 频道上启动遇险警报的发送;2. 在 156.300 MHz(6 频道)、156.650 MHz(13 频道)和 156.800 MHz(16 频道)频率上的无线电话 |
| 2 | MF/HF 中高频电台 | SOLAS 第Ⅳ章:航行安全 | 无线电话或直接印字电报进行发送和接收一般无线电通信 |
| 3 | NAVTEX 航行告警接收机 | SOLAS 第Ⅳ章:航行安全 | 接收国际 NAVTEX 业务广播 |
| 4 | INM-C STATION 卫星 C 站 | SOLAS 第Ⅳ章:航行安全 | 接收来自 Inmarsat 增强群呼系统的海上安全信息 |
| 5 | 卫星示位标 EPIRB | SOLAS 第Ⅳ章:航行安全 | 能通过在 406 MHz 频带上工作的极轨道卫星业务发送遇险警报 |
| 6 | 双向现场无线电通信设备 | SOLAS 第Ⅳ章:航行安全 | 用于从船舶通常驾驶的位置使用航空频率 121.5 MHz 和 123.1 MHz 进行以搜救为目的的双向现场无线电通信的设备 |
注:以上为国际航行的船舶通用配置的无线通信及导航系统。除此外,船舶可能还会配置法规要求外的气象传真机,FBB 站,VSAT,4/5G 等其他无线电或导航设备。
四、通导系统网络拓扑图
以下是某实船的一个通导系统拓扑图:
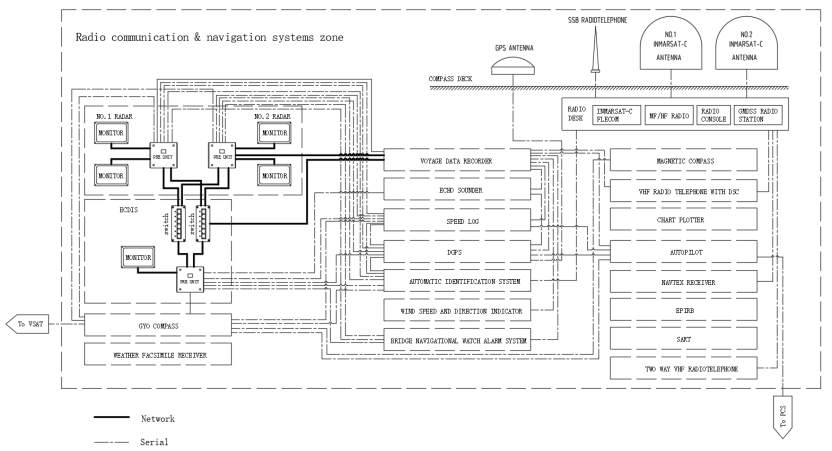
从上图可以看出电子海图系统(ECDIS),雷达系统(包含 X 波段雷达和 S 波段雷达),航行数据记录仪(VDR)三者之间采用以太网连接,用于大流量的数据实时传输,例如图像数据,其它系统都是通过 NMEA 协议进行数据交换,组成一个复杂而庞大的网络系统。
那么这样一个复杂而庞大的网络系统又该如何满足网络安全的要求呢?按照上述规范要求可以有两种方式,一种是比较常规的做法,即满足 UR E27 的要求,另一种是满足 IEC61162-460 标准。下面分别从这两种方式分别阐述我司通导系统网络安全解决方案。
五、船舶通导系统网络安全解决方案
(1)满足 UR E27
通导系统如果满足 UR E27,和其他 CBS 系统没有区别,需要满足 UR E27 中规定的 30 条基本网络安全能力要求和 11 条附加网络安全能力要求。具体解决方案我们在之前发表的各船级社 E27 解决方案的文章中有详细的阐述。包括具体的方案评估设计,实时流程及安全加固方案,这里就不详细阐述。
另外,法规要求的通导系统大概涵盖 20 个子系统之多,并不是每个系统都需要取 E27 证书,满足豁免要求的系统也可以申请豁免,但是一般来说 ECDIS,RADAR,VDR 三个系统是基于 IP 连接的系统,不允许豁免。
(2)满足 IEC 61162-460 标准
IEC61162-460 标准概述
IEC61162-460 全称:"Maritime navigation and radiocommunication equipment and systems - Digital interfaces - Part 460: Multiple talkers and multiple listeners - Ethernet interconnection - Safety and security"
简单翻译:"海事航行和无线电设备和系统 - 数字接口 - 460 部分:多路广播和监听 - 以太网内部连接 - 物理安全和网络安全"。
IEC 61162-460 是国际电工委员会(IEC)制定的航海电子设备通信标准,属于 IEC 61162 系列(涵盖船舶导航和无线电通信设备的数字接口标准)的一部分。该标准专门针对以太网(Ethernet)在航海电子系统中的安全应用,是传统串行通信协议(如 IEC 61162-1/NMEA 0183)的扩展和升级。
下图展示了一个通用的 460 网络架构。灰色符号代表需满足 460 标准的设备,五边形标识表示逻辑软件功能,而带阴影线的符号则表示允许接入 460 网络的符合 IEC 61162-450 标准的设备。
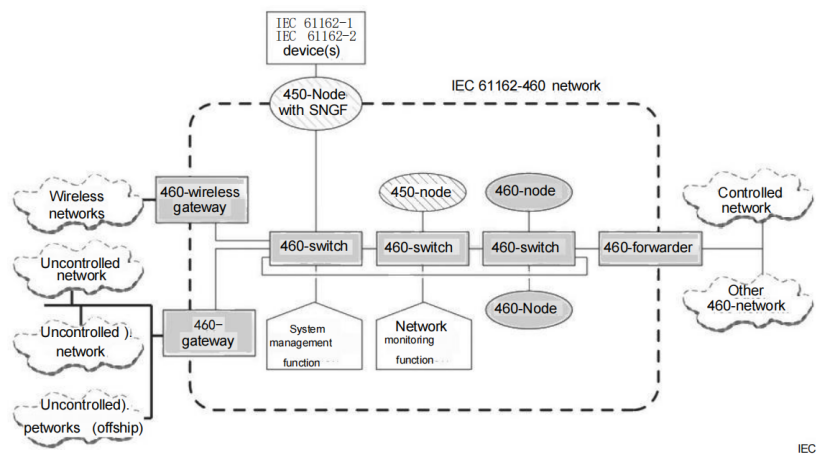
注:图片来源 "IEC61162-460" 标准
从上图可以看出,一个典型的满足 460 网络架构由 460-node,460-gateway(或者 460-wireless gateway),460-switch,460-forwarder 等组件组成。下面详细描述各个组件的具体特征。
表 3:460 组件的详细解释和描述
| 序号 | 名称 | 描述 |
|---|---|---|
| 1 | 460-node | 符合 450 节点要求的设备,且满足 460 规定的安全性与保密性要求 |
| 2 | 460-switch | 用于互连 460 网络节点并满足 460 规定的安全要求的网络基础设备 |
| 3 | 460-gateway | 用于互联可信网络和非可信网络并满足 460 规定的安全要求的网络基础设备 |
| 4 | 460-wireless gateway | 用于互联 460 网络和无线网络并满足 460 规定的安全要求的网络基础设备 |
| 5 | 460-forwarder | 能够在 460 网络与其他受控网络(包括其他 460 网络)之间交换数据流的网络基础设备 |
而上文说的法规要求的通导系统,其实就包含在这些 460 设备中,比如 ECDIS 的终端、VDR 就是一个 460-node,而交换机就是 460-switch,如果整个通导系统需要连接不可信网络就需要部署一个 460-gateway,例如目前大部分 ECDIS 可以通过卫星互联网更新电子海图,就需要在网络边界部署一个满足 460 要求的 460-gateway。因此通导系统如果按照 460 标准来满足网络安全要求,须在两个层面上执行。
第一、通导设备厂家应保证设备满足 460-node 的安全要求。
第二、通导系统集成厂家应在整个系统集成时部署满足 460 安全要求的 460-gateway,460-switch,460-forwarder 等设备,使得整个通导系统满足 460 网络架构的要求。
而通导系统一般就是指 460-node,下面总结了 460-node 应该满足的网络安全要求及主要测试项。
表 4:460-node 应满足的网络安全要求
| 序号 | 安全要求 | 技术说明 |
|---|---|---|
| 1 | Syslog 实施(8.1) | 通过系统日志(参见 IEC 61162-450 标准)每 30 分钟在 460 节点周期性提供。此外,每当配置发生变更时(例如节点流量的增删),也应记录相关信息。配置信息的报告频率不得超过每分钟一次 |
| 2 | 数据输出带宽设置(5.1;6.2.2.1) | 1. 所有通信应指定为符合 IEC 61162-450 的数据类型之一,例如 IEC 61162-1 句子传输、二进制文件通信或 ONF;2. 设备只能处理由相关标准或制造商为该节点指定的数据;3. 在 10 分钟的时间段内,设备应能以每秒 0.1% 的速率进行数据包输入,同时保持正常运行 |
| 3 | ONF 实施(4.4.1;4.4.2;5.1) | 实施制造商指定的 ONF 服务,包括必要的协议参数,至少 IP 地址和端口号 |
| 4 | 网络流量管理(5) | 1. 如果提供 VLAN,则所有 VLAN 流量应包含在最大传输速率中;2. 设备的最大操作输入和输出带宽应由制造商在指定时间段内平均计算得出。当以太网端口遭遇异常高流量时,需配备保障功能正常运行的机制,确保节点在经历短暂流量高峰后仍能保持稳定运行 |
| 5 | 安全需求 - 无线(6.2.1) | 460-node 不得使用无线局域网接口和无线接入点(AP)功能 |
| 6 | 安全需求 - 流量超负荷管控(6.2.2.1;5.3.3) | 1. 设备的最大操作输入和输出带宽应由制造商在指定时间段内平均计算得出;2. 应提供方法,以确保在以太网端口接收过多入站流量时,不依赖于节点入站流量的功能正常运行;3. 应提供方法,以确保节点在其以太网端口接收过多的入站流量后能正常运行;4. 所有或部分流量可被优先级化,以控制流量从 460 网络向受控网络的传输。默认情况下,所有流量的默认优先级值应为零。该优先级可通过 IP DSCP(差异化服务代码点)或 VLAN 中的 CoS(服务等级)来设置 |
| 7 | 安全需求 - 访问控制(6.2.4.1) | 对 460 节点的配置进行更改时,应进行用户身份验证。允许访问设备的任何用户、程序或进程仅具有执行其功能所需的最低权限 |
| 8 | 冗余功能(7.1;7.2) | 每个定义为关键的 460-node 应至少提供接口冗余或设备冗余 |
| 9 | 网络监测(4.5.1) | 1. 监测网络负载;2. 监测网络冗余;3. 监测网络拓扑;4. 系统功能 ID SFl 冲突检测 |
| 10 | 如适用 - 对网络数据包进行应用层检查(4.4.2) | 1. 通过 460-Gateway 直接连接从外部受控网络接收的所有具有正确 IP 地址和端口号的有效数据包应由 460-Node 中的应用层软件进行处理和检查;2. 如果使用与受控网络的连接在 460 网络和受控网络或其他 460 网络之间转发未经修改的数据报,则应由 460-forwarder 处理这种转发 |
| 11 | 如适用 - REDS 安全需求(6.2.3) | 操作员手册应包含指南,说明应建立程序和流程,以确保在将 REDS 连接到 460 网络设备之前,已检查 REDS 是否感染了恶意软件 |
| 12 | 如适用 - 仅在具有管理员权限的情况下才能建立直接连接(6.3.3;6.3.4;6.3.5) | 1. 当需要与 460 网络中的设备直接通信时,需要获得管理员或主管的许可,并在整个通信期间进行监控;2. 直接通信的节点要求适用于 460-Node 和网络基础结构组件 |
| 13 | 警示/警告来源(6.3.4;6.3.5;8.2.7.1) | 1. 如果提供物理本地 HMI,警报和指示应符合 IEC 62923-1 中规定的显示要求;2. 双向接口便于通信,以便将警报传输到外部系统,并可从外部系统中静音或确认声音警报 |
表 5:460-node 网络安全测试
| 序号 | 测试项 | 说明 |
|---|---|---|
| 1 | 网络流量管理(10.5.1) | 通过分析记录的证据确认 460-Node 不会产生不符合 IEC 61162-450 的流量 |
| 2 | 通用安全要求(10.5.2.1) | 1. 通过检查制造商文档确认 EUT 不使用任何无线 LAN 接口或无线 AP 功能;2. 如果提供了 VLAN,则通过分析评估确认没有使用 VLAN 隧道协议 |
| 3 | 拒绝服务行为(10.5.2.2) | 1. 通过检查制造商文件确认制造商声明的最大工作输入带宽;2. 模拟创建最高流量,该流量由制造商声明,通过观察确认 EUT 满足其性能要求;3. 模拟生成制造商声明最大流量的 200%,但不超过网络接口最大可用流量的 90%,持续时间至少为 10 分钟,通过分析评估确认 460-Node 的非依赖性功能是否如制造商文档所述可用;4. 模拟生成相当于制造商声明最大流量 200% 的流量,但不得超过网络接口最大可用流量的 90%,持续至少 10 分钟,10 分钟后恢复至 100% 流量,通过分析评估确认 460 节点在流量变化期间及之后的行为是否符合制造商文档所述;5. 通过检查制造商文件确认制造商声明的最大工作输出带宽;6. 通过分析评价记录的证据或通过分析评价 EUT 本身,确认 EUT 未超过声明的最大操作输出带宽 |
| 4 | REDS 安全(10.5.2.3) | 1. 如果提供了物理保护,请参考制造商的文件,并通过检查记录的证据确认 REDS 的连接点数量限制为系统运行、其寿命维护和支持所需的最小数量;2. 对于 USB 连接点,在提供运行保护的情况下,使用制造商文档并通过分析评价确认 EUT 拒绝执行制造商文档中规定的任何其他功能 |
| 5 | 配置设置的访问控制(10.5.2.4) | 1. 通过检查制造商文档确认,对 EUT 配置进行更改的访问权限受用户身份验证的限制;2. 通过分析评估确认在更改设备设置之前,用户身份验证是否基于至少 8 个字符长的密码、RSA 密钥或其他适当方法;3. 通过检查制造商文件确认操作手册是否包含有关使用强密码的指导 |
| 6 | 直接访问不可信网络(10.5.2.5) | 1. 如果提供了其他方法来确保通过 VPN 隧道进行通信的不同设备之间的端到端通信,请通过检查制造商的文档确认是否描述了这些方法;2. 通过观察确认,只有在用户身份验证成功后,才允许从不受控网络访问或通过不受控网络访问设备;3. 通过分析评估确认使用了加密方法来保护敏感信息的机密性;4. 通过检查记录的证据确认,人类用户从不受控网络访问 460 网络内的设备时需要多因素认证;5. 通过分析评价确认,EUT 的制造默认设置不允许与不受控网络直接连接;6. 对于每个配置的直接数据交换,通过分析评估确认作为激活的先决条件,VPN 已从 460-Gateway 建立直接连接,并且只有操作员可以激活直接连接 |
| 7 | 可执行和非可执行文件安全(10.5.2.6) | 1. 在 EDS 源中使用可执行文件,当在不受限制的计算机上使用时,该文件将导致自动操作;2. 通过分析评价确认设备验证了从 EDS 来源接收的任何不可执行输入数据的语法、长度和内容;3. 通过分析评价确认设备采用加密完整性保护来识别来自 EDS 的信息变更 |
| 8 | 设备管理活动记录(10.5.2.7) | 1. 使用制造商文档确定器械管理活动的记录位置,并通过检查制造商文档确认器械管理活动事件是被本地记录还是发送到外部设备进行记录;2. 查看记录的设备管理活动事件,并通过观察确认这些事件带有时间戳 |
| 9 | 冗余(10.5.3) | 参考制造商文档,并通过检查记录的证据确认为 EUT 冗余能力提供的方法 |
| 10 | 监控(10.5.4) | 通过观察确认,监控信息会定期(每 30 分钟)并通过 syslog(使用多播 239.192.0.254 端口 514 或 UDP 单播)由 EUT 提供,并且配置信息的发送频率不超过每分钟一次 |
460-node 在开发时满足表 4 的安全要求,并按照船级社要求完成表 5 的安全测试时,即可满足 IEC61162-460 的要求,可向船级社申请满足 IEC61162-460 的证书。
六、结语
未来,随着智能船舶和自主航行技术的发展,通导系统的网络安全需求将更加严格。建议航运企业、设备制造商和船级社进一步加强协作,持续完善安全标准,推动主动防御技术的应用,并通过人员培训、应急演练等方式全面提升网络安全防护能力。只有在技术、管理和操作层面形成闭环防御体系,才能确保船舶通导系统在数字化浪潮中安全可靠地运行,为智能航运的发展保驾护航。
北京诺亚星辰可以为您提供咨询+方案+产品+图纸设计+测试全方位的船舶通导系统 E27 或 460 网络安全认证服务,助您顺利获取船级社 E27 或 460 网络安全证书。