
船舶安全运营与年度检验解决方案
面向船东与管理公司的运营期方案:编制《船舶网络安全与韧性计划》、17 项安全需求落地、年度检验与特别检验测试支持,7x24小时安全监测与应急响应。
一、引言
为了应对日益严峻的海事网络安全挑战,国际船级社(IACS)制定并发布 UR E26《船舶网络韧性》和 UR E27《船载系统和设备的网络韧性》。这两项规范自 2024 年 7 月 1 日起,对于建造合同日期在此之后的新造船舶,在 IACS 成员内强制执行。
至今为止 UR E26&E27 已强制执行一年多时间,陆续有满足 E26 网络安全的船舶开始交付船东,正式进入船舶运营阶段,对船舶网络安全而言,交付只是开始,高质量的网络安全运营才是保护船舶资产的关键。本文结合 UR E26、各船级社规范及 OT 网络安全建设的要求,对船舶营运阶段的网络安全及年度检验要求进行阐述分析,便于船舶建立动态、主动的网络安全防御体系。首先我们了解下船舶生命周期。
船舶主要生命周期包含设计阶段、建造阶段、调试阶段、运营阶段、退役阶段(如图 1 所示)。其中运营阶段持续时间最长,这个阶段也是船舶完成其使命,为船东创造价值的关键阶段。
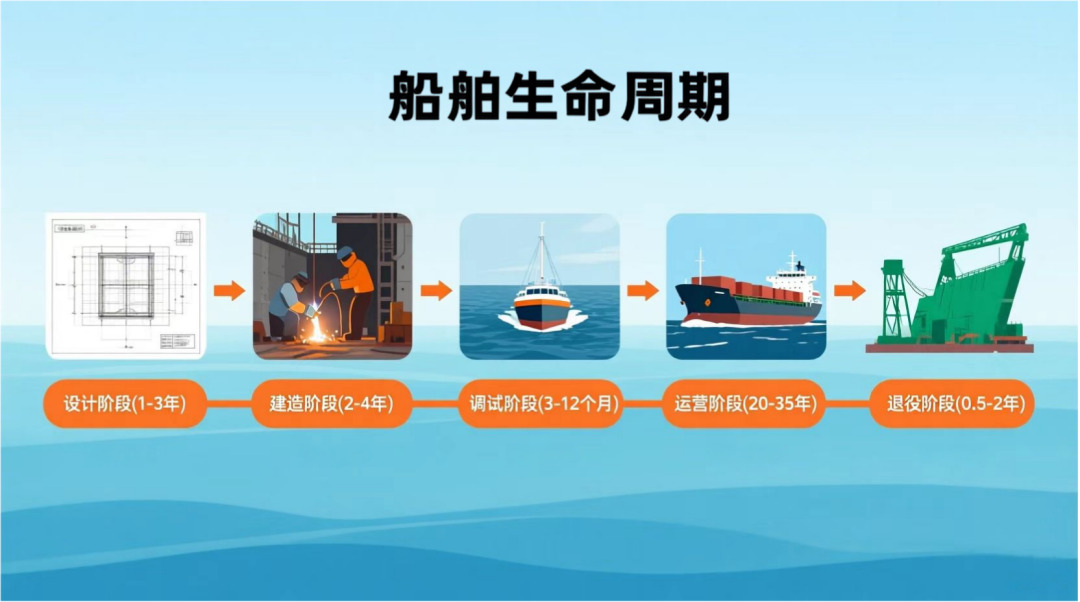
图 1:船舶生命周期
UR E26 规定船舶生命周期的各个阶段需要满足的网络安全要求,从而建立一套包含空间及时间的完善的网络安全管理体系。在设计阶段部署网络安全技术,制定船舶网络安全策略及管理体系。在建造及调试阶段实施和部署网络安全技术方案,确保网络安全技术得到有效实施。船级社在检验相关技术及体系满足要求后为船舶授予相应的网络安全符号,然而,这仅仅是船舶网络安全生命周期的开始,在船舶运营阶段的网络安全运维对船舶能持续稳定、安全运行至关重要,因此对于管理船舶的船东方,理解及实施有效的网络安全运维显得越来越重要。
二、船舶运营期间网络安全要求
(1)通用要求
船舶交付船东后,船东应按照 UR E26 的规定建立并实施相关流程,以管理技术和组织安全防护措施。
UR E26 适用范围内的 CBS 修改应按照 UR E22 中的变更管理(MoC)要求执行,包括保持 CBS(计算机系统)文件的最新状态。
船东应在供应商支持下,持续更新《船舶网络韧性测试程序》,确保其与船载 CBSs、系统间互联网络以及岸上等非船载计算机系统保持同步。船东需根据船上计算机系统及网络的更新情况、相关变化可能引发的新风险、新威胁、新漏洞以及其他运营环境的潜在变化,及时修订《船舶网络韧性测试程序》。
船东需制定并执行操作规程,定期开展培训并组织演练,使船上人员及岸上相关人员熟悉船舶上的船载 CBSs 及其互联网络,以及与岸上等非船载系统的连接,并妥善管理为满足要求而采取的各项措施。
船东应与供应商协作,持续更新各项要求的实施措施,例如定期维护 CBS 的硬件和软件,以及连接这些系统的网络。
船东需留存船上测试执行结果副本及更新版《船舶网络韧性测试程序》,并提交船级社审核。
(2)特别要求
除了满足上述通用要求外,还应满足如下特殊要求:
| 序号 | 类别 | 安全需求 | 船舶运营期间网络安全要求 |
|---|---|---|---|
| 1 | 识别 | 船舶资产清单 | 船东应在船舶网络安全与韧性计划中,针对 E26 适用范围内的关键系统(CBSs),详细说明资产变更管理(MoC)流程,至少需涵盖以下要求:变更管理、硬件与软件修改。同时,船东还需在该计划中明确软件更新管理,至少满足以下要求:漏洞与网络风险、安全补丁 |
| 2 | 保护 | 安全区域与网络分段 | 船东应在船舶网络安全与韧性计划中详细说明安全区域边界设备(如防火墙)的管理方案,至少需满足以下要求:最小功能原则、明确允许的流量、防止拒绝服务(DoS)攻击、安全审计记录检查 |
| 3 | 保护 | 网络安全防护措施 | 满足通用要求即可 |
| 4 | 保护 | 防病毒、防恶意软件、防垃圾邮件及其他恶意代码防护 | 船东应在船舶网络安全与韧性计划中详细说明恶意软件防护管理措施,至少需满足以下要求:维护/更新、操作规程与物理防护、移动式、便携式及可移动存储介质的使用、访问控制 |
| 5 | 保护 | 访问控制 | 船东应在船舶网络安全与韧性计划中详细说明逻辑与物理访问的管理措施,至少需满足以下要求:物理访问控制、访客物理访问控制、网络接入点物理访问控制、身份凭证管理、最小权限原则。船东应在船舶网络安全与韧性计划中详细说明机密信息的管理措施,至少需满足以下要求:机密信息、授权人员可访问信息、无线网络传输的信息 |
| 6 | 保护 | 无线通信 | 满足通用要求即可 |
| 7 | 保护 | 远程访问控制与非可信网络通信 | 船东应在船舶网络安全与韧性计划中详细说明对不受信任网络的远程访问及通信管理,至少需满足以下要求:用户手册、角色与权限、补丁与更新、远程软件更新前确认、中断、终止、回滚 |
| 8 | 保护 | 移动和便携式设备的使用 | 船东应在船舶网络安全与韧性计划中明确移动及便携设备的管理规范,至少需满足以下要求:策略与操作流程、接口的物理隔离、仅限授权人员操作、仅连接授权设备、考虑恶意软件入侵风险 |
| 9 | 检测 | 网络运行监测 | 船东应在船舶网络安全与韧性计划中,详细说明用于检测 CBS 及网络异常的管理措施,至少需满足以下要求:识别并记录异常活动、审核安全审计记录、制定事件检测操作指南 |
| 10 | 检测 | CBS 及网络的验证与诊断功能 | 船东应在船舶网络安全与韧性计划中详细说明管理措施,以确保 CBS 及网络中安全功能的正常运行,至少需满足以下要求:测试与维护周期、定期维护 |
| 11 | 响应 | 事件响应计划 | 船东应在船舶网络安全和弹性计划中描述事件响应计划。该计划应涵盖 E26 适用范围内的 CBSs,并应至少满足 E26 中的以下要求:明确网络事件响应的人员、时间及方式、制定本地/手动控制的操作规程、制定安全区域隔离的操作规程、描述 CBS 在网络事件发生时的预期行为 |
| 12 | 响应 | 本地、独立和/或手动操作 | 满足通用要求即可 |
| 13 | 响应 | 网络隔离 | 满足通用要求即可 |
| 14 | 响应 | 回退到最低风险状态 | 满足通用要求即可 |
| 15 | 恢复 | 恢复计划 | 船东应在船舶网络安全与韧性计划中制定事件恢复方案。该方案需涵盖 E26 适用范围内的关键系统(CBS),并至少满足以下要求:明确人员、时间及操作流程,确保网络安全事件的恢复与重建;制定备份策略,包括备份频率、维护测试、可接受停机时间、备用控制手段可用性、供应商支持安排以及关键系统的重要性评估;提供关键系统备份、停机、重置、恢复及重启的操作手册或流程指引 |
| 16 | 恢复 | 备份和恢复能力 | 满足通用要求即可 |
| 17 | 恢复 | 受控关机、复位、回滚和重启 | 满足通用要求即可 |
三、船舶运营期间网络安全年检要求
(1)首次年度检验
通用要求
船东应在首次年度船舶检验前,向船级社提交《船舶网络安全与韧性计划》,该计划需详细记录 UR E26 适用范围内各 CBS 的管理措施。
《船舶网络安全与韧性计划》应包含政策、程序、计划和/或其他信息。
在船级社批准《船舶网络安全与韧性计划》后,船东需通过提交相关记录或书面证明,证明其已按照该计划要求落实各项流程,从而在首次年度检验中通过合规性审核。
更换船舶管理公司时需重新验证及批准《船舶网络安全与韧性计划》。
特殊要求
除了满足上述通用要求外,还应满足如下特殊要求:
| 序号 | 类别 | 安全需求 | 首年度网络安全年检要求 |
|---|---|---|---|
| 1 | 识别 | 船舶资产清单 | 船东需向船级社提交证明其实施船舶网络安全与韧性计划的记录或其他书面证据,具体包括:严格遵循经批准的变更管理流程;在网络安全与韧性计划中充分考虑软件已知漏洞及功能依赖关系;持续更新船舶资产清单 |
| 2 | 保护 | 安全区域与网络分段 | 船东需向船级社证明:已持续更新《安全区域划分及管道图》,并提供实施船舶网络安全与韧性计划的记录或其他书面证据,即安全区域边界管理严格遵循《安全区域划分及管道图》 |
| 3 | 保护 | 网络安全防护措施 | 满足通用要求即可 |
| 4 | 保护 | 防病毒、防恶意软件、防垃圾邮件及其他恶意代码防护 | 船东需向船级社提交书面记录或其他书面证据,证明已实施船舶网络安全与韧性计划,具体包括:所有防恶意软件软件均保持最新状态并定期更新;严格遵循便携式、移动式或可拆卸设备的使用规范;严格执行访问控制的政策与流程;保持物理防护措施的有效性 |
| 5 | 保护 | 访问控制 | 船东需向船级社提交证明船舶网络安全与韧性计划实施情况的记录或其他书面证据,具体包括:人员根据职责权限访问 CBS;仅授权设备接入网络安全系统;访客访问权限依据相关政策和程序执行;实施并维护物理访问控制;身份凭证、密钥、机密文件、证书、相关网络安全系统文档及其他敏感信息均按政策要求进行管理并严格保密 |
| 6 | 保护 | 无线通信 | 满足通用要求即可 |
| 7 | 保护 | 远程访问控制与非可信网络通信 | 船东需向船级社提交证明文件或书面证据,以证实已实施船舶网络安全与韧性计划,具体包括:远程访问会话已按相关政策和用户手册要求完成记录或日志保存;安全补丁及其他软件更新的安装工作已按照变更管理流程执行,并与供应商保持协作 |
| 8 | 保护 | 移动和便携式设备的使用 | 船东需向船级社提交证明文件或书面证据,以证实已实施船舶网络安全与韧性计划,具体包括:移动式、便携式或可拆卸式存储设备的使用仅限授权人员,并严格遵循相关政策与操作规程;仅允许授权设备接入 CBS;按照批准的设计文件要求,采取措施限制物理接口端口的使用 |
| 9 | 检测 | 网络运行监测 | 船东需向船级社提交证明其实施船舶网络安全与韧性计划的记录或其他书面证据,具体包括:通过核查安全审计记录及调查 CBS 中的警报,对 CBS 系统进行定期异常监测 |
| 10 | 检测 | CBS 及网络的验证与诊断功能 | 船东需向船级社提交证明其实施船舶网络安全与韧性计划的记录或其他书面证据,具体包括:CBS 的安全功能需定期接受测试或验证 |
| 11 | 响应 | 事件响应计划 | 船东需向船级社提交证明其实施船舶网络安全与韧性计划的记录或其他书面证据,具体包括:船上责任人员可查阅应急预案;船上责任人员可查阅本地/手动控制操作规程;船上责任人员可查阅安全区域断开/隔离操作规程;所有网络安全事件均已按照应急预案妥善处理 |
| 12 | 响应 | 本地、独立和/或手动操作 | 满足通用要求即可 |
| 13 | 响应 | 网络隔离 | |
| 14 | 响应 | 回退到最低风险状态 | |
| 15 | 恢复 | 恢复计划 | 船东需向船级社提交证明船舶网络安全与韧性计划实施情况的记录或其他书面证据,具体包括:船上责任人员可获取事故恢复操作指南及流程;船上责任人员可使用恢复所需的设备、工具、文档及必要软件与数据;网络安全系统备份已按照政策和程序完成;船上责任人员可查阅停机、复位、恢复及重启的操作手册与流程 |
| 16 | 恢复 | 备份和恢复能力 | 满足通用要求即可 |
| 17 | 恢复 | 受控关机、复位、回滚和重启 |
(2)后续年度检验
通用要求
船东应根据船级社要求,通过提交首次年度检验规定的记录或其他书面证据,证明已实施船舶网络安全与韧性计划。
特殊要求
除了满足上述通用要求外,还应满足如下特殊要求:
| 序号 | 类别 | 安全需求 | 后续年度网络安全年检要求 |
|---|---|---|---|
| 1 | 识别 | 船舶资产清单 | 船东应根据船级社要求,通过提交记录或其他文件证据来证明其已实施船舶网络安全与韧性计划 |
| 2 | 保护 | 安全区域与网络分段 | |
| 3 | 保护 | 网络安全防护措施 | 满足通用要求即可 |
| 4 | 保护 | 防病毒、防恶意软件、防垃圾邮件及其他恶意代码防护 | 船东应根据船级社要求,通过提交记录或其他文件证据来证明其已实施船舶网络安全与韧性计划 |
| 5 | 保护 | 访问控制 | |
| 6 | 保护 | 无线通信 | 满足通用要求即可 |
| 7 | 保护 | 远程访问控制与非可信网络通信 | 船东应根据船级社要求,通过提交记录或其他文件证据来证明其已实施船舶网络安全与韧性计划 |
| 8 | 保护 | 移动和便携式设备的使用 | |
| 9 | 检测 | 网络运行监测 | |
| 10 | 检测 | CBS 及网络的验证与诊断功能 | |
| 11 | 响应 | 事件响应计划 | |
| 12 | 响应 | 本地、独立和/或手动操作 | 满足通用要求即可 |
| 13 | 响应 | 网络隔离 | |
| 14 | 响应 | 回退到最低风险状态 | |
| 15 | 恢复 | 恢复计划 | 船东应根据船级社要求,通过提交记录或其他文件证据来证明其已实施船舶网络安全与韧性计划 |
| 16 | 恢复 | 备份和恢复能力 | 满足通用要求即可 |
| 17 | 恢复 | 受控关机、复位、回滚和重启 |
(3)特别检验要求
通用要求
船舶续签船级证书时,船东需按《船舶网络韧性测试程序》要求,由船级社监督实施测试。部分安全防护措施需在特殊检验中验证,其余则根据 UR E26 第 4 节"运营阶段"条款规定,经船级社要求对 CBS 进行修订后实施。
特殊要求
除了满足上述通用要求外,还应满足如下特殊要求:
| 序号 | 类别 | 安全需求 | 特别检验要求 |
|---|---|---|---|
| 1 | 识别 | 船舶资产清单 | 船东应按照船舶网络韧性测试程序,向船级社证明进行了以下活动:船舶资产清单保持更新;E26 适用范围内的 CBS 系统均通过船舶资产清单准确呈现;E26 适用范围内的 CBS 系统软件已保持更新,例如通过漏洞扫描或在启用状态下检查 CBS 系统软件版本 |
| 2 | 保护 | 安全区域与网络分段 | 船东应按照船舶网络韧性测试程序,向船级社证明进行了以下活动:船舶上的安全分区需严格遵循已批准文件(包括安全区域及管道图、网络安全设计方案、资产清单及供应商提供的相关文件)进行部署,具体实施方式可包括:对物理设施进行实地检查、实施网络扫描,或采用其他能确保安装设备按批准设计方案划分安全分区的方法,从而为验船师提供可靠依据;安全区边界仅允许符合已批准网络安全描述的流量通过,例如可通过评估防火墙规则或端口扫描来实现 |
| 3 | 保护 | 网络安全防护措施 | 船东应按照船舶网络韧性测试程序,向船级社证明进行了以下活动:针对区域边界保护设备的测试拒绝服务(DoS)攻击(如适用);为确保防护措施有效,需对源自各网络段内部的过量数据流量测试拒绝服务(DoS)攻击,此类 DoS 测试应涵盖网络洪泛攻击(即试图消耗网络段可用容量)和应用层攻击(即试图消耗网络中选定终端的处理能力);通过分析评估和端口扫描等测试手段,验证 CBS 系统中是否已按照供应商提供的加固指南移除或禁止了不必要的功能、端口、协议及服务 |
| 4 | 保护 | 防病毒、防恶意软件、防垃圾邮件及其他恶意代码防护 | 船东应按照船舶网络韧性测试程序,向船级社证明进行了以下活动:批准的反恶意软件或其他补偿性对策有效(测试,例如使用可信的反恶意软件测试文件) |
| 5 | 保护 | 访问控制 | 满足通用要求即可 |
| 6 | 保护 | 无线通信 | 船东应按照船舶网络韧性测试程序,向船级社证明进行了以下活动:仅授权设备可接入无线网络;采用安全无线通信协议,具体依据供应商批准的文档(可通过网络协议分析工具验证) |
| 7 | 保护 | 远程访问控制与非可信网络通信 | 船东应按照船舶网络韧性测试程序,向船级社证明进行了以下活动:与不可信网络的通信遵循 UR E27 第 4.2 节的安全规范,且通信协议无法协商至安全性较低的版本(可通过网络协议分析工具等手段验证);远程访问需对远程用户实施多因素认证;设定失败登录尝试次数上限,并在会话建立前向远程用户发送通知消息;远程连接必须由船上责任人员明确批准;远程会话可由船上人员手动终止,或在无操作时段后自动终止;远程会话记录(参见 UR E27 第 4.1 节第 13 项);操作说明或流程 |
| 8 | 保护 | 移动和便携式设备的使用 | 船东应按照船舶网络韧性测试程序,向船级社证明进行了以下活动:移动及便携设备的使用仅限授权用户;接口端口仅限特定设备类型使用;无法将文件从移动便携式设备传输至 CBS 系统;设备上的文件不会自动运行(通过禁用自动运行功能实现);网络访问仅限特定 MAC 地址或 IP 地址;未使用的端口被禁用或物理隔离 |
| 9 | 检测 | 网络运行监测 | 船东应按照船舶网络韧性测试程序,向船级社证明进行了以下活动:测试断开网络连接时是否触发警报并记录事件;测试是否能检测到异常高流量网络通信,并生成警报及审计记录;验证 CBS 在单播与广播消息场景下,对网络风暴攻击能安全响应;验证安全事件审计记录的生成机制;若部署入侵检测系统,需验证该系统为被动型,不会触发可能影响 CBS 正常运行的保护功能 |
| 10 | 检测 | CBS 及网络的验证与诊断功能 | 满足通用要求即可 |
| 11 | 响应 | 事件响应计划 | 满足通用要求即可 |
| 12 | 响应 | 本地、独立和/或手动操作 | 船东应按照船舶网络韧性测试程序,向船级社证明进行了以下活动:为保障船舶安全,E26 适用范围内的必要本地控制功能可独立于任何远程或自动控制系统运行,测试需通过切断本地控制系统与其他系统/设备的所有网络连接来实施 |
| 13 | 响应 | 网络隔离 | 满足通用要求即可 |
| 14 | 响应 | 回退到最低风险状态 | 船东应按照船舶网络韧性测试程序,向船级社证明进行了以下活动:在 E26 适用范围内的 CBS 能安全应对网络事件,例如通过维持对关键服务的输出,或允许操作人员采用替代手段执行控制与监控功能,测试内容至少应包含拒绝服务(DoS)攻击 |
| 15 | 恢复 | 恢复计划 | 满足通用要求即可 |
| 16 | 恢复 | 备份和恢复能力 | 船东应按照船舶网络韧性测试程序,向船级社证明进行了以下活动:展示供应商为 E26 适用范围内的 CBS 提供的备份与恢复操作流程及说明 |
| 17 | 恢复 | 受控关机、复位、回滚和重启 | 船东应按照船舶网络韧性测试程序,向船级社证明进行了以下活动:建立适用于 E26 范围内的 CBS 关机、复位及恢复操作手册或规程 |
四、结语
本文通过对船舶运营阶段网络安全及年度检验要求进行详细分析,方便船东清晰了解船舶运营阶段的网络安全要求,顺利通过船级社的年度及特别检验。