
营运船网络安全改造解决方案
一、引言
在数字化浪潮席卷全球的今天,航运业的网络安全防线正面临前所未有的挑战。想象一下,一艘万吨级货轮在海上航行时,其导航系统突然被黑客劫持,航线被恶意篡改,或是燃油管理系统遭到勒索病毒攻击,导致船舶瘫痪 —— 这并非科幻情节,而是真实存在的威胁。
现代营运船已从机械孤岛转变为高度互联的智能节点,从卫星通信到引擎监控,每个环节都可能成为黑客的突破口。网络安全改造不仅是技术升级,更是为船舶装上 “ 数字救生艇 ”—— 在危机中守护航行安全、资产机密乃至船员生命。
本文从船舶网络安全面临的紧迫问题出发,分析营运船网络安全改造的难点及改造的可行性,详细阐述 营运船网络安全改造解决方案 。
二、营运船网络安全改造的难点
营运船的网络安全改造并非简单的 “安装防火墙”或“升级软件”,而是涉及复杂的技术适配、行业特殊性以及全球合规要求。在这一过程中,船东、系统集成商, CBS 供应商往往面临几大核心挑战:
难点一:船舶系统的封闭性与老旧设备兼容难题
新造船项目与营运船改装项目的主要区别在于:对于改装项目而言,其已安装的系统及设备(如计算机化系统、网络)最初并非按照网络安全船级符号的要求进行设计和安装。因此需要通过技术手段,使得已安装的船载CBS满足网络安全的实施要求。
许多营运船的核心系统(如主机控制、导航设备)仍依赖传统工业协议(如 CAN 总线、 Modbus ),甚至使用已停更的 Windows XP 系统,难以直接应用现代网络安全方案。
例如, 2022 年,某散货船因燃油管理系统未打补丁,遭勒索病毒入侵,导致船舶滞港两周,其根本原因是厂商已停止对旧版系统的安全支持,船东被迫承担高昂的定制化改造费用。
难点二: 海上通信的延迟与带宽限制
卫星通信(如 VSAT )的高延迟、低带宽特性,使得实时威胁监测、云端安全更新难以实现,而依赖离线补丁会导致漏洞得不到及时修复,比如有的远洋船可能一个航程时间超过 1 个月;如果补丁未得到有效的回归测试,还会导致导致关键系统兼容性崩溃。
难点三: 船员网络安全意识与操作规范的缺口
船员误操作(如点击钓鱼邮件、使用未加密 U 盘导入航行数据)是船舶网络事件的主要诱因之一,但培训难度大,
-
船员流动性高,难以持续跟踪培训效果;
-
多语言环境(如菲律宾、印度、中国船员混编)导致安全手册传达效率低下。
难点四: 国际合规标准的复杂性与地域差异
IMO 2021 年通过的《海事网络风险管理指南》( MSC.428(98) )要求船舶将网络安全纳入安全管理体系( ISM ) 。 2023 年, IACS 发布船舶网络安全规范 UR E26&E27 ,并于 2024 年 7 月 1 号强制实施。 但 目前只对 2024 年 7 月 1 日之后的新造船有强制实施的要求,对营运船暂无强制性要求; 部分国家(如欧盟)将船舶网络安全纳入港口国检查( PSC ),而其他地区仍无强制措施,导致 大部分 船东 持 观望 态度 。
总之, 破局需 系统性思维 。
营运船的网络安全改造是 “ 牵一发而动全身 ” 的工程,需平衡 技术可行性 、 成本效益 、 人员培训和合规风险 。
1. 参考标准及规范
DNV-CG-0325 Cyber secure_Edition December 2024
D NV-CG-055 0 Maritime services – terms and systematics_Edition December 2024
D NV-CG-0 231 Cyber security capabilities of systems andcomponent s_Edition December 2024
DNV-RU-SHIP Pt.6 Ch.5 Sec.21 CYBER SECURITY_Amended March 2025
DNV-RU-SHIP Pt.8 Ch.2 Sec.2 CYBER SECURITY MANAGEMENT SYSTEM - CSMS_ Edition July 2024
2 . 船级符号
船东可以结合自身需求及成本效益分析,选择合适的船级符号作为改造目标。例如 DNV 船级社的 ” Cyber secure ” 和 ” CSMS ” 网络安全船级符号。其中,船级符号 “ CSMS ”,属于船舶营运阶段的船级符号,需参照“ DNV-RU-SHIPPt.8 Ch.2 Sec.2 ”中的规定。船级符号 “ Cyber Secure ”,通过提供技术壁垒、流程和人员意识的要求与验证,基于对 DNV 级船舶网络风险的管理,来应对网络安全问题,需参照“ DNV-RU-SHIPPt.6 Ch.5 Sec.21 ”中的规定。
三、营运船网络安全改造的角色分工
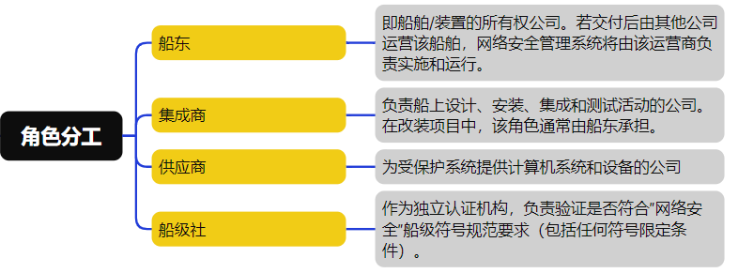
在实施改造过程中,各利益相关方协调运作至关重要,可参照下图各利益相关方的定义的职责进行:
四、营运船网络安全改造的实施流程
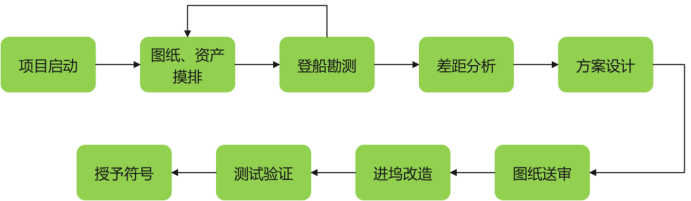
营运船改造的具体实施流程可按照以下步骤进行:
1. 项目启动
项目启动过程中应定义好项目范围,项目目标,和项目详细计划。
项目范围即需要改造船舶的实施所有工作内容;项目目标即为需要达成的效果,或者需要取得的船级符号;项目计划即为执行项目的详细计划,如下图所示:
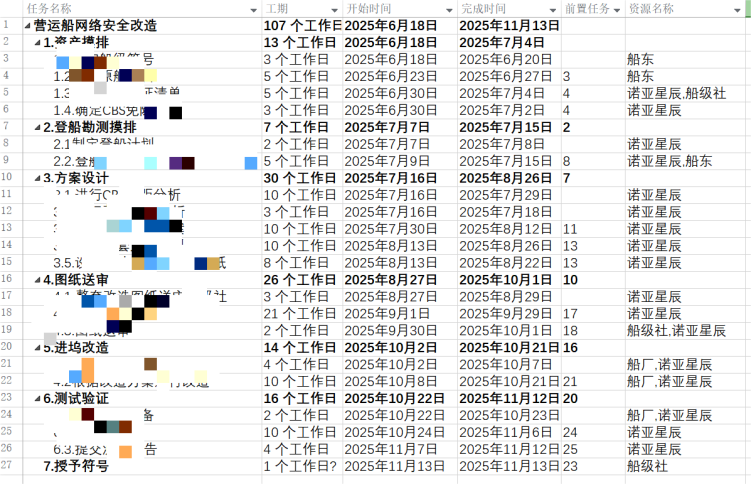
_ 注:本图仅供参考 _ _ _
2. 图纸,资产摸排
确认项目启动后,船东应将整船 CBS 资产清单及图纸提供给网络安全集成商,网络安全集成商应根据图纸资料进行初步的资产摸排,整理相关文档,为下一步工作做好准备。
3. 登船勘测
网络安全集成商应派遣专业技术团队登船,与船舶运维人员配合,按照区域和系统类别,对船上所有 IT 设备和 OT 设备展开清查。对于 IT 设备,详细记录服务器的品牌、型号、硬件配置( CPU 型号、内存容量、硬盘规格等)、操作系统版本、安装的各类软件及版本号;对于计算机,除硬件配置和软件清单外,还需记录使用人员、用途分类等信息;交换机则要记录端口数量、端口速率、 VLAN 划分详情、 IP 地址分配情况以及与其他设备的连接关系。针对 OT 设备,明确各类船舶控制系统(如主机控制系统、导航控制系统、货物管理系统等)的控制功能、通信协议类型(如 Modbus 、 CAN 、 Profibus 等)、生产厂家、设备型号;传感器需记录测量参数(如温度、压力、液位等)、精度等级、量程范围、安装位置以及所属的控制回路等信息。
摸排目前船上现有的网络安全措施,如物理访问控制,便携式移动设备管控,恶意代码防护措施,响应及恢复计划等,并逐一记录。
核对可能要加装网络安全设备的位置,记录电源接口,通信接口等信息,必要时进行 3D 扫描,以便于后期生产设计。
网络安全集成商应根据实船勘测信息更新设计资料。
登船勘测可在船舶装卸货靠港时登船,必要时可能需要邀请 CBS 供应商多次登船勘测。
4. 差距分析
网络安全集成商应根据目前船级社网络安全规范要求,结合船东提供及实船勘测获得设计资料,对整船 CBS 及整船网络架构进行初步风险评估和差距分析,提出合规性整改建议,并组织船东, CBS 供应商,船级社开展技术研讨会,确认整改方案。
5. 方案设计
整改方案确认以后,网络安全集成商开始进行方案设计,方案设计包含两部分:
-
送审设计,即制作整套送审图纸,图纸清单可参照新造船网络安全规范要求。
-
改造生产设计,即需要改造需要增加的网络安全软硬件部署方案,生产图纸,安装图纸设计等。
6. 图纸送审
网络安全集成商应将整套送审图纸评审合格后提交船级社审核,并配合船级社关闭船级社意见,最终完成图纸退审。
7. 进坞改造
根据船舶坞修计划(可在船舶其他坞修计划中同步进行,比如和压载水改造,脱硫塔改造,能效管理改造同步进行,以节约资源)确认网络安全改造计划。船厂负责安装设备,船东负责为改造提供便利条件,包括协调船厂,船级社, CBS 供应商等。网络安全集成商应和 CBS 供应商一起对设备进行调试,并满足最终的测试要求。
8. 测试验证
船厂负责提供完整的测试环境,网络安全集成商和CBS供应商应完成预测试,然后在验船师的见证下完成所有的测试项,并确保测试合格。
测试完成后提交测试报告给船级社认可。
9. 授予符号
测试报告及所有意见关闭后,船级社可授予相应的网络安全符号。
五、其他注意事项
在营运船网络安全改造过程中还需要注意以下事项:
1. 网络风险管理体系建立
网络安全集成商 应对船舶现有的网络安全管理制度、操作流程、响应及恢复计划等进行全面分析。详细了解各项制度的制定背景、执行情况、存在的问题以及与船舶实际运营的契合程度。收集相关文件资料,包括但不限于网络安全策略文档、用户权限管理规定、数据备份与恢复方案、安全审计报告等。同时,对当前网络安全风险发现、漏洞识别与处置的流程和方法进行详细梳理,分析其有效性和不足之处。协助船舶建立完善的网络安全风险管理体系。
2. 船员培训
网络安全集成商 应协助船东组织船舶管理人员、船员开展全面系统的网络风险管理体系文件培训。培训内容包括文件的整体架构、各项制度的详细内容、操作流程的具体步骤以及应急响应的要点等。通过案例分析(列举实际发生的船舶网络安全事件及处理过程)、实际操作演示(如模拟网络攻击场景下的应急响应操作)、互动问答等方式,加深人员对文件的理解和掌握,特别强调网络安全风险发现、漏洞识别与处置的重要性和操作要点。使船舶在面临网络攻击时,相关船员可以采取合理的措施实行,规避不必要的损失。
3. 监督和改进
船东 应在船舶日常运营中建立常态化网络安全监督机制,通过定期检查访问控制、数据加密、安全审计等关键措施的执行情况,结合船员访谈和问卷调查收集执行反馈,重点评估风险识别及时性和漏洞修复有效性等核心指标,并每半年开展全面风险评估,根据检查结果和行业动态持续优化网络安全管理体系,确保其始终适应船舶网络安全发展需求。
六、总结
目前,新造船的网络安全要求已经全面强制实施,但是营运船的网络安全问题应同样得到重视,攻击者们总是在寻找漏洞,并尝试破坏船舶的正常运营,以获取暴利或达到其他非法目的,甚至是政治目标。
北京诺亚星辰技术有限公司凭借丰富的工控网络安全经验,率先推出网络安全风险评估+网络安全加固设计 + 网络安全加固产品 + 网络安全测试 + 网络安全运营一站式营运船网络安全改造方案,助力船舶搭建坚实的数字护盾。